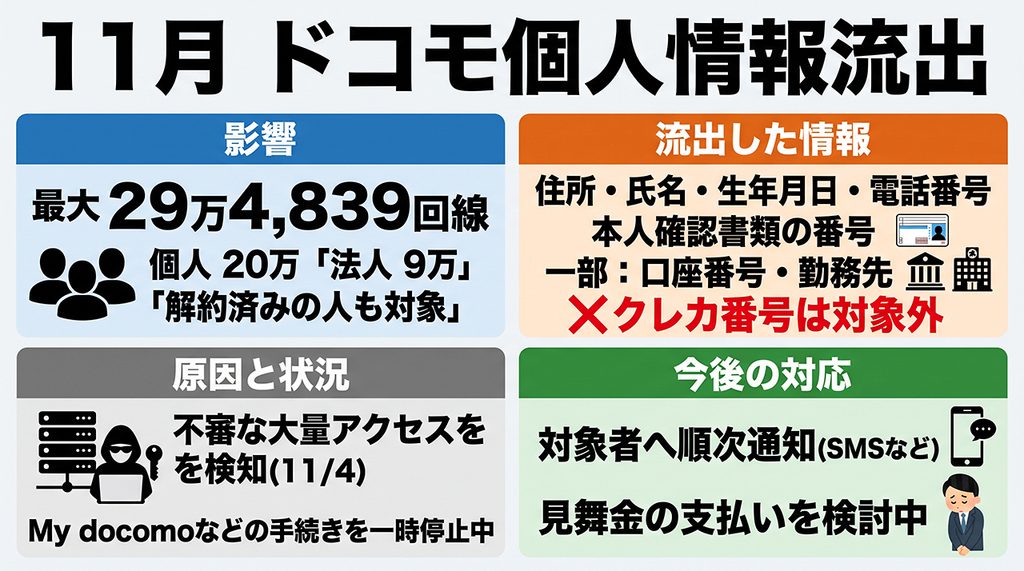
2026年11月6日夜、NTTドコモは前田義晃社長らが出席する緊急記者会見を開き、「My docomo」および「ドコモオンラインショップ」への外部からの不正アクセスによって、最大29万4,839回線分の顧客情報が流出したことを公表・謝罪した。
🔷流出規模と対象者
• 流出件数: 最大29万4,839回線分(個人20万4,157回線、法人9万682回線)
• 対象の範囲: 現在契約中の顧客だけでなく、すでに解約(退会)した過去の利用者の情報も含まれている。
🔷流出した情報の項目
• 全対象者で流出した可能性がある情報
氏名、住所、生年月日、携帯電話番号、契約料金プラン、本人確認書類の番号(運転免許証などの番号のみであり、書類の種類の特定を避けるため具体名は非公表)
• 一部の対象者で流出した情報
金融機関の口座番号、勤務先情報、法定代理人に関する情報など
• 流出対象外とされた情報
クレジットカード番号はマスキング処理(伏せ字化)されて保存されていたため、流出していないと説明されている。
🔷不正アクセスの手口と発覚の経緯
• 攻撃の手口
複数のシステムが連携する仕組みの隙間を突き、想定外の組み合わせで顧客情報を機械的に検索・取得する攻撃が行われ、分析の過程でデータが暗号化されていない状態で取得されたことが判明した。
• 経緯とサービス停止
11月4日午前10時30分ごろに大量アクセスのアラートを検知し、翌5日未明に情報流出を確認したため、5日午前1時ごろから「My docomo」および「ドコモオンラインショップ」での各種手続きを緊急停止した。
🔷今後の対応と補償
• 顧客への通知と見舞金
流出対象となった個人顧客には、11月6日から順次ショートメッセージ(SMS)等で個別に通知が行われており、被害を受けた個人・法人顧客に対する「見舞金」の支払いも検討されている。
• 注意喚起
ドコモは、流出した個人情報を悪用したフィッシング詐欺やなりすまし連絡に注意し、身に覚えのないログインや購入・契約などがあれば速やかに相談窓口へ連絡するよう呼びかけている。
NTT系列まで攻撃の被害を受けている現状では、日本中のデーターが既に安全ではないという事を認識し、自らのデーターは何らかの方法で既に流出している、と考えるべきだろう。