内閣サイバーセキュリティセンター(NISC)から国家サイバー統括室(NCO)への改組は、日本政府のサイバー政策が、被害を受けた後の「事後対応」から、攻撃を未然に阻止する「能動的サイバー防御(Active Cyber Defense: ACD)」へと抜本的に転換したことが最大の理由だ。
この方針転換を実戦レベルで機能させるため、従来のNISCが抱えていた構造的・権限的な限界を解消する必要があった。2025年7月1日の改組に至った主な背景は以下の通り。
1. 「出向者の寄せ集め」による縦割り行政の排除
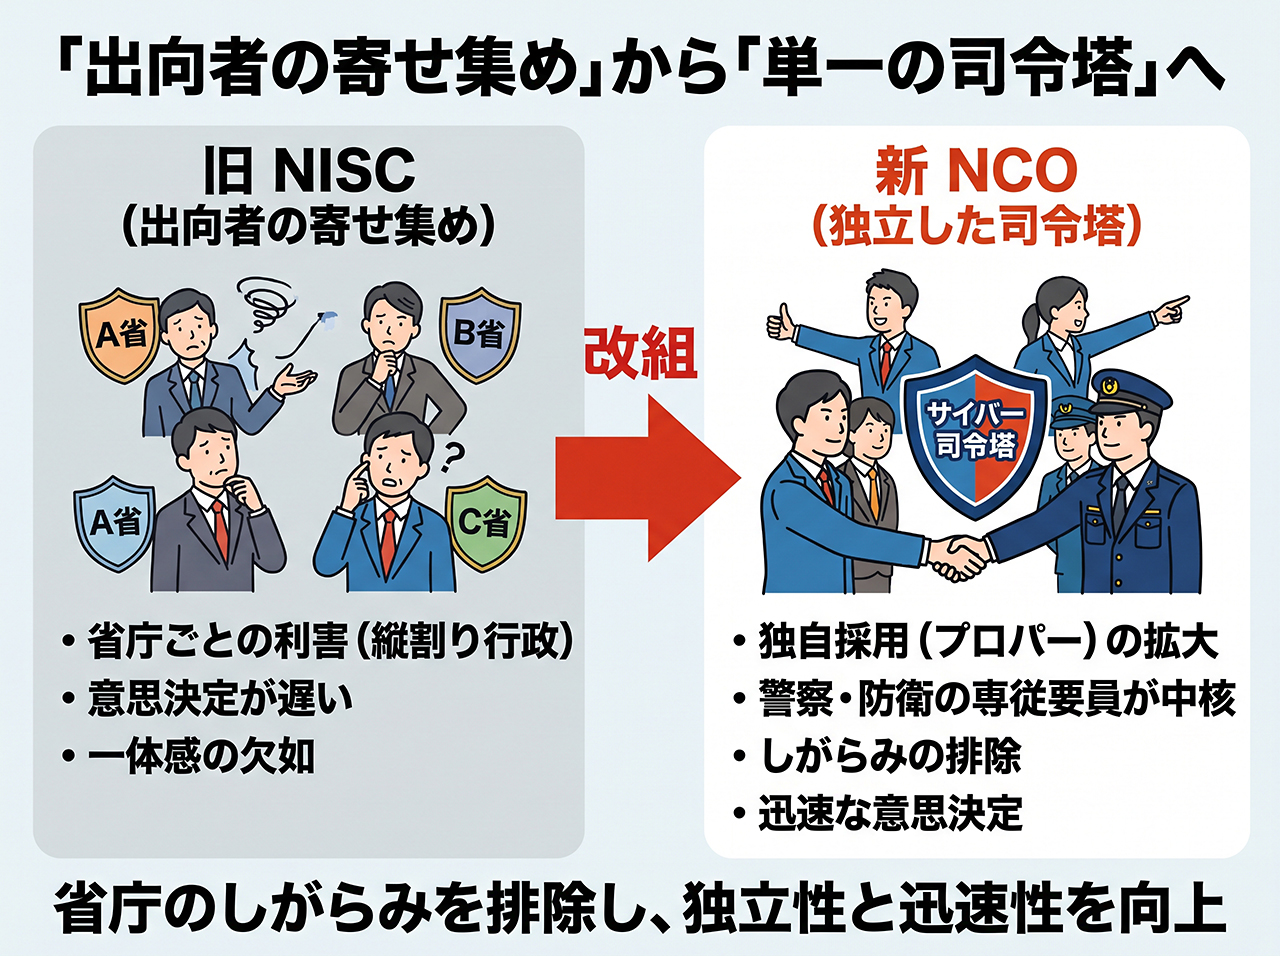
旧NISCは各省庁からの出向者を中心に構成されており、出身官庁の利害や権限争い(縦割り行政)に縛られ、組織としての一体性や迅速な意思決定に欠けるという構造的欠陥があった。
NCOへの改組にあたり、プロパー職員(専任の独自採用枠)の採用を拡大するとともに、警察庁や防衛省(自衛隊)からの専従要員を中核に配置することで、省庁間のしがらみを排除し、単一の司令塔としての独立性を高めている。
2. 反撃措置を伴う指揮系統の確立
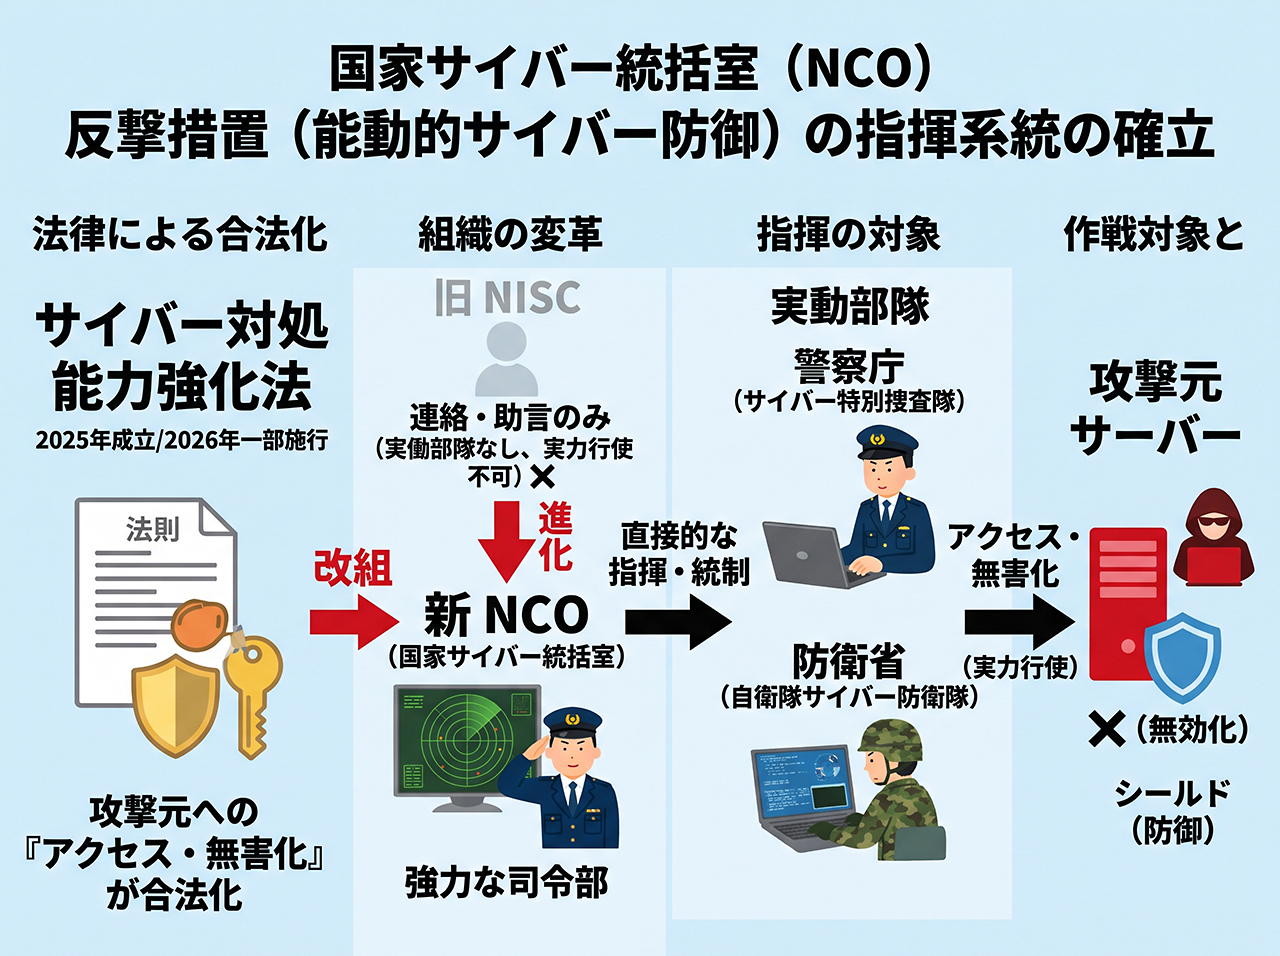
2022年の「国家安全保障戦略」に基づき、2025年5月に「サイバー対処能力強化法」が成立した(2026年10月1日より一部施行)。これにより、重大なサイバー攻撃の予兆を検知した場合、攻撃元サーバーへ侵入してマルウェアを無害化するなどの「アクセス・無害化措置」が合法化された。
連絡調整や助言が主目的であったNISCでは、こうした実力行使の指揮は不可能で、そのため、警察庁や自衛隊の実動部隊を直接的に統制・指揮できる強力な権限を持った実戦的な司令部としてNCOが新設された。
3. 民間インフラへの強い監督権限の付与
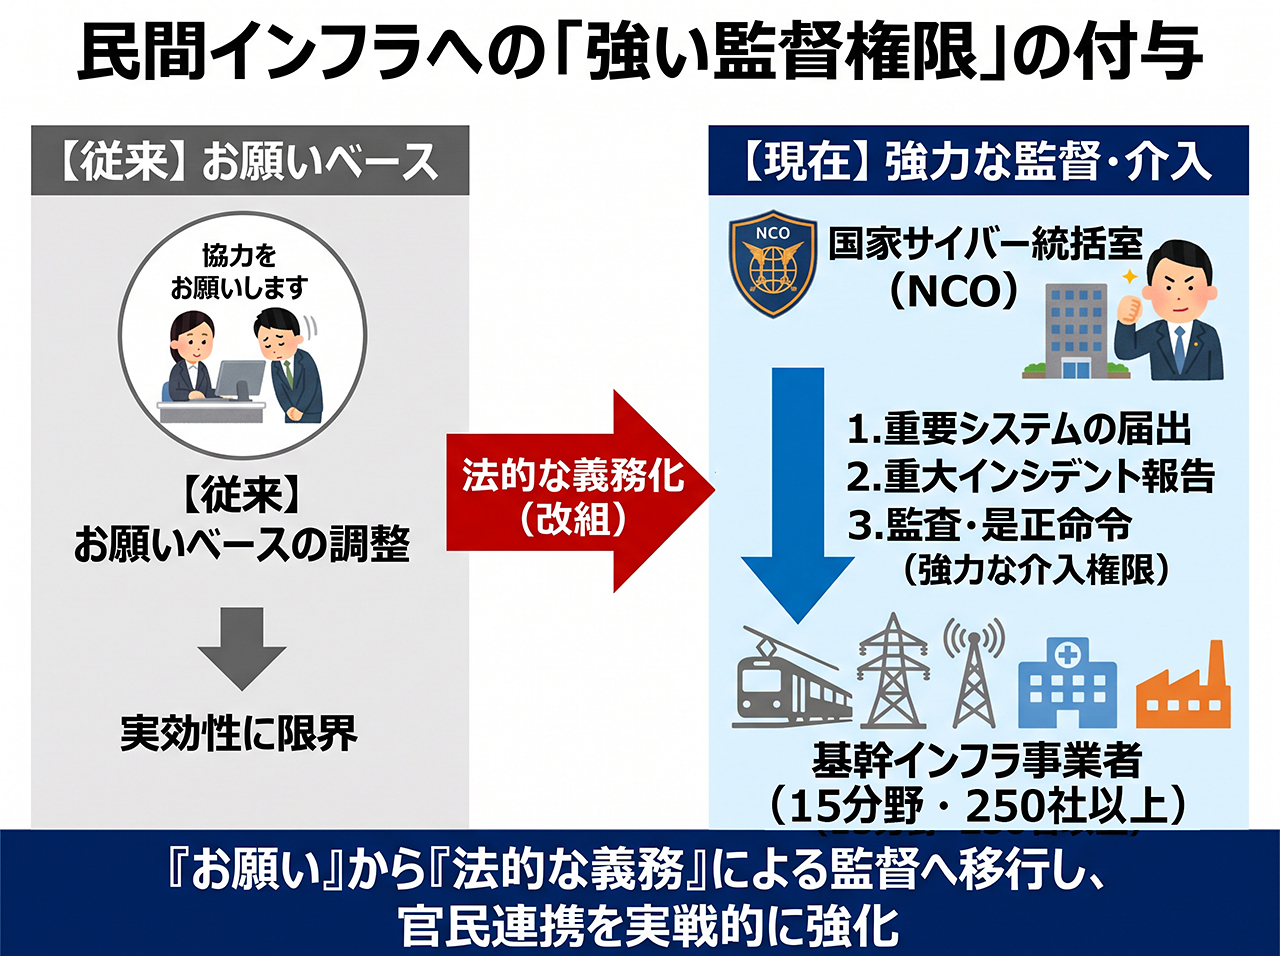
能動的サイバー防御の柱の一つである「官民連携」を確実にするため、国から民間への強い介入権限が必要となった。
NCOは、指定された基幹インフラ事業者に対して、特定重要システムの導入届出や重大インシデントの報告を法的に義務付け、場合によっては監査や是正命令を下す権限を持っている。従来の「お願い」ベースの調整機関から、法的な義務を背景に民間インフラを監督する統制機関へと役割が移行したことが、新組織設立の必然的な理由だ。
要するにド文系の官僚の利権から切り離す事が目的だったのだろう。さて、この組織が上手くいくかだが、流石に時代が変わっているから、差流石に「今だけ、金だけ、自部だけ」の売国官僚や、無能の一般職小役人とは無縁の組織である事を願おう。