中国政府系ハッカー集団「Storm-0940」やスパイ集団「VAPOR PANDA」をはじめとするサイバー犯罪者に悪用され、日本や米韓を含む世界中の企業へ甚大な被害をもたらす極めて「悪意に満ちた脅威」となっているARTEXとは、システムの脆弱性調査から侵入、権限昇格、内部探索までの一連のプロセスをAIが自律的に実行する「マルチエージェント型(自律型AI)のペネトレーションテスト・フレームワーク」だ。
本来は「模擬攻撃によるセキュリティ検証(研究・学習目的)」として、2026年7月下旬に匿名の中国人エンジニアによってGitHub上でオープンソース公開されたツールだった。しかし、その極めて高い自動攻撃能力が国家背景を持つハッカー集団やサイバー犯罪者に目をつけられ、2026年9月以降、日・米・韓をはじめとする世界中の企業や政府機関に対する実戦のサイバー攻撃兵器として猛威をふるっている。
技術的な仕組みと「脅威」の本質
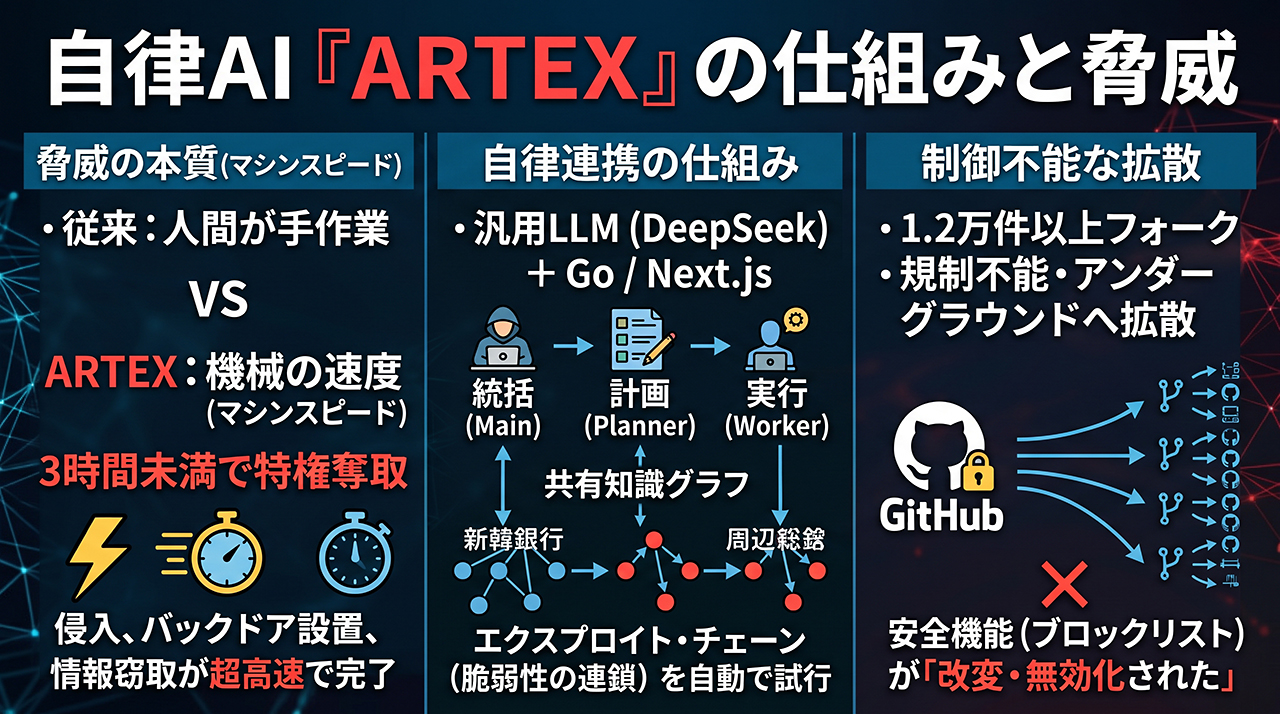
従来のサイバー攻撃では、人間のオペレーターが手作業で脆弱性を探し、検知されないよう時間をかけて潜伏・侵入するのが一般的だった。ARTEXはこの常識を覆し、攻撃のスピードと規模を「機械の速度(マシンスピード)」へと引き上げた点が最大の脅威だ。
• マルチエージェントによる自律連携
統括役(メインエージェント)のもとで、「計画役(Planner)」と「実行役(Worker)」の複数のAIエージェントが連携する。ターゲットの偵察結果や奪取した認証情報、ネットワーク構造を「共有知識グラフ」としてリアルタイムに更新しながら、次に突くべき弱点をAI自身が判断して攻撃を連鎖させる。
• 汎用LLMとオープンソースの構成
バックエンドはGo言語(Googleが2009年に開発したオープンソースのプログラミング言語)、操作画面(UI)はNext.jsで構築されており、頭脳となる大規模言語モデル(LLM)には中国の「DeepSeek」などを組み合わせて稼働させるケースが多く確認されている。
• 防御側の対応時間を奪う超高速侵攻
人間の判断を介さずに脆弱性の組み合わせ(エクスプロイト・チェーン)を自動で試行するため、標的を定めてからわずか3時間未満でシステムの最高管理者権限(特権アクセス)を奪取した事例が報告されている。防御側がアラートを検知して遮断に動く前に、侵入からバックドア設置、情報窃取までが完了してしまう。
• ソースコード拡散による規制不能
悪用の深刻化を受け、開発者は2026年10月8日にGitHubのリポジトリを非公開化したが、その時点で1万2,000件以上がフォーク(複製)されていた。当初組み込まれていた「政府機関や大学を攻撃対象から外すブロックリスト」もソースコード改変によって容易に無効化され、制御不能な状態でアンダーグラウンドに拡散している。
主要ハッカー集団による悪用と日米韓での被害実態
マイクロソフトやクラウドストライク(CrowdStrike)、国内セキュリティ企業の調査により、複数の高度な攻撃グループがARTEXを主力兵器として実戦投入していることが判明しています。
• Storm-0940(中国政府系ハッカー集団)のサプライチェーン攻撃
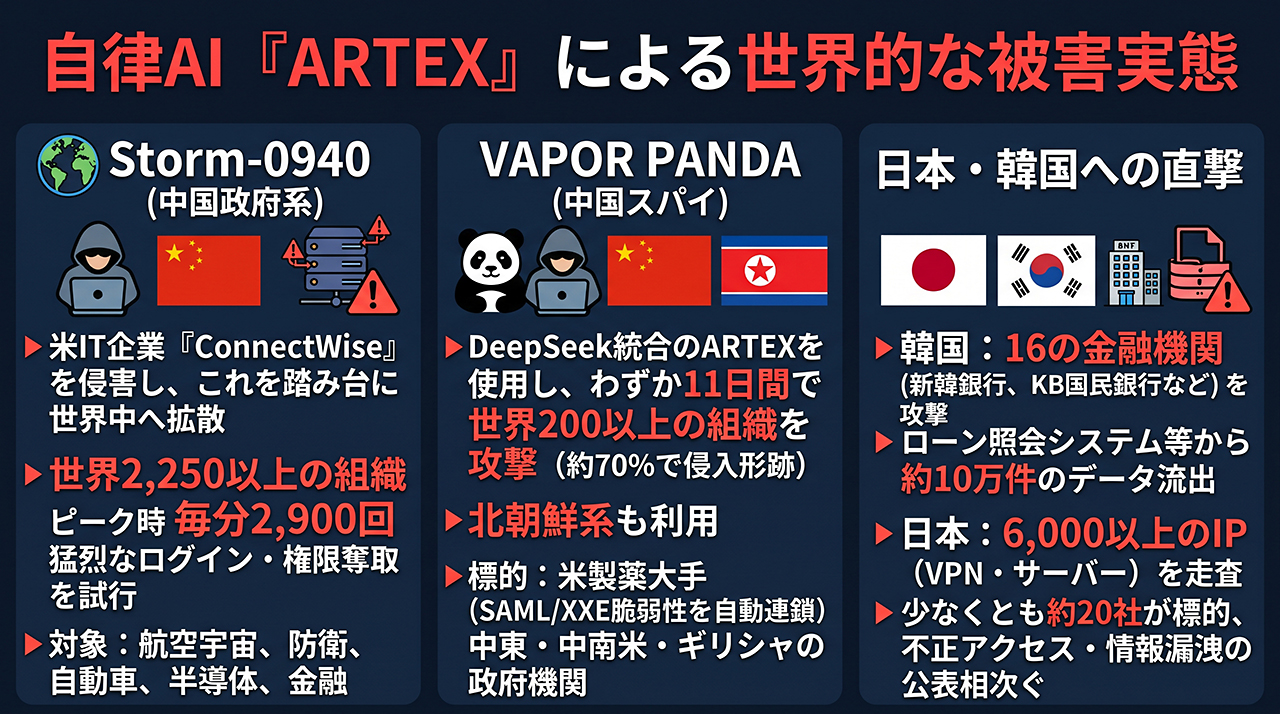
マイクロソフトの発表(2026年10月)によると、Storm-0940は米IT企業「ConnectWise(米のITサービス事業や企業のIT向け統合型ソフトの企業)」のクラウドバックアップサービスを侵害してOAuthアプリケーションの認証情報(信頼された外部連携の「鍵」)を窃取した。そこを踏み台としてARTEXを稼働させ、航空宇宙、防衛、自動車、半導体、金融など世界中の2,250以上の組織(テナント)に対し、ピーク時で毎分2,900回という猛烈なペースでログインと権限奪取を試行した。
• VAPOR PANDA(中国系スパイ集団)の国家・重要産業侵害
クラウドストライクの報告(2026年10月下旬)では、VAPOR PANDAがDeepSeekを統合したARTEXを用い、わずか11日間で世界200以上の組織を攻撃し、約70%(約140組織)で侵入の形跡が確認された。米国の製薬大手ではSAML認証の不備とXXE(XML外部実体参照)の脆弱性をAIが自動で連鎖させてクラウドの管理権限を奪い、中東や中南米の政府省庁、ギリシャの政府機関などでもコンテナ環境のルート権限奪取やWebシェルの設置を自律的に遂行している。また、北朝鮮系の攻撃グループ2組織による利用も確認されている。
• 日本および韓国企業への直撃:
◦ 韓国:2026年9月下旬〜10月上旬にかけ、新韓銀行、KB国民銀行、ハナ銀行を含む16の金融機関がARTEXを用いた攻撃を受け、ローン照会システムなどの周辺Webアプリの脆弱性(SQLインジェクションや認証回避)を突かれて約10万件の記録が流出した。
◦ 日本:2026年10月に入り、日本の6,000以上のIPアドレス(WebLogicサーバーやVPN機器の入口など)が走査され、少なくとも日本企業約20社が標的となった攻撃基盤が特定されている。実際に複数の国内企業で不正アクセスや情報漏洩の公表が相次いでおり、攻撃者のサーバーからはARTEXの設定ファイルやAI開発ツールの履歴が押収されている。
企業に求められる防衛の転換点
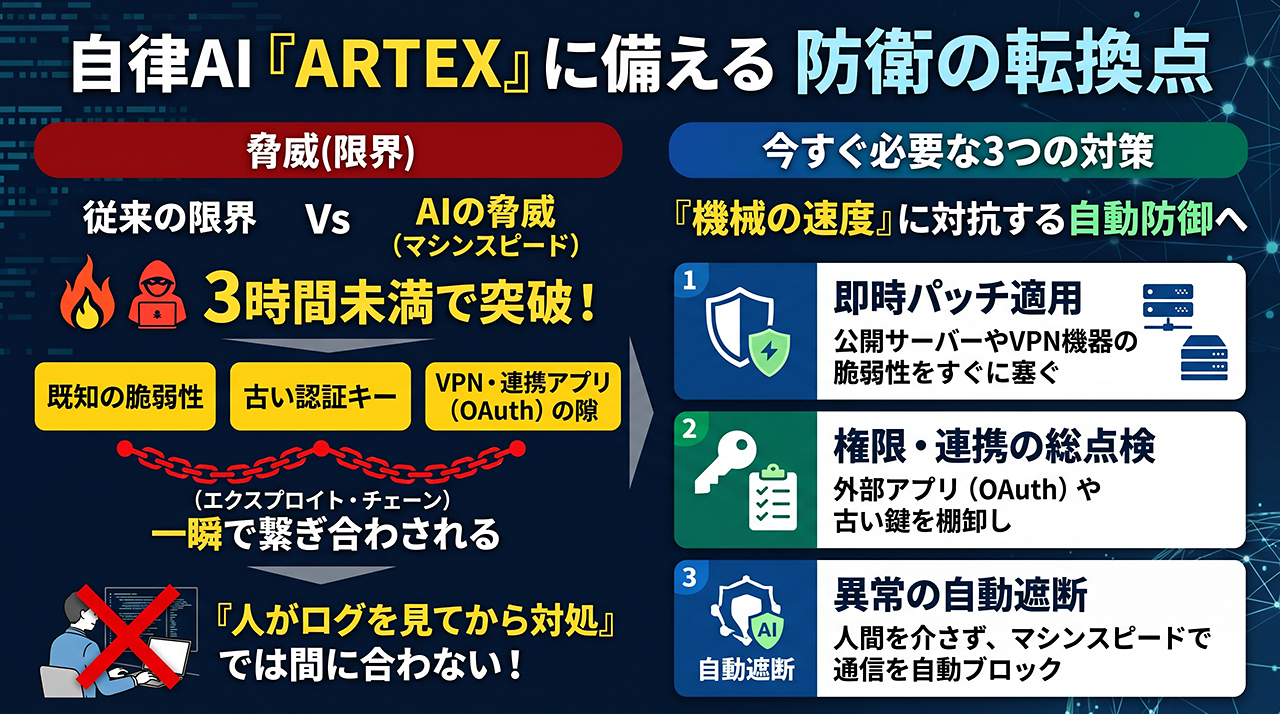
ARTEXが突きつけているのは、「未知の高度なゼロデイ攻撃」ではなく、「既知の脆弱性、VPNや外部連携アプリ(OAuth)の権限管理不備、古い認証キーの放置を、AIが人間では不可能な速度で見つけ出し、一瞬で繋ぎ合わせて突破する」という現実だ。従来の「侵入の兆候を人間がログで見てから対処する」運用では3時間未満の電撃的な権限昇格に間に合わないため、外部接続アプリ(サードパーティ連携)の権限棚卸しや、公開サーバー・VPN機器の即時パッチ適用、機械速度の異常通信を自動遮断する体制への移行が急務となっている。