GMOインターネットグループが政府に「能動的サイバー防御」の発動を要請したことに対しては、SNSやセキュリティ専門家から「自社の経営判断ミスを国の制度にすり替えている(責任転嫁)」「対象とするインフラの性質が制度の趣旨と全く異なる」といった非常に厳しい批判が相次いでいる。
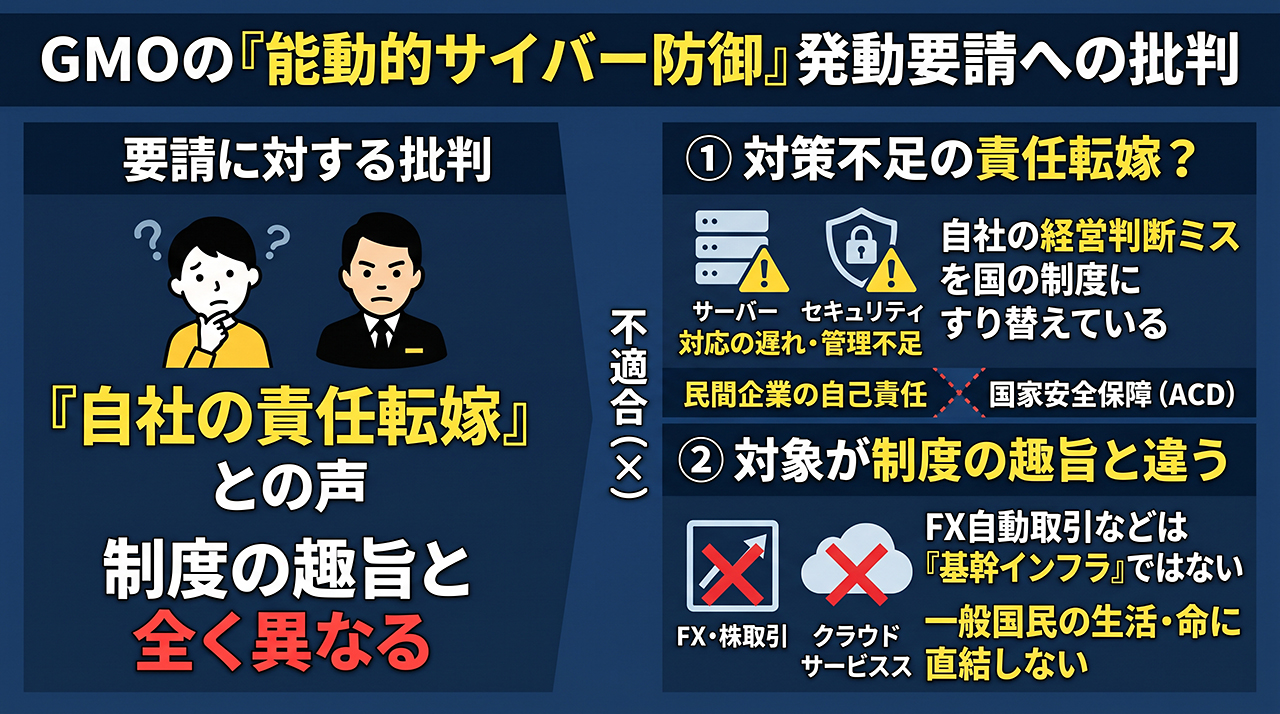
その批判の背景には、主に以下の大きな理由がある。
1. 「杜撰な管理」を棚に上げた責任転嫁という批判
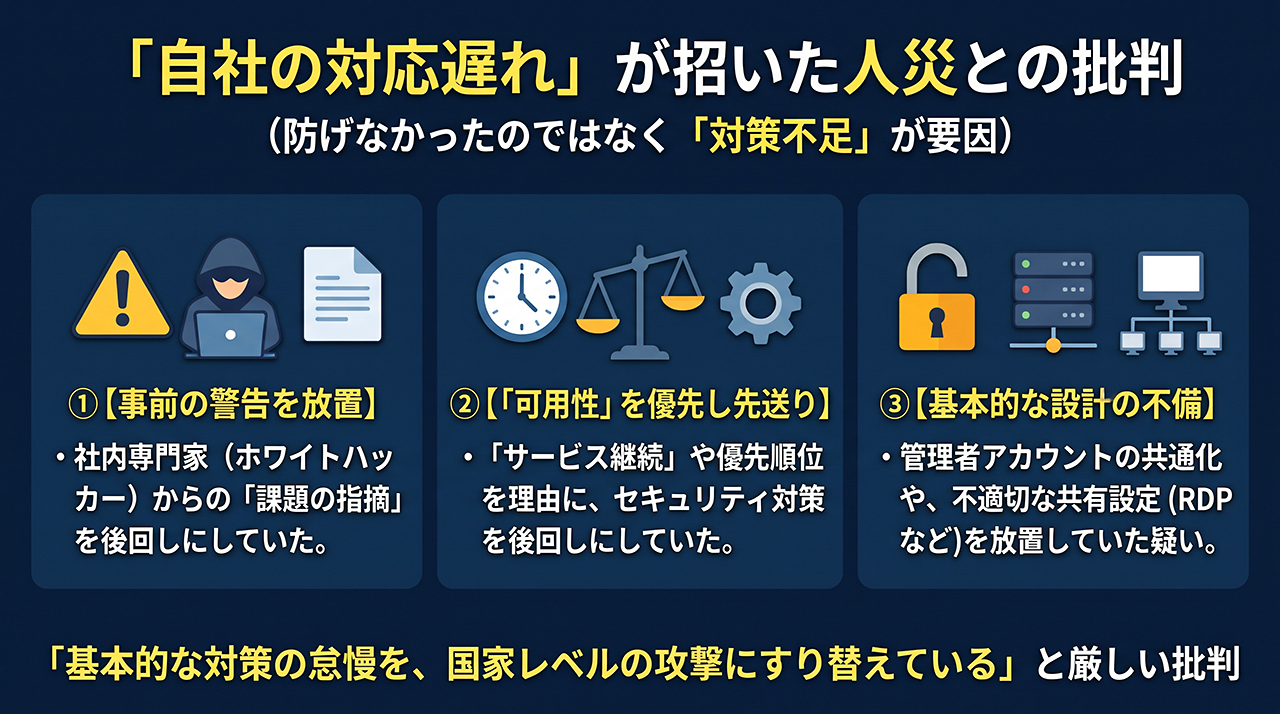
批判の最大の要因は、今回の不正アクセスが「防げなかった未知の高度な攻撃」というよりも、「自社の対応の遅れ」が招いた人災の側面が強いと見られている点だ。
• 事前の警告を後回しにしていた
GMOの熊谷代表自身が、事前に社内のホワイトハッカー(セキュリティ専門家)からシステムの課題について指摘を受けていたことを認めている。
• 「可用性」を優先した経営判断ミス
課題を指摘されながらも、「サービスの可用性(システムを止めないこと)への影響や、他の対処事項との優先順位を考慮して慎重に対応を進めた結果」、間隙を突かれてしまったと説明している。
• 基本的な設計の不備の疑い
セキュリティ専門家の分析では、数万の顧客のクラウド環境(VPS)を単一のドメインや共通の管理者アカウントで管理していたり、利用者の手元のパソコンのファイルにアクセスできる設定(RDPのドライブ共有)が有効になったまま放置されていたりした可能性が指摘されている。
これらを踏まえ、「基本的なセキュリティ対策の怠慢や経営判断ミスを、外国政府が関与するような国家級のサイバー攻撃の問題にすり替えている」と強い批判を浴びている。
2. FXの自動取引は「国が守るべき基幹インフラ」ではない
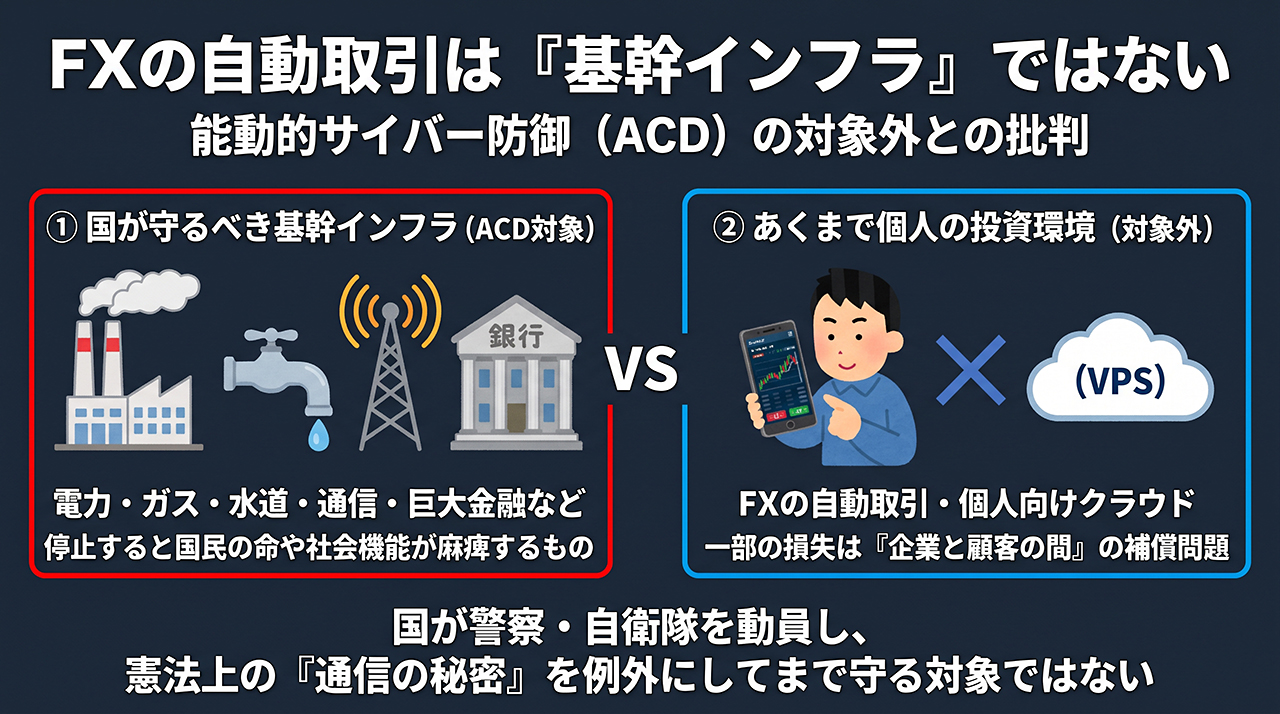
もう一つの批判は、攻撃を受けたサービスが能動的サイバー防御(ACD)の対象要件から大きく逸脱しているという点だ。
• 国民の生存・社会機能への影響
能動的サイバー防御は、電力、ガス、水道、通信、巨大金融機関の決済システムなど、「停止すれば国民の命や社会の根幹が揺らぐ基幹インフラ」を守るための安全保障上の枠組みだ。
• あくまで個人の投資活動
今回被害を受けたのは、個人投資家がFX(外国為替証拠金取引)の自動売買ツールなどを動かすためのクラウド環境(VPS)であり、一部の利用者が不正操作で数百万円の損失を被ったのは事実だが、それは企業と顧客間のシステム障害・補償問題であり、国が警察や自衛隊を動員し、憲法上の「通信の秘密」の例外を適用してまで守るべき国家的な重要インフラとは言えない。
政府の冷ややかな反応
こうした状況に対し、政府関係者も「要請は法的根拠がなく、個別企業の求めに応じて発動を決める制度ではない」と一蹴している。また、能動的サイバー防御は本来「平時から予兆を把握して被害を未然に防ぐ措置」であり、今回のように「すでにシステムに侵入され、データが盗まれ、口座の残高が減らされた事後」に発動しても意義が乏しいと指摘されている。
今回のGMOの緊急要請は、サイバー攻撃の脅威を社会にアピールした一方で、民間企業が果たすべきセキュリティの自己責任と、国家の安全保障措置である「能動的サイバー防御」の境界線を履き違えた悪手として、厳しい視線に晒される結果となった。