2026年10月下旬、GMOインターネットが提供するFX(外国為替証拠金取引)自動売買用のクラウドサービス「お名前.com デスクトップクラウド」がハッカーによる不正アクセスを受けた。これにより、利用者のパスワード等の情報が漏えいし、何者かが顧客のFX口座を乗っ取って故意に大損するような不正な取引(決済)を勝手に行った。一夜にして数百万円の資産を失った個人投資家が多数報告されており、被害は甚大となっている(※なお、GMO側はこれらの不正取引による損失を全額補償すると発表している)。
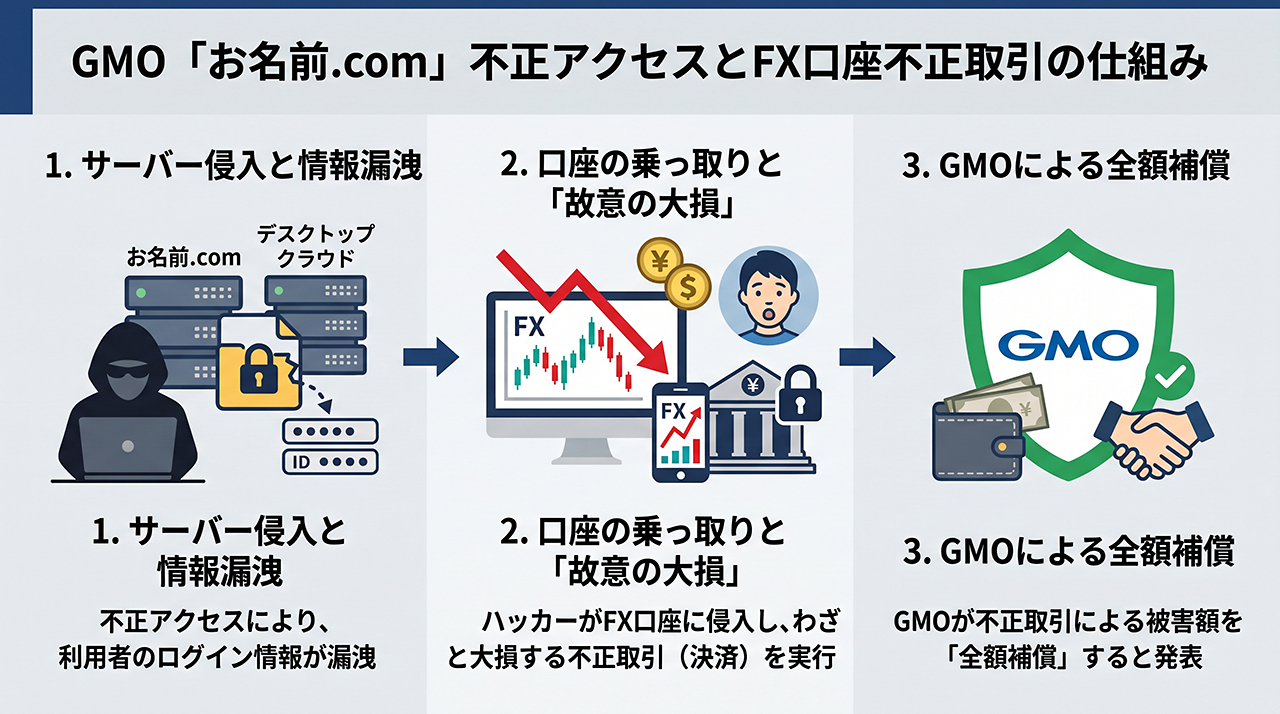
犯人側がわざわざ「他人の口座で大損する取引」を行った理由(メリット)には、大きく分けて以下の狙いがある。
1. 「反対売買」を利用した資金の抜き取り(マネーロンダリング)
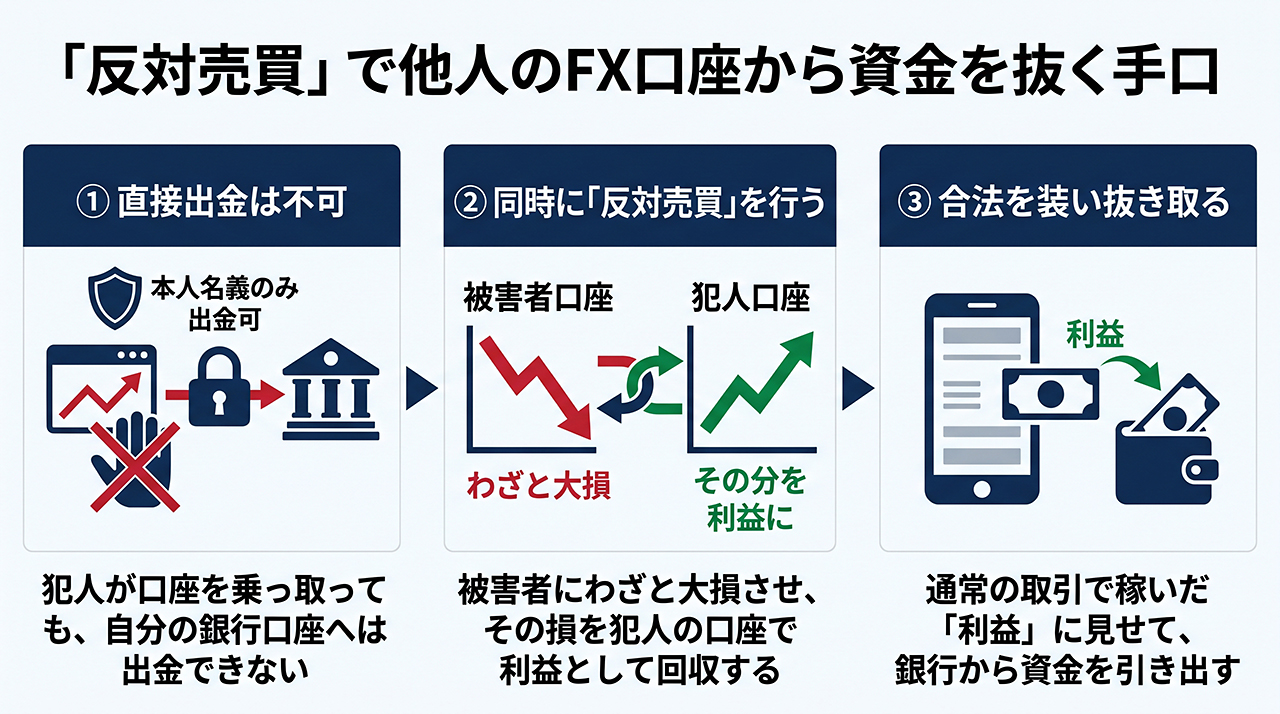
これが最も直接的な金銭的メリットで、日本のFX証券口座はセキュリティが厳しく、「口座名義人と同一名義の銀行口座」にしか出金できない仕組みになっている。そのため、ハッカーが他人のFX口座を乗っ取っても、直接自分の銀行口座にお金を振り込ませることはできない。
そこで犯人は、被害者の口座で「わざと大損する注文」を出すと同時に、自分たちが用意した別の口座で「その損をそっくりそのまま利益として受け取る注文(反対売買)」をぶつける。これにより、市場での正当な取引(トレードでの負け)を装いながら、被害者の資金を自らの口座へと合法的な利益のように移転させて抜き取ることができる。
2. 企業に対する「身代金(ランサム)」の要求
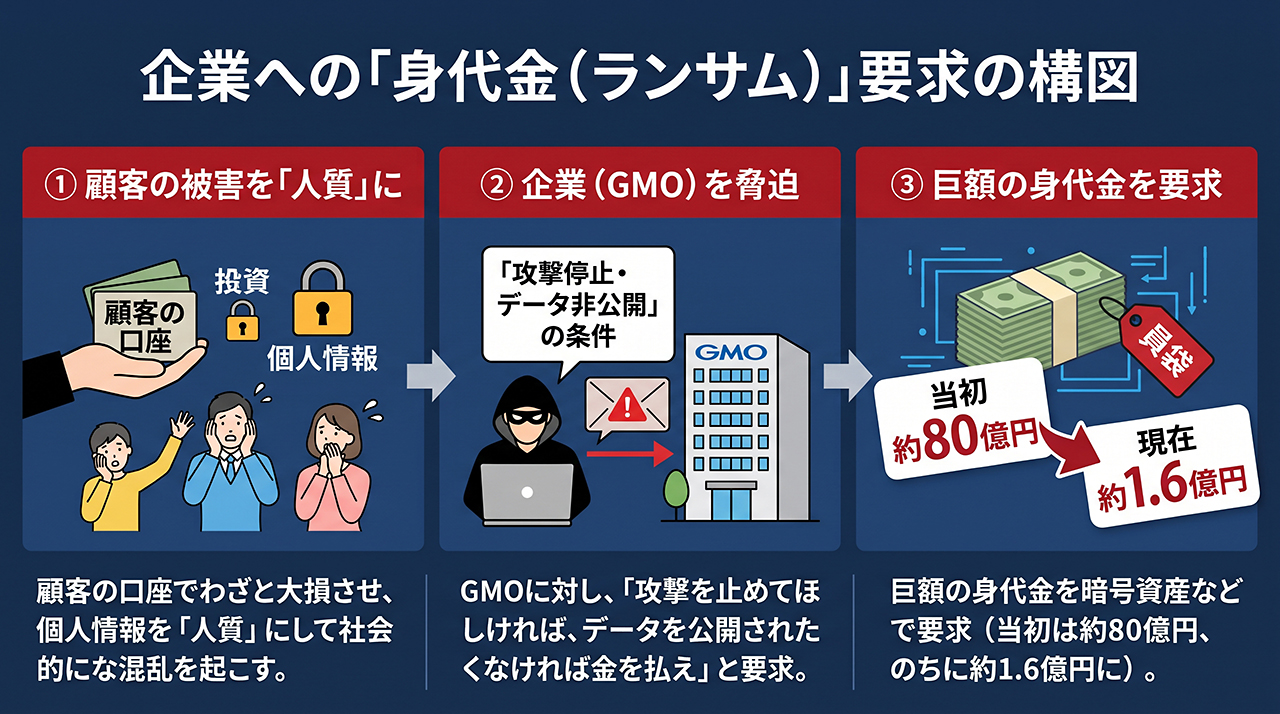
犯人グループは顧客に大損害を与えた後、GMOインターネットに対して「攻撃を止めてほしければ、また個人情報を公開されたくなければ金を払え」と脅迫を行った。
犯人は当初約80億円(5000万ドル)、その後は約1.6億円(100万ドル)を要求している。つまり、顧客の資産を人質(あるいは見せしめ)にしてパニックを起こし、企業から巨額の身代金を脅し取るための「強力な交渉材料」として大損を発生させた。
3. 心理的圧力と信用の失墜
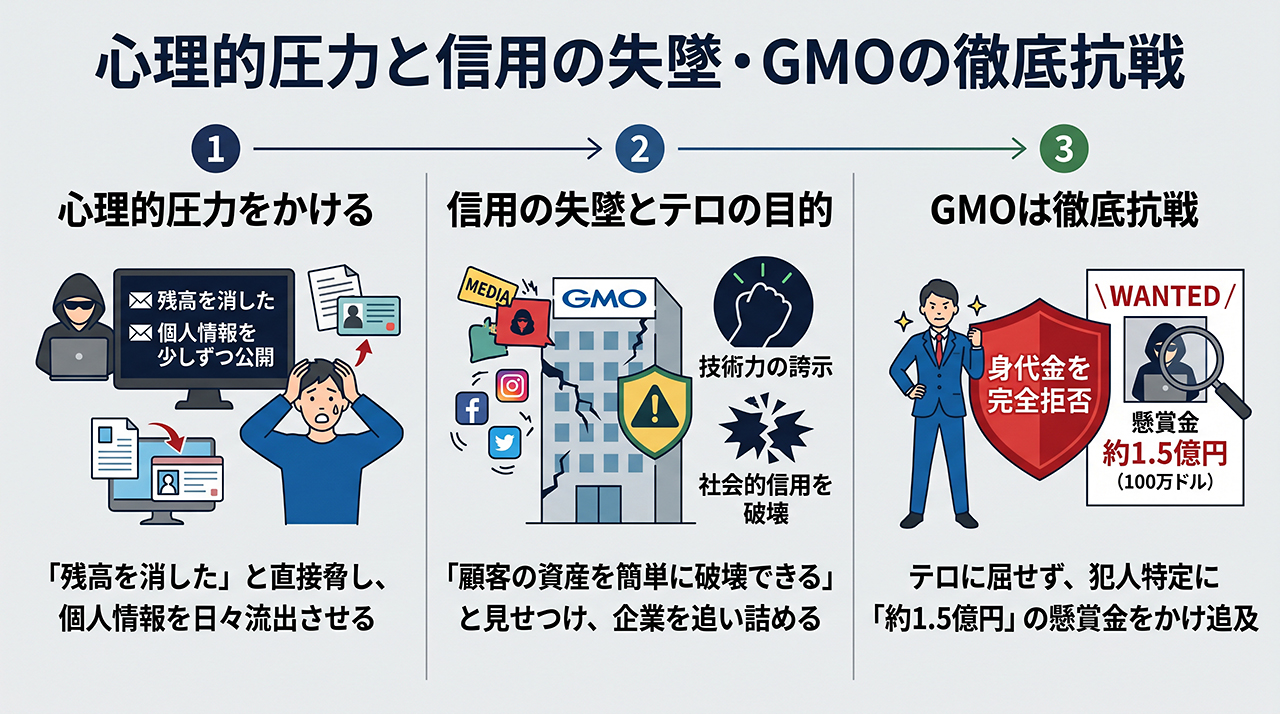
犯人はGMOが身代金の支払いを拒否すると、被害者本人に直接「GMOが交渉に応じないからお前の口座残高を消した」というメールを送りつけたり、ネット上で顧客の個人情報を毎日少しずつ公開し始めたりしている。
「顧客の資産をいとも簡単に破壊できる」という事実を社会に見せつけることで、企業の社会的信用を徹底的に壊し、追い詰める(あるいはハッカー自身の技術力を誇示する)というサイバーテロ的な目的も含まれていると専門家は分析している。
GMO側は現在、「テロリストの要求には一切応じない」として身代金の支払いを完全拒否しており、逆に犯人特定につながる情報に対して約1.5億円(100万ドル)の懸賞金をかけて徹底抗戦する構えを見せている。