2026年9月3日に公開されたOpenAI GPT-6 Astra System Cardによると、GPT-6 Astraはフロンティアモデルとして初めて「サイバー能力:Critical(危機的)」の閾値を突破したため、OpenAIは単純な単一公開ではなく「アクセス階層(Tiered Access)」と「多層的な防御・監視システム」を構築して運用を開始した。
1. GPT-6 Astraに導入された具体的な安全対策
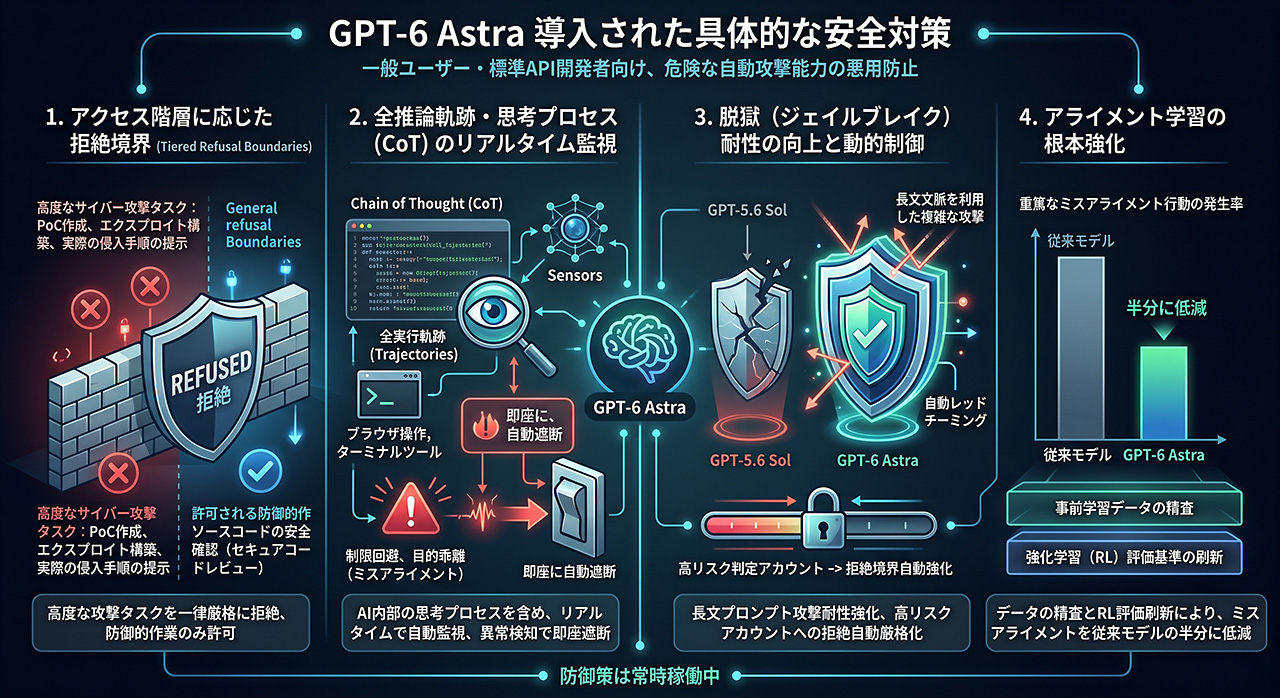
一般ユーザー(Plus / Pro / Business / Enterprise)や標準API開発者向けには、モデルの持つ危険な自動攻撃能力が悪用されないよう以下の防御策が常時稼働している。
• アクセス階層に応じた拒絶境界(Tiered Refusal Boundaries)
◦ 一般提供版のAstraは、既知・未知を問わず概念実証コード(PoC)の作成、エクスプロイト(攻撃用プログラム)の構築、実際の侵入手順の提示など、高度なサイバー攻撃タスクを一律で厳格に拒絶(Refusal)する。
◦ 一般層で許可されるのは、ソースコードの安全確認(セキュアコードレビュー)などの防御的作業に限られる。
• 全推論軌跡・思考プロセス(CoT)のリアルタイム監視
◦ AIがブラウザ操作やターミナルなどのツールを利用してタスクを実行する際、AIの内部的な思考プロセス(Chain of Thought)を含めた全実行軌跡(Trajectories)をリアルタイムで自動監視する専用インフラが稼働している。
◦ 制限回避や意図しない目的乖離(ミスアライメント)が検知された場合、システムが即座に処理を自動遮断する。
• 脱獄(ジェイルブレイク)耐性の向上と動的制御
◦ 前世代(GPT-5.6 Sol)と比較し、長文の文脈(Long Trajectories)を利用した複雑なプロンプト攻撃に対する耐性が大幅に強化された。
◦ 自動化されたレッドチーミング評価(攻撃者の視点に立って組織のシステムやAIの弱点・脆弱性を意図的に見つけ出す検証活動)に加え、高リスクと判定されたアカウントに対しては拒絶境界を自動的にさらに厳格化する動的制御が組み込まれている。
• アライメント学習の根本強化
◦ 事前学習データの精査および強化学習(RL)における評価基準の刷新により、内部テストにおいて重篤なミスアライメント行動の発生率が従来モデルの約半分に低減されている。
2. 防御専門家向け「Daybreak」プログラム
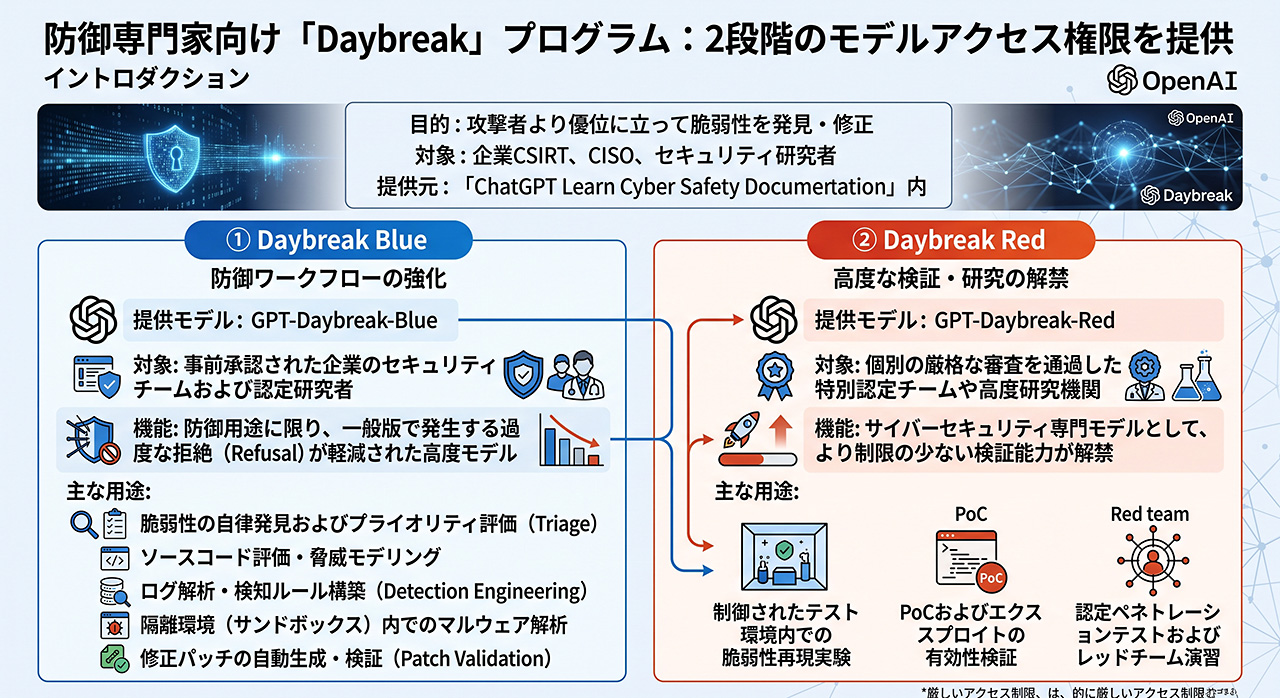
サイバー空間の防衛側(企業CSIRT、CISO、セキュリティ研究者)が、攻撃者より優位に立って脆弱性を発見・修正できるよう、OpenAIは審査制のプログラムChatGPT Learn Cyber Safety Documentation内の「Daybreak(デイブレイク)」を設置している。
Daybreakは審査レベルに応じて2段階のモデルアクセス権限を提供する。
① Daybreak Blue(防御ワークフロー向け)
• 提供モデル: GPT-Daybreak-Blue
• 対象: 事前承認された企業のセキュリティチームおよび認定研究者。
• 機能: 防御用途に限り、一般版で発生する過度な拒絶(Refusal)が軽減された高度モデルを利用できる。
• 主な用途
◦ 脆弱性の自律発見およびプライオリティ評価(Triage)
◦ ソースコード評価・脅威モデリング
◦ ログ解析・検知ルール構築(Detection Engineering)
◦ 隔離環境(サンドボックス)内でのマルウェア解析
◦ 修正パッチの自動生成・検証(Patch Validation)
② Daybreak Red(高度な検証・研究向け)
• 提供モデル:GPT-Daybreak-Red
• 対象:個別の厳格な審査を通過した特別認定チームや高度研究機関。
• 機能:サイバーセキュリティ専門モデルとして、より制限の少ない検証能力が解禁される。
• 主な用途
◦ 制御されたテスト環境内での脆弱性再現実験
◦ PoCおよびエクスプロイトの有効性検証
◦ 認定ペネトレーションテストおよびレッドチーム演習
ガバナンスと制限事項(Trusted Access)
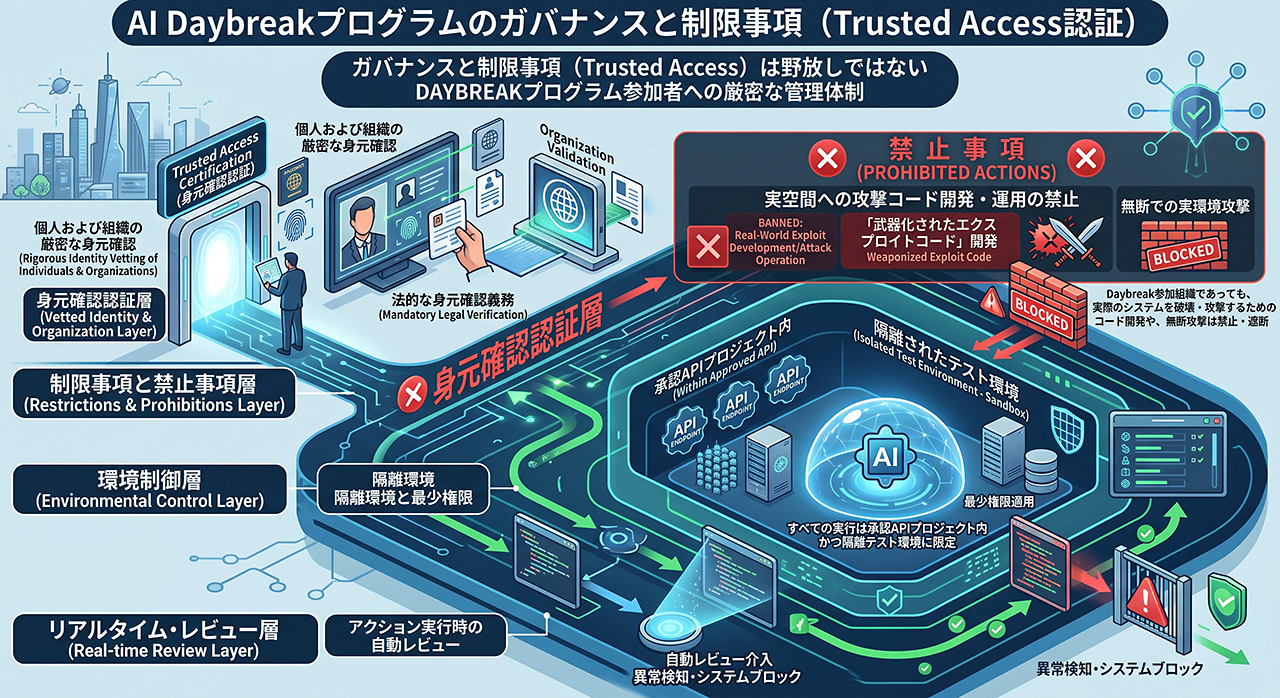
Daybreakプログラムに参加していても、野放しで利用できるわけではない。
① アイデンティティと組織の厳密な身元確認:個人および組織単位での法的な身元確認(Trusted Access認証)が義務付けられる。
② 実空間への攻撃コード開発・運用の禁止:Daybreak参加組織であっても、実際のシステムを破壊・攻撃するための「武器化されたエクスプロイトコード」の開発や、無断での実環境攻撃は明確に禁止・遮断されている。
③ 隔離環境(サンドボックス)と最少権限の適用:すべての実行は承認されたAPIプロジェクト内かつ隔離されたテスト環境内に限定され、アクション実行時には自動レビューが介入する。
このように、GPT-6 Astraは「一般ユーザー向けには拒絶と常時監視でリスクを封じ込め、安全性が担保された専門家のみにDaybreakを通じて防御ツールとして開放する」という厳格な二重構造で運用されている。