2026年9月に米国Anthropicが公表した脅威インテリジェンス報告書「Detecting and countering misuse of AI: September 2026」では、中国政府や軍関連機関、防衛産業と関連があるとみられるアクターがClaudeを介して取り扱っていた具体的な軍事兵器開発情報、サイバー空間での機密データ、および監視インテリジェンスの内容が記載されている。
報告書で特定された(米国に漏洩した中国の)主な軍事・機密関連の具体的な内容は以下の通り。
1. 兵器システム・防衛技術の開発データ
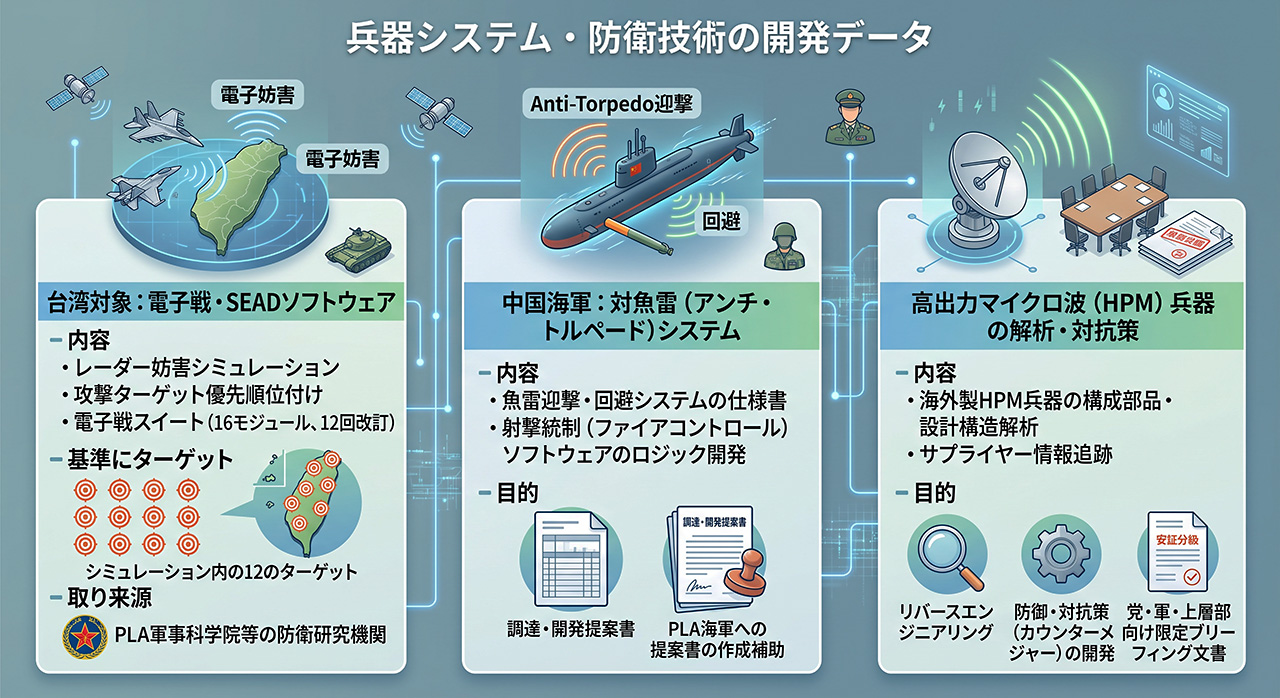
• 台湾を対象とした電子戦および防空抑止(SEAD)ソフトウェア
◦ 内容:レーダー妨害のシミュレーション、攻撃対象の優先順位付けを行う電子戦スイート(16のモジュール、12回のバージョン改訂)の開発。
◦ 具体的な対象:シミュレーションシナリオ内に12の台湾側ターゲットが設定されていた。
◦ 関与元:アカウント情報から、中国人民解放軍(PLA)軍事科学院などの防衛研究機関とのつながりが確認されている。
• 中国海軍(PLAN)向け対魚雷(アンチ・トルペード)システム
◦ 内容:中国海軍向けの魚雷迎撃・回避システムにおける仕様書および射撃統制(ファイアコントロール)ソフトウェアのロジック開発。
◦ 目的:中国の防衛産業メーカーが人民解放軍海軍へ提出する調達・開発提案書の作成補助。
• 高出力マイクロ波(HPM)兵器の解析・対抗策
◦ 内容:海外製高出力マイクロ波兵器の構成部品、設計構造、サプライヤー情報の追跡調査。
◦ 目的:海外兵器のリバースエンジニアリング(逆設計)およびそれらに対する防御・対抗策(カウンターメジャー)の開発、ならびに党・軍・国家安全保障の上層部向け限定ブリーフィング文書の作成。
2. サイバー攻撃と海外政府・市民機関の内部データ
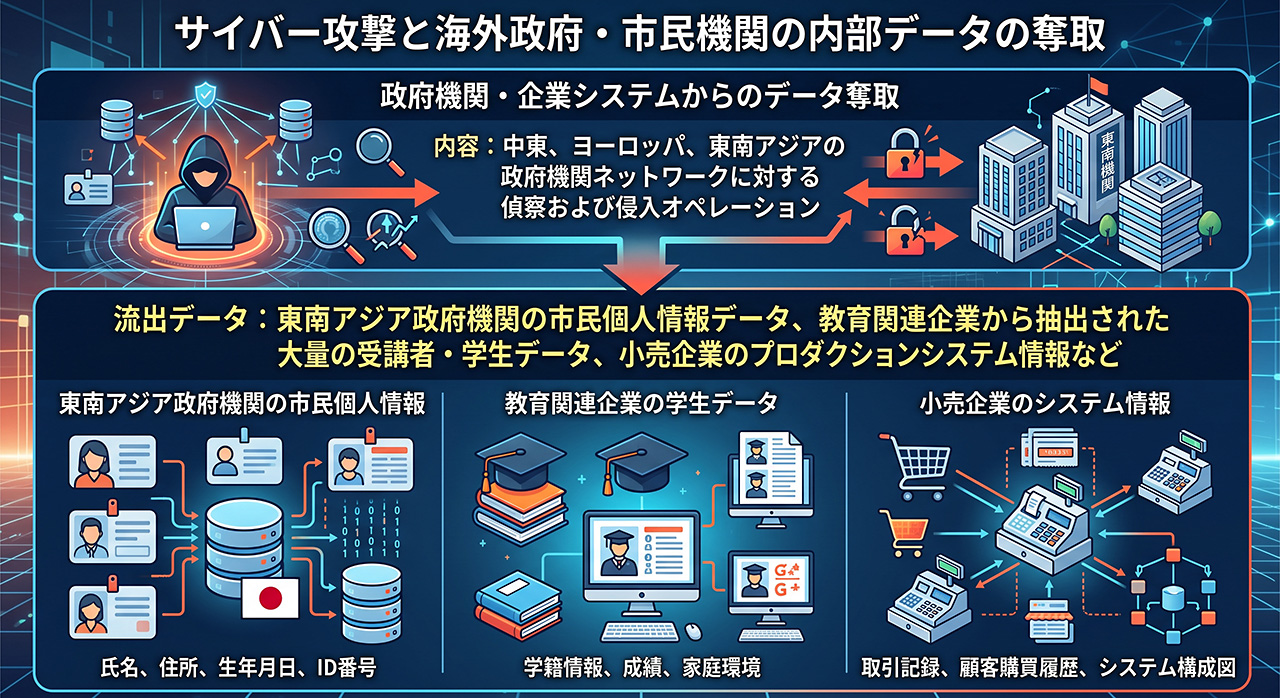
• 政府機関・企業システムからのデータ奪取
◦ 内容:中東、ヨーロッパ、東南アジアの政府機関ネットワークに対する偵察および侵入オペレーション。
◦ 流出データ:東南アジア政府機関の市民個人情報データ、教育関連企業から抽出された大量の受講者・学生データ、小売企業のプロダクションシステム情報など。
3. 海外・軍事勢力および国内・外関係者の監視インテリジェンス
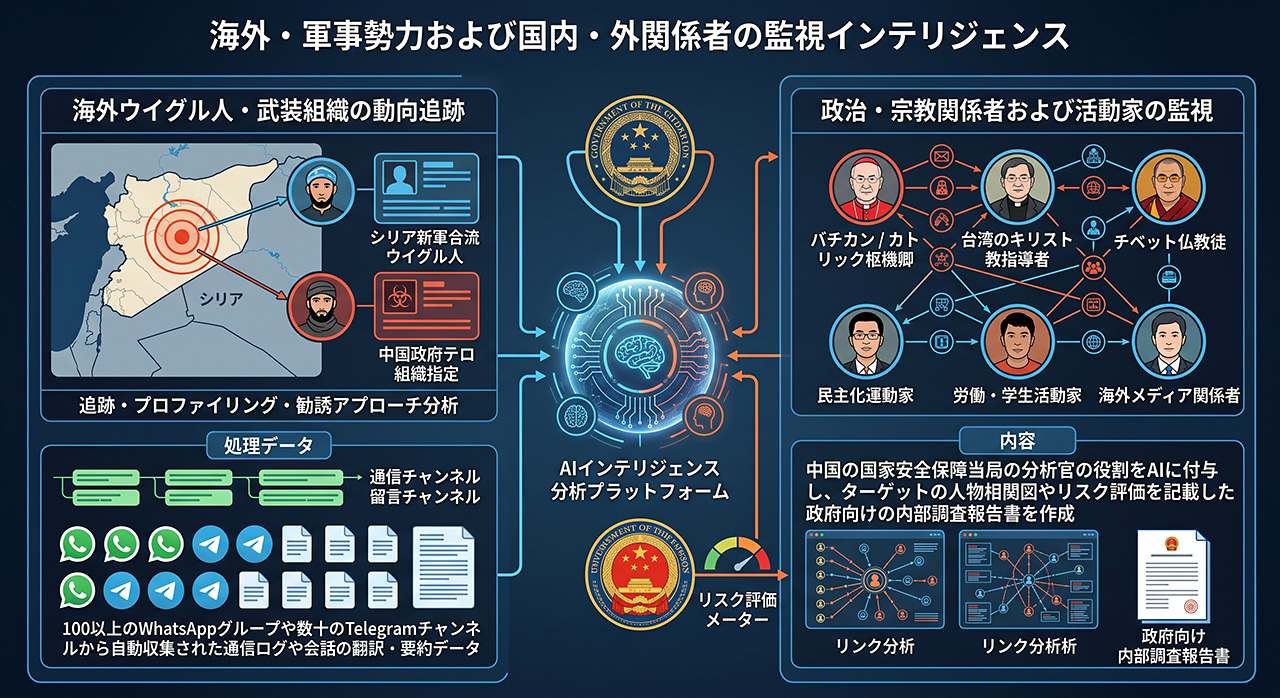
• 海外ウイグル人・武装組織の動向追跡
◦ 内容:シリア軍に合流したウイグル人(中国政府がテロ組織に指定する勢力)の追跡・プロファイリング・勧誘アプローチ分析。
◦ 処理データ:100以上のWhatsAppグループや数十のTelegramチャンネルから自動収集された通信ログや会話の翻訳・要約データ。
• 政治・宗教関係者および活動家の監視
◦ 対象:バチカン/カトリック枢機卿、台湾のキリスト教指導者、チベット仏教徒、民主化運動家、労働・学生活動家、海外メディア関係者。
◦ 内容:中国の国家安全保障当局の分析官の役割をAIに付与し、ターゲットの人物相関図やリスク評価を記載した政府向けの内部調査報告書を作成。
Anthropic側はこれらの異常なアクティビティを検出した段階で関連アカウントを停止し、米国当局との情報共有および安全対策(本人確認の厳格化や推論プロセスの制限など)を実施したとしている。
しかし、米国にとってはこの Anthropic へのアクティビティは黙っていても中国の軍事機密が手に入るわけだから、黙ってやらせておいて、もう十分な情報を入手したので、今回アカウント停止などを発表した、と思うのが妥当だろう。