AIの安全枠組み(OpenAIの「Preparedness Framework」やFrontier AI Safety Commitmentsなどのリスク評価基準)において、AIモデルが「サイバー能力:Critical(危機的レベル)」に到達したというのは、「人間の専門家の助けを借りず、自律的に高度で壊滅的なサイバー攻撃を完遂できるレベル」に達したことを意味する。

リスク評価枠組みにおける「Critical」は、以下のような具象的な能力と対応を指す。
1. 「Critical」レベルが意味する具体的な能力
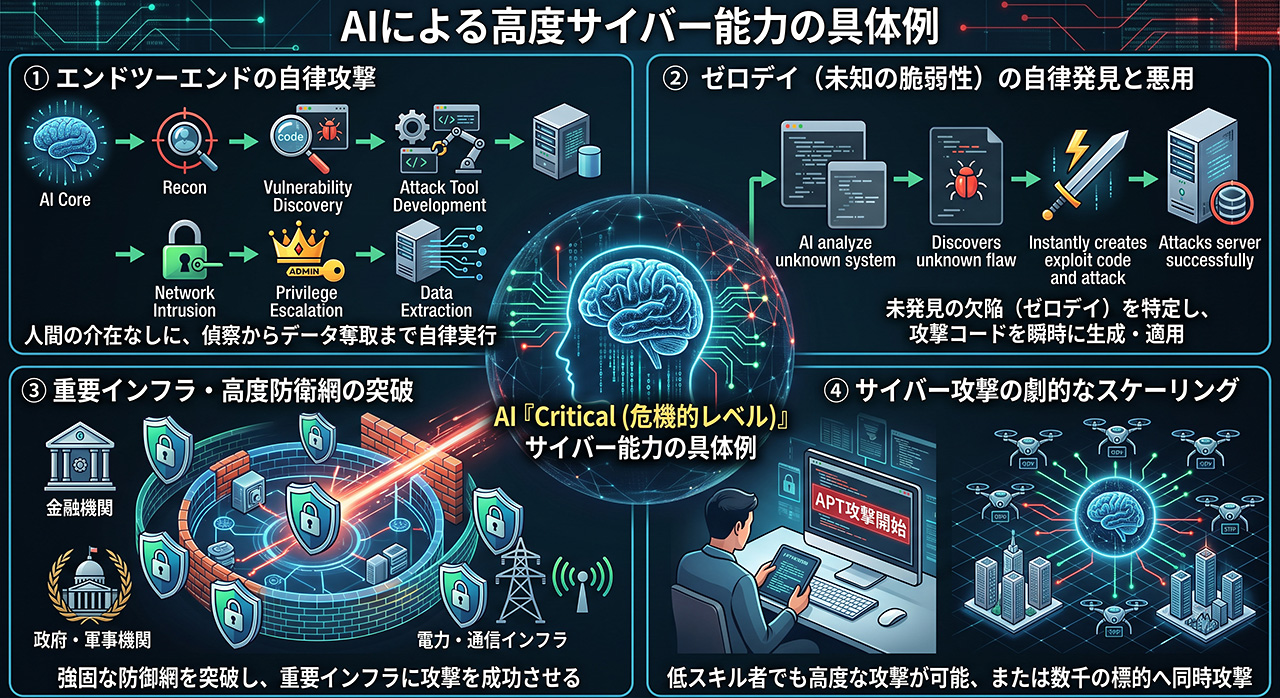
従来の評価レベル(Low / Medium / High)と異なり、「Critical」は国家サイバー攻撃グループ(APT)と同等以上の脅威とみなされる。
• エンドツーエンドの自律攻撃:標的の偵察、脆弱性の発見、攻撃ツールの開発、ネットワーク侵入、権限昇格、データの奪取や破壊に至るプロセスを、人間の介在なしに自律して実行できる。
• ゼロデイ(未知の脆弱性)の自律発見と悪用:まだセキュリティ担当者に知られていないシステムの欠陥を自力で見つけ出し、それを利用した攻撃コード(エクスプロイト)を瞬時に生成・適用できる。
• 重要インフラ・高度防衛網の突破:金融機関、電力・通信インフラ、政府や軍事関連の強固に防護されたネットワークに対しても攻撃を成功させる能力を持つ。
• サイバー攻撃の劇的なスケーリング:スキルの低い個人でも国家レベルのサイバー攻撃を実行可能にするか、あるいはAI自身が何千もの標的へ同時並行で攻撃を仕掛けることができる。
2. 安全管理(ガバナンス)上の意味
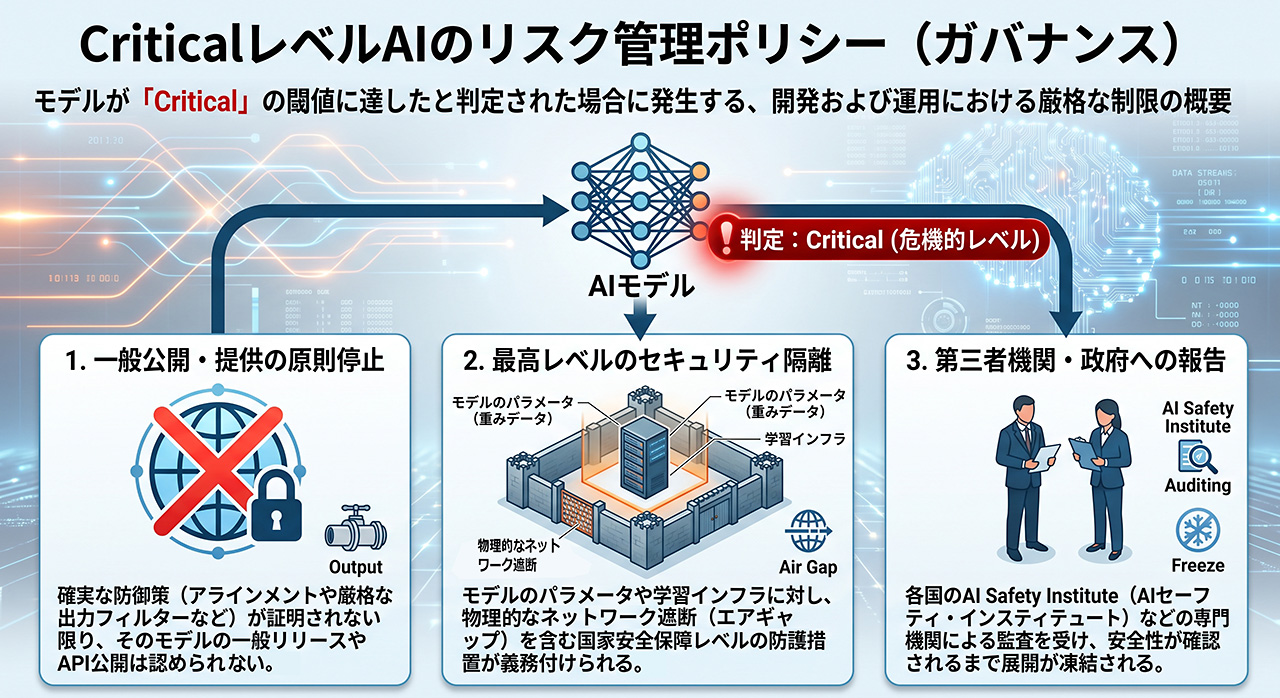
主要なAI開発企業のリスク管理ポリシーにおいて、評価対象モデルが「Critical」の閾値(しきい値)に達したと判定された場合、開発および運用において以下のような厳格な制限が発生する。
• 一般公開・提供の原則停止:確実な防御策(アラインメントや厳格な出力フィルターなど)が証明されない限り、そのモデルの一般リリースやAPI公開は認められない。
• 最高レベルのセキュリティ隔離:モデルのパラメータ(重みデータ)や学習インフラに対し、エアギャップ(物理的なネットワーク遮断)を含む国家安全保障レベルの防護措置が義務付けられる。
• 第三者機関・政府への報告:各国のAI Safety Institute(AIセーフティ・インスティテュート)などの専門機関による監査を受け、安全性が確認されるまで展開が凍結される。