Googleの「脅威インテリジェンスグループ(GTIG)」は2026年11月2日(現地時間)、日本の警察庁や複数の民間セキュリティ企業と連携し、世界200以上の国・地域で130万台を超えるAndroid TVセットトップボックス*(STB)などを組み込んでいた巨大ボットネット**「XCPE(内部パッケージ名:x.cpe)」の制御基盤を解体(テイクダウン)したと発表した。
**巨大ボットネット:マルウェアに感染して乗っ取られた多数のコンピュータやIoT機器(ルーター、監視カメラ、スマートテレビなど)を、攻撃者が外部から一括して遠隔操作するネットワーク

同時に、出荷前のファームウェアにこのバックドアを意図的に仕込んでいた中国・深圳のOEM/ODMメーカー「Videostrong Technology(深圳中強スマートテクノロジー)」に対し、Google認定パートナー資格の剥奪と永久取引停止という異例の厳罰措置を下している。
*Android TVセットトップボックス(STB):テレビのHDMI端子に接続してYouTubeやNetflixなどの動画配信サービスやGoogle Playアプリを手軽に大画面で楽しめる機器

この事件は、第三者によるサプライチェーン侵害ではなく、ハードウェア製造元自身が金銭目的でファームウェアにバックドアを実装し、サイバー犯罪組織へアクセス権を「卸売り」していたという悪質なビジネスモデル自体が犯罪だ。
1. 事件の構造:OEMメーカー自身による「バックドアの収益化」
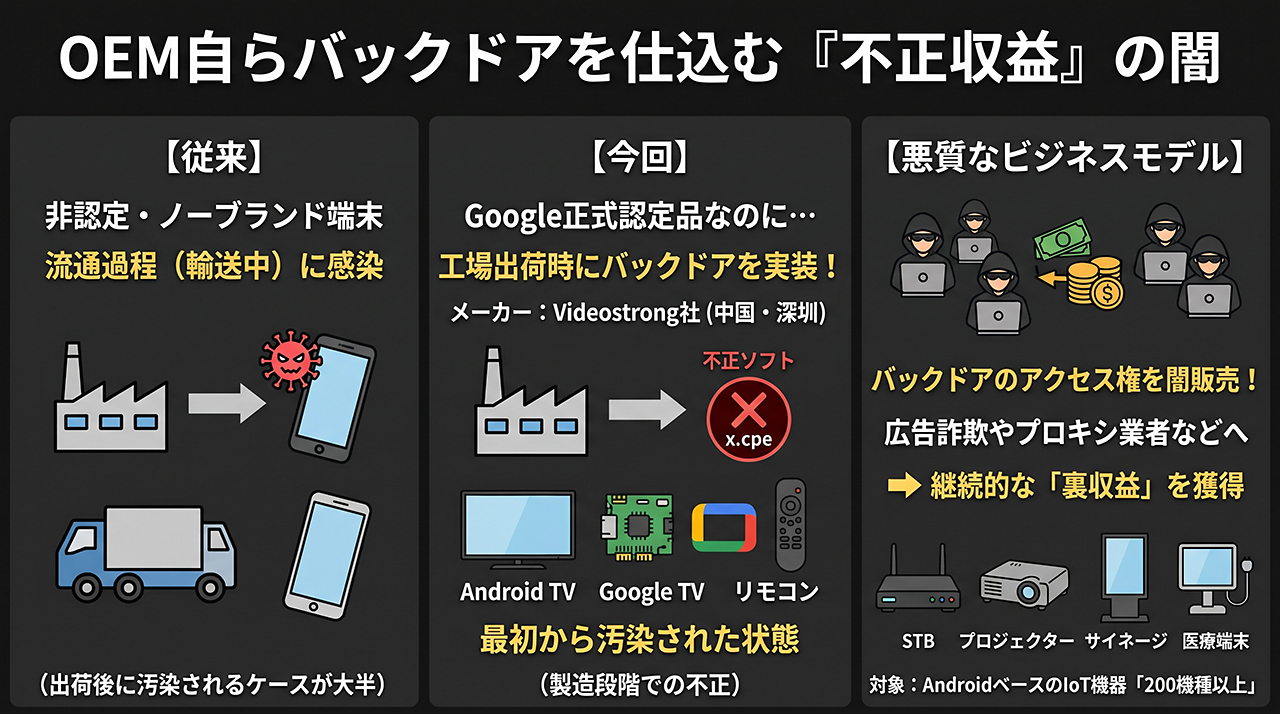
2. Googleの事前審査をすり抜けた技術的手口と隠蔽工作
正規のGoogle認定を取得しつつ不正コードを混入させるため、ファームウェアレベルで高度な検出回避(ステルス)技術が使われていた。

3. 感染端末の悪用実態(犯罪インフラ化)
バックドアへのアクセス権を購入した犯罪グループは、一般家庭のリビングにあるTV端末を以下のような用途で悪用していた。

4. Googleと日米欧の連携によるテイクダウンと永久追放処分
日本の警察庁からの情報提供なども端緒となり、GoogleはPlume、TrendAI、Lumen、HUMAN Security、Synthientといったセキュリティ企業および法執行機関と連携し、2026年10月下旬に法的措置を通じてXCPEのC2ドメイン群を差し押さえ・シンクホール化(無害化)した。
この作戦では関連する十数種類のマルウェア群の制御網も同時に遮断され、XCPEの130万台超に加え、関連マルウェアに感染していた少なくとも1,000万台以上の機器への攻撃者アクセスを遮断したと推計されている。

なお、C2サーバーの無力化によって現在の遠隔操作や不正通信は停止しているものの、出荷時ファームウェア自体に焼き込まれたバックドア機能そのものが物理的に消去されたわけではない。そのため警察庁やセキュリティ各社は、該当する安価なOEM製STB等を利用している場合、ルーター側での不審な通信の遮断や、ネットワークからの機器の切り離しを推奨している。
ところで、アマゾンで「Android TVセットトップボックス」を検索してみると、低価格の製品がゾロゾロと出てくるが、その形状はどう見ても問題の製品そのものだ。
まあそもそも、中国製の怪しげなIT通信機器を使う事自体が危険極まりないのだが。