2025年後半から2026年にかけて、日本国内では数百万〜数千万人規模の顧客データが流出する不正アクセスや、物流・基幹システムを長期間麻痺させるランサムウェア攻撃が相次いで発生している。
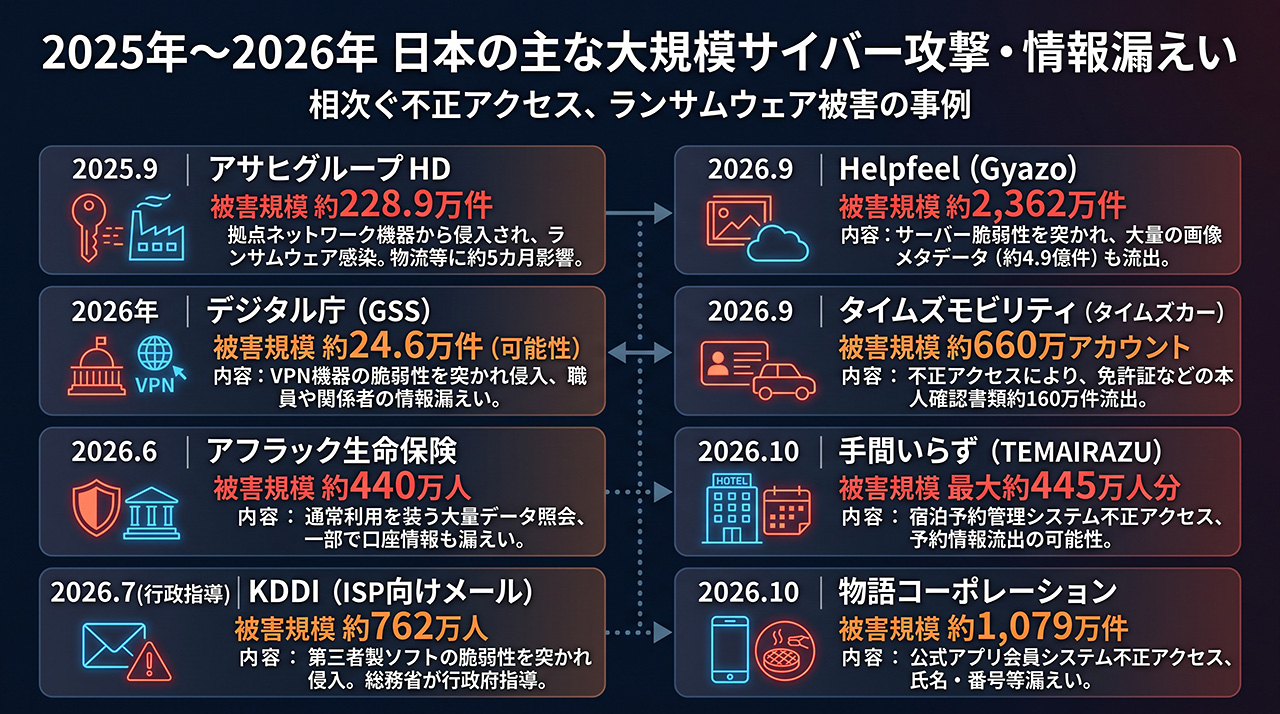
象徴的な事例と攻撃の特徴
1. 本人確認書類やメタデータまで狙われる大規模流出
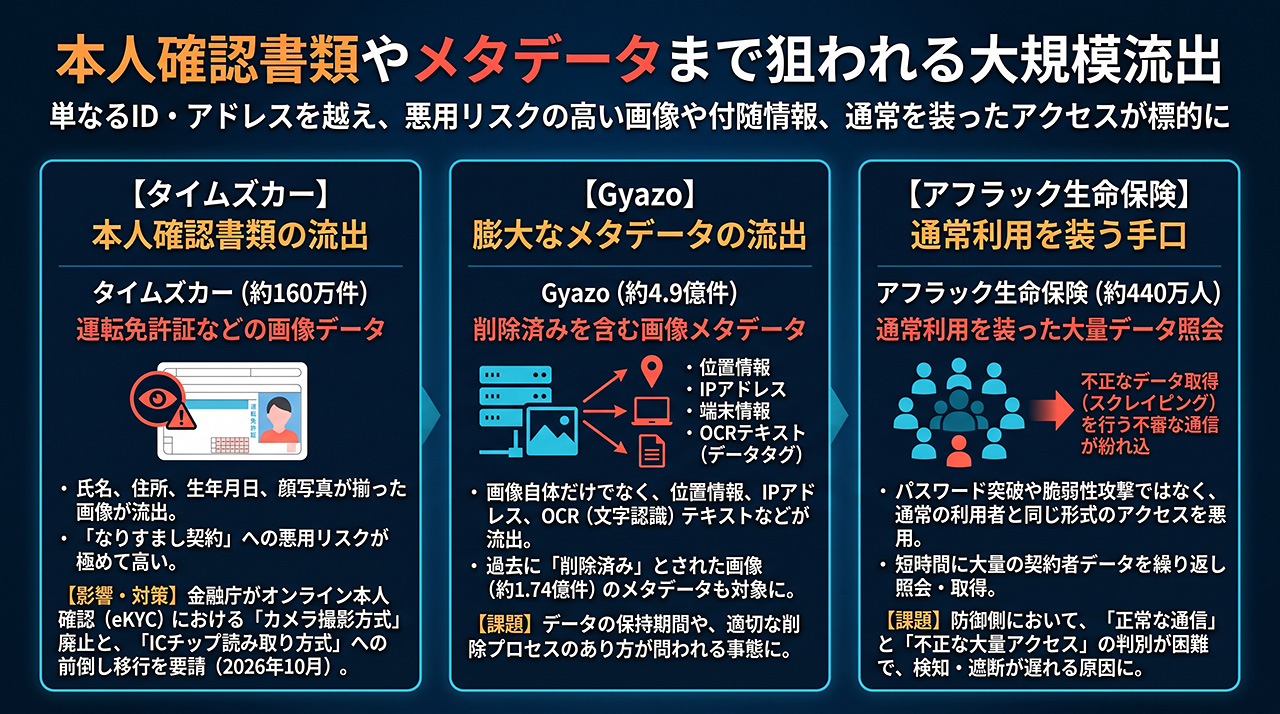
単なるメールアドレスやIDの流出にとどまらず、悪用リスクの高い画像データや付随情報が奪われるケースが目立っている。
• タイムズカー(本人確認書類160万件の流出):
氏名・住所・生年月日・顔写真が揃った運転免許証などの画像データが流出し、なりすまし契約への悪用が強く懸念された。この事案を受け、金融庁は2026年10月、金融機関に対してオンライン本人確認(eKYC)における「カメラ撮影方式」の廃止と「ICチップ読み取り方式」への前倒し移行を要請している。
• Gyazo(削除済みデータを含む数億件のメタデータ流出):
画像そのものだけでなく、位置情報・接続元IPアドレス・端末情報・OCR(文字認識)テキストなどを含む約4.9億件のメタデータ(および2023年2月以前に削除された画像のメタデータ約1.74億件)が流出し、データ保持期間や削除仕様のあり方が問われる事例となった。
• アフラック生命保険(正規通信を装った大量取得):
パスワード突破や脆弱性攻撃だけでなく、通常の利用者と同じ形式のアクセスで短時間に大量のデータを照会する手口が使われ、検知と遮断の遅れにつながった。
2. サプライチェーン・共通IT基盤を狙った波及型攻撃
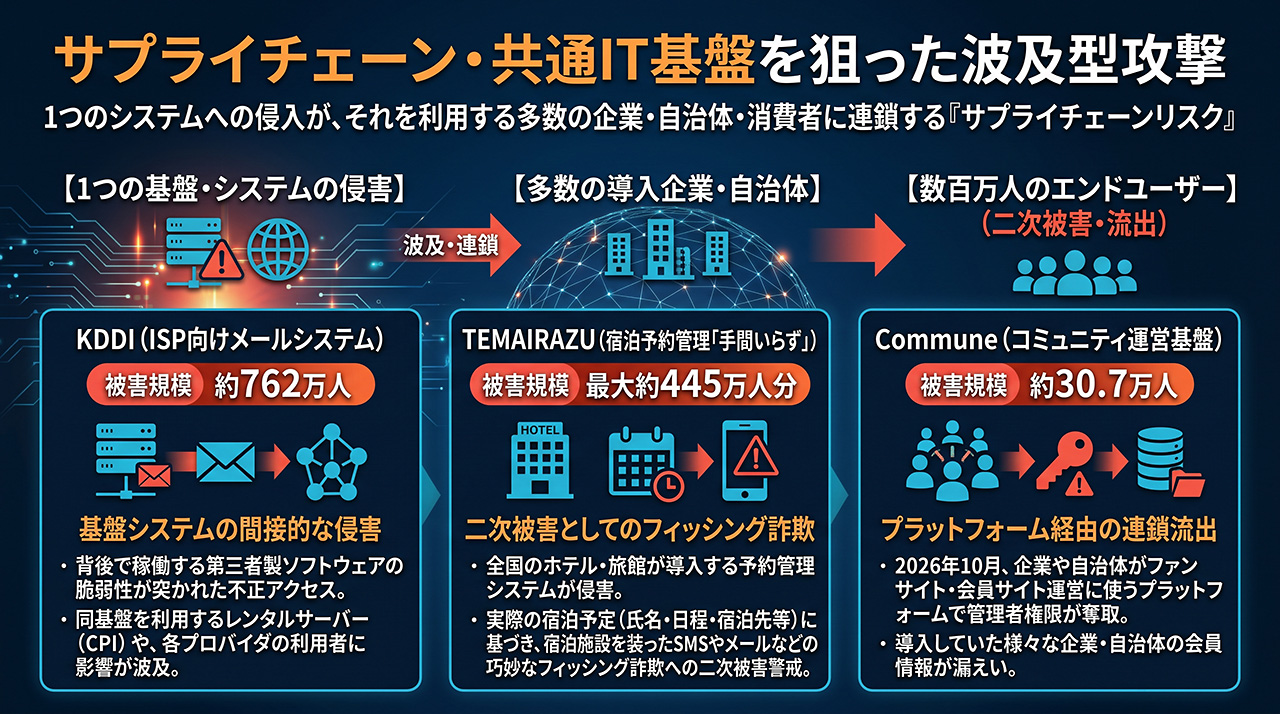
1つのシステムへの侵入が、それを利用する多数の企業・自治体・消費者に連鎖する「サプライチェーンリスク」が顕在化している。
• KDDIのISP向けメールシステム:
背後で稼働する第三者製ソフトウェアの脆弱性が突かれ、同基盤を利用するレンタルサーバー(CPI)や各プロバイダの利用者約762万人に影響が波及した。
• TEMAIRAZU(宿泊予約管理システム):
全国のホテル・旅館が導入する予約管理システムが侵害されたことで、最大約445万人分の実際の宿泊予定に基づく巧妙なフィッシング詐欺(宿泊施設を装ったSMSやメール)への二次被害警戒が呼びかけられている。
• Commune(コミュニティ運営基盤):
2026年10月、企業や自治体がファンサイト・会員サイト運営に使うプラットフォームで管理者権限が奪取され、導入組織の会員計約30.7万人分の情報が漏えいた。
3. 基幹業務・サプライチェーンを止めるランサムウェアとDDoS攻撃
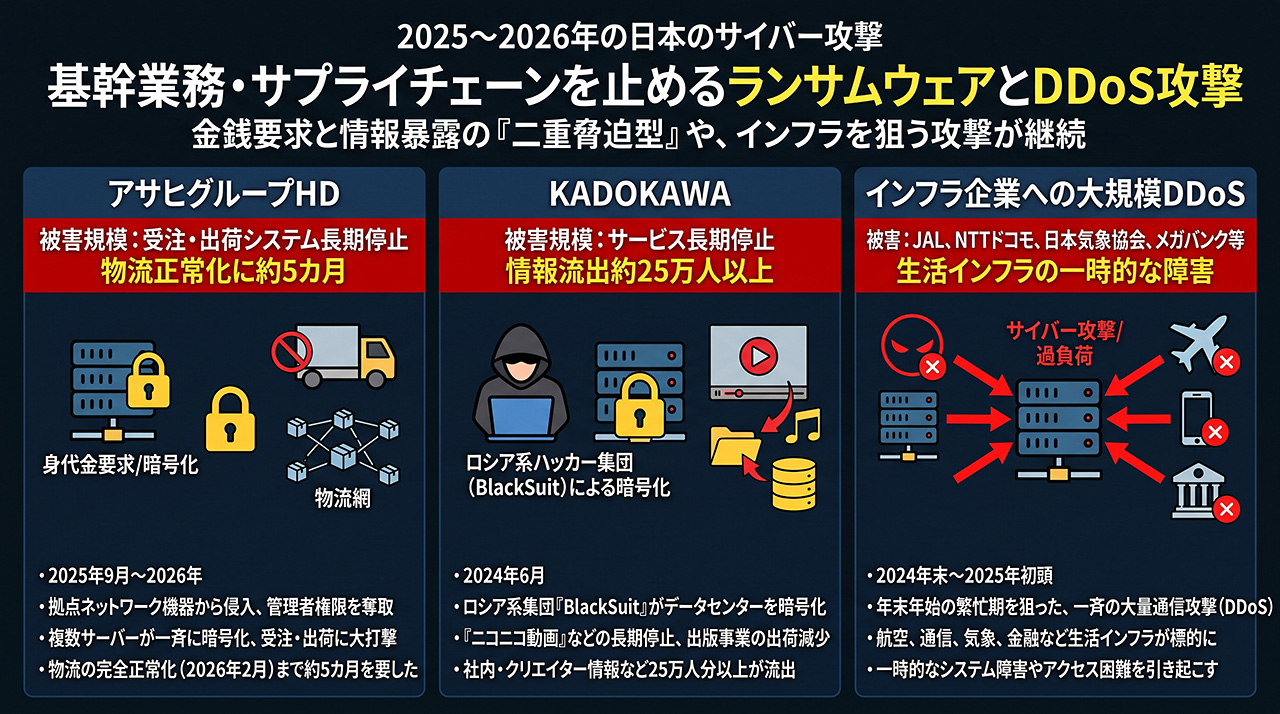
金銭要求と情報暴露を組み合わせた「二重脅迫型ランサムウェア」や、インフラを狙う攻撃も継続している。
• アサヒグループホールディングス(2025年9月〜2026年):
拠点のネットワーク機器から侵入され、パスワードの弱点を突かれて管理者権限を奪取された。業務時間外に偵察が行われた後、複数サーバーが一斉に暗号化され、受注・出荷などの物流システムが完全に正常化するまで2026年2月までかかった。
• KADOKAWA(2024年6月):
ロシア系ランサムウェア集団「BlackSuit」による攻撃でデータセンター内の仮想環境が暗号化され、「ニコニコ動画」などの長期サービス停止や出版事業の出荷減少、約25万人以上の社内・クリエイター情報流出に発展した。
• インフラ企業への大規模DDoS攻撃(2024年末〜2025年初頭):
日本航空(JAL)、NTTドコモ、日本気象協会やメガバンクなど、生活インフラに直結する国内組織へ年末年始を狙った大量通信攻撃(DDoS)が相次ぎ、一時的なシステム障害を引き起こた。
今年になってからの日本は、正にハッカーのサンドバッグ状態という情けない状況になっている。