2026年に入り日本企業における不正アクセスや情報漏洩が急増している。この主な原因は、サイバー攻撃手法のAI化・自動化と、企業システムおよび業務環境の構造的変化(クラウド・SaaS利用拡大や生成AI普及)に伴う新たなセキュリティホールが複合的に重なっている事による。
1. 生成AI悪用によるサイバー攻撃の高速化・高度化
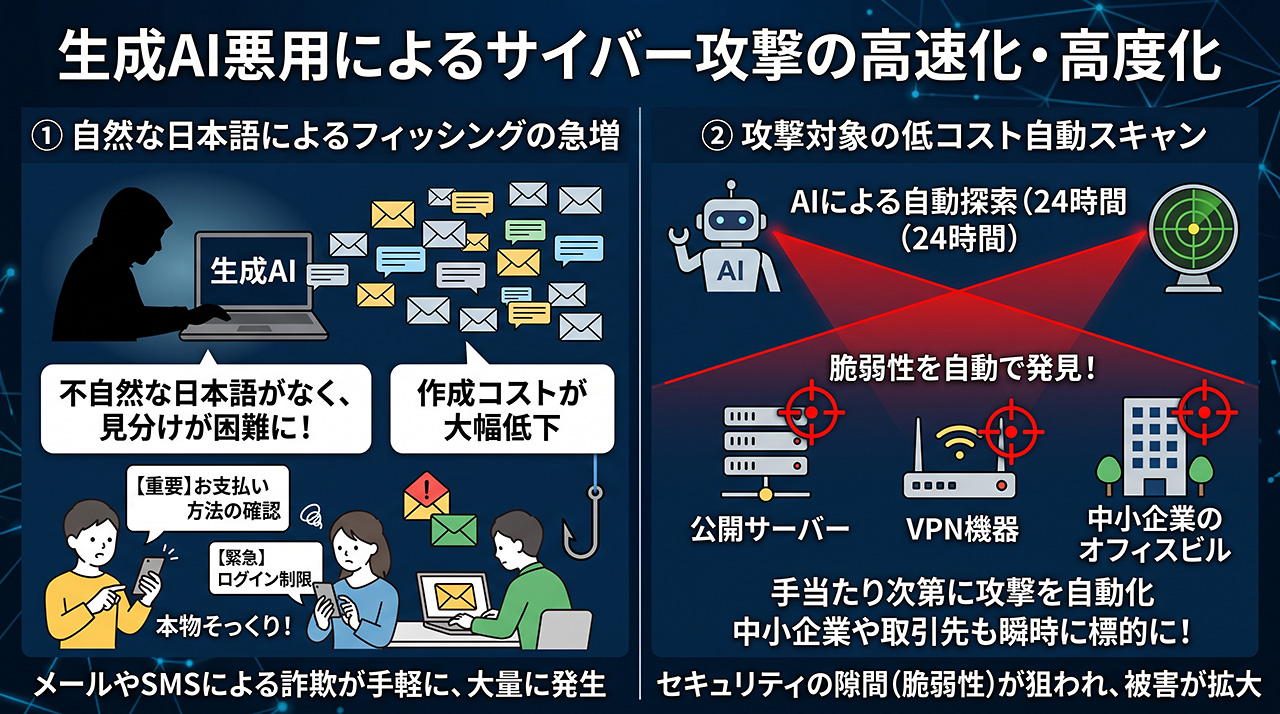
・自然な日本語によるフィッシングの急増
生成AIの活用により、不自然な文言を見抜く従来の警戒方法が機能しにくくなり、高度なフィッシングメールやスミッシング(SMS詐欺)の作成コストが大幅に下がり増殖している。
• ・攻撃対象の低コスト自動スキャン
攻撃者がAIを用いて公開サーバーやVPN機器の脆弱性を自動抽出し、狙い目を迅速に特定・攻撃できるようになり、中小企業も含めて手当たり次第に対象となる事例が増加している。
2. 「シャドーAI(無許可AI利用)」による内部からの漏洩

• 個人向け生成AIへの機密・個人情報入力
業務効率化を図る従業員が、会社側の許可・管理を得ていない外部AIサービス(翻訳・集計・要約ツールなど)に個人情報や機密データを誤ってアップロードし、意図せず外部へデータが送信・学習利用されるケースが顕著化している。
3. サプライチェーン・SaaS基盤を狙った連鎖型攻撃
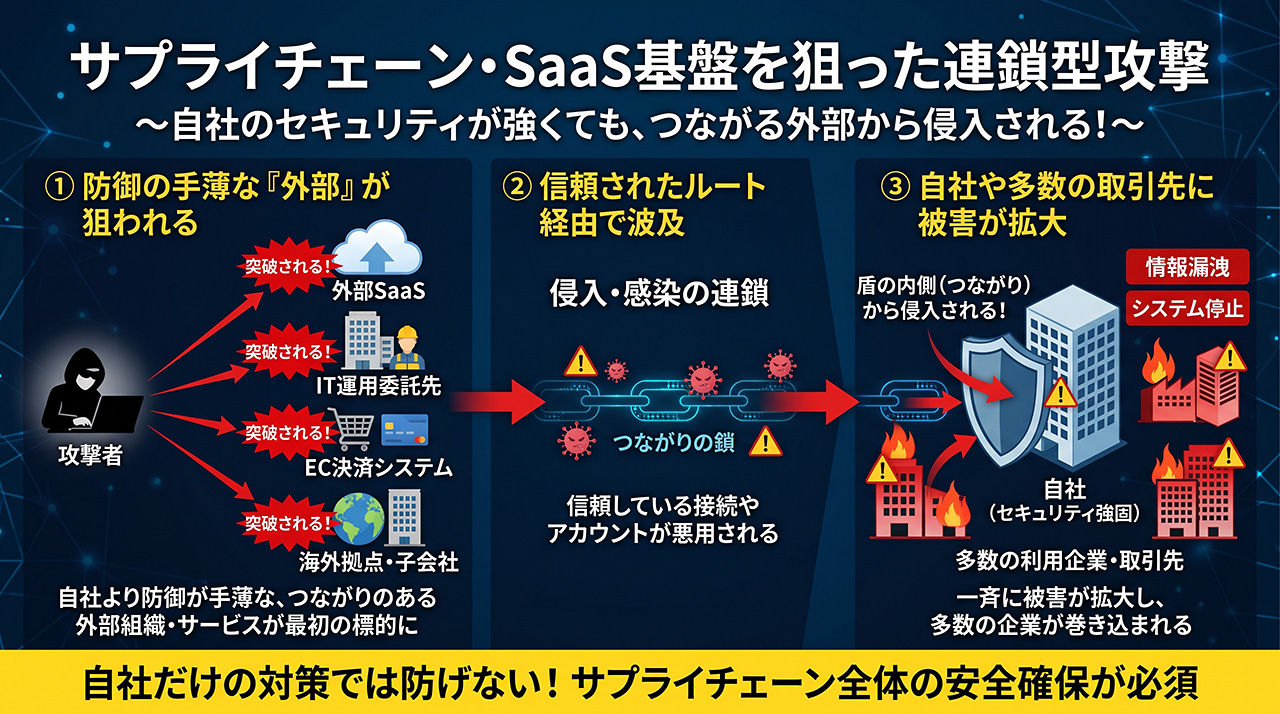
• 共通サービス・委託先経由の被害波及
ターゲット企業の自社セキュリティが強固であっても、導入している外部SaaS(インターネットを通して利用するクラウドサービス)、EC決済プラットフォーム、運用委託先ITベンダー、あるいは overseas(海外拠点の)システムが突破されることで、その基盤を利用する多数の企業へ一斉に被害が拡大する「サプライチェーン型」侵害が頻発している。
4. 境界型機器(VPN等)の脆弱性放置と認証不備

• セキュリティパッチ適用の遅れ
リモートワーク定着期に導入されたVPN機器やWebアプリケーションの既知の脆弱性(修正パッチ公表済み)が更新されないまま放置され、侵入口とされる事案が依然として後を絶たない。
• 多要素認証(MFA)未導入や認証情報の使い回し
ID・パスワードのみに頼った認証設定や使い回されたログイン情報が悪用され、正規アクセスを装って侵入・情報奪取されるケースが多発している。
5. 不要な個人情報の長期保有・アクセス権限過多
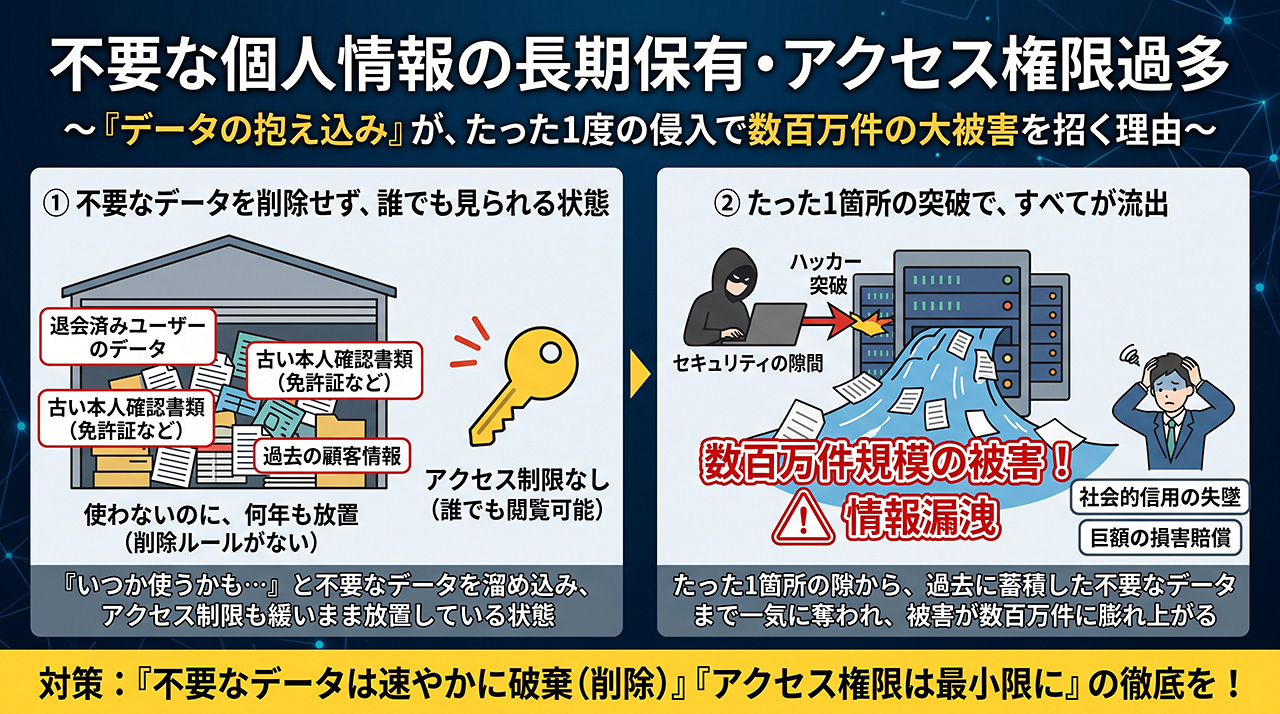
• データの抱え込み
退会済みユーザーのデータや本人確認書類画像(免許証など)の長期保管ルールが徹底されておらず、単一システムが突破された際の被害件数が数百万件規模に一気に膨らみやすくなっている。