生成AIの悪用はサイバー攻撃における「攻撃者のコスト激減と攻撃スピードの爆発的向上」という極めて危険な状況を作っている。
「なぜこれほど脅威なのか(技術的背景)」と「企業が今すぐ講ずべき具体的な対抗策」についてまとめる。
1.自然な日本語によるフィッシング急増の背景と対策
◎背景
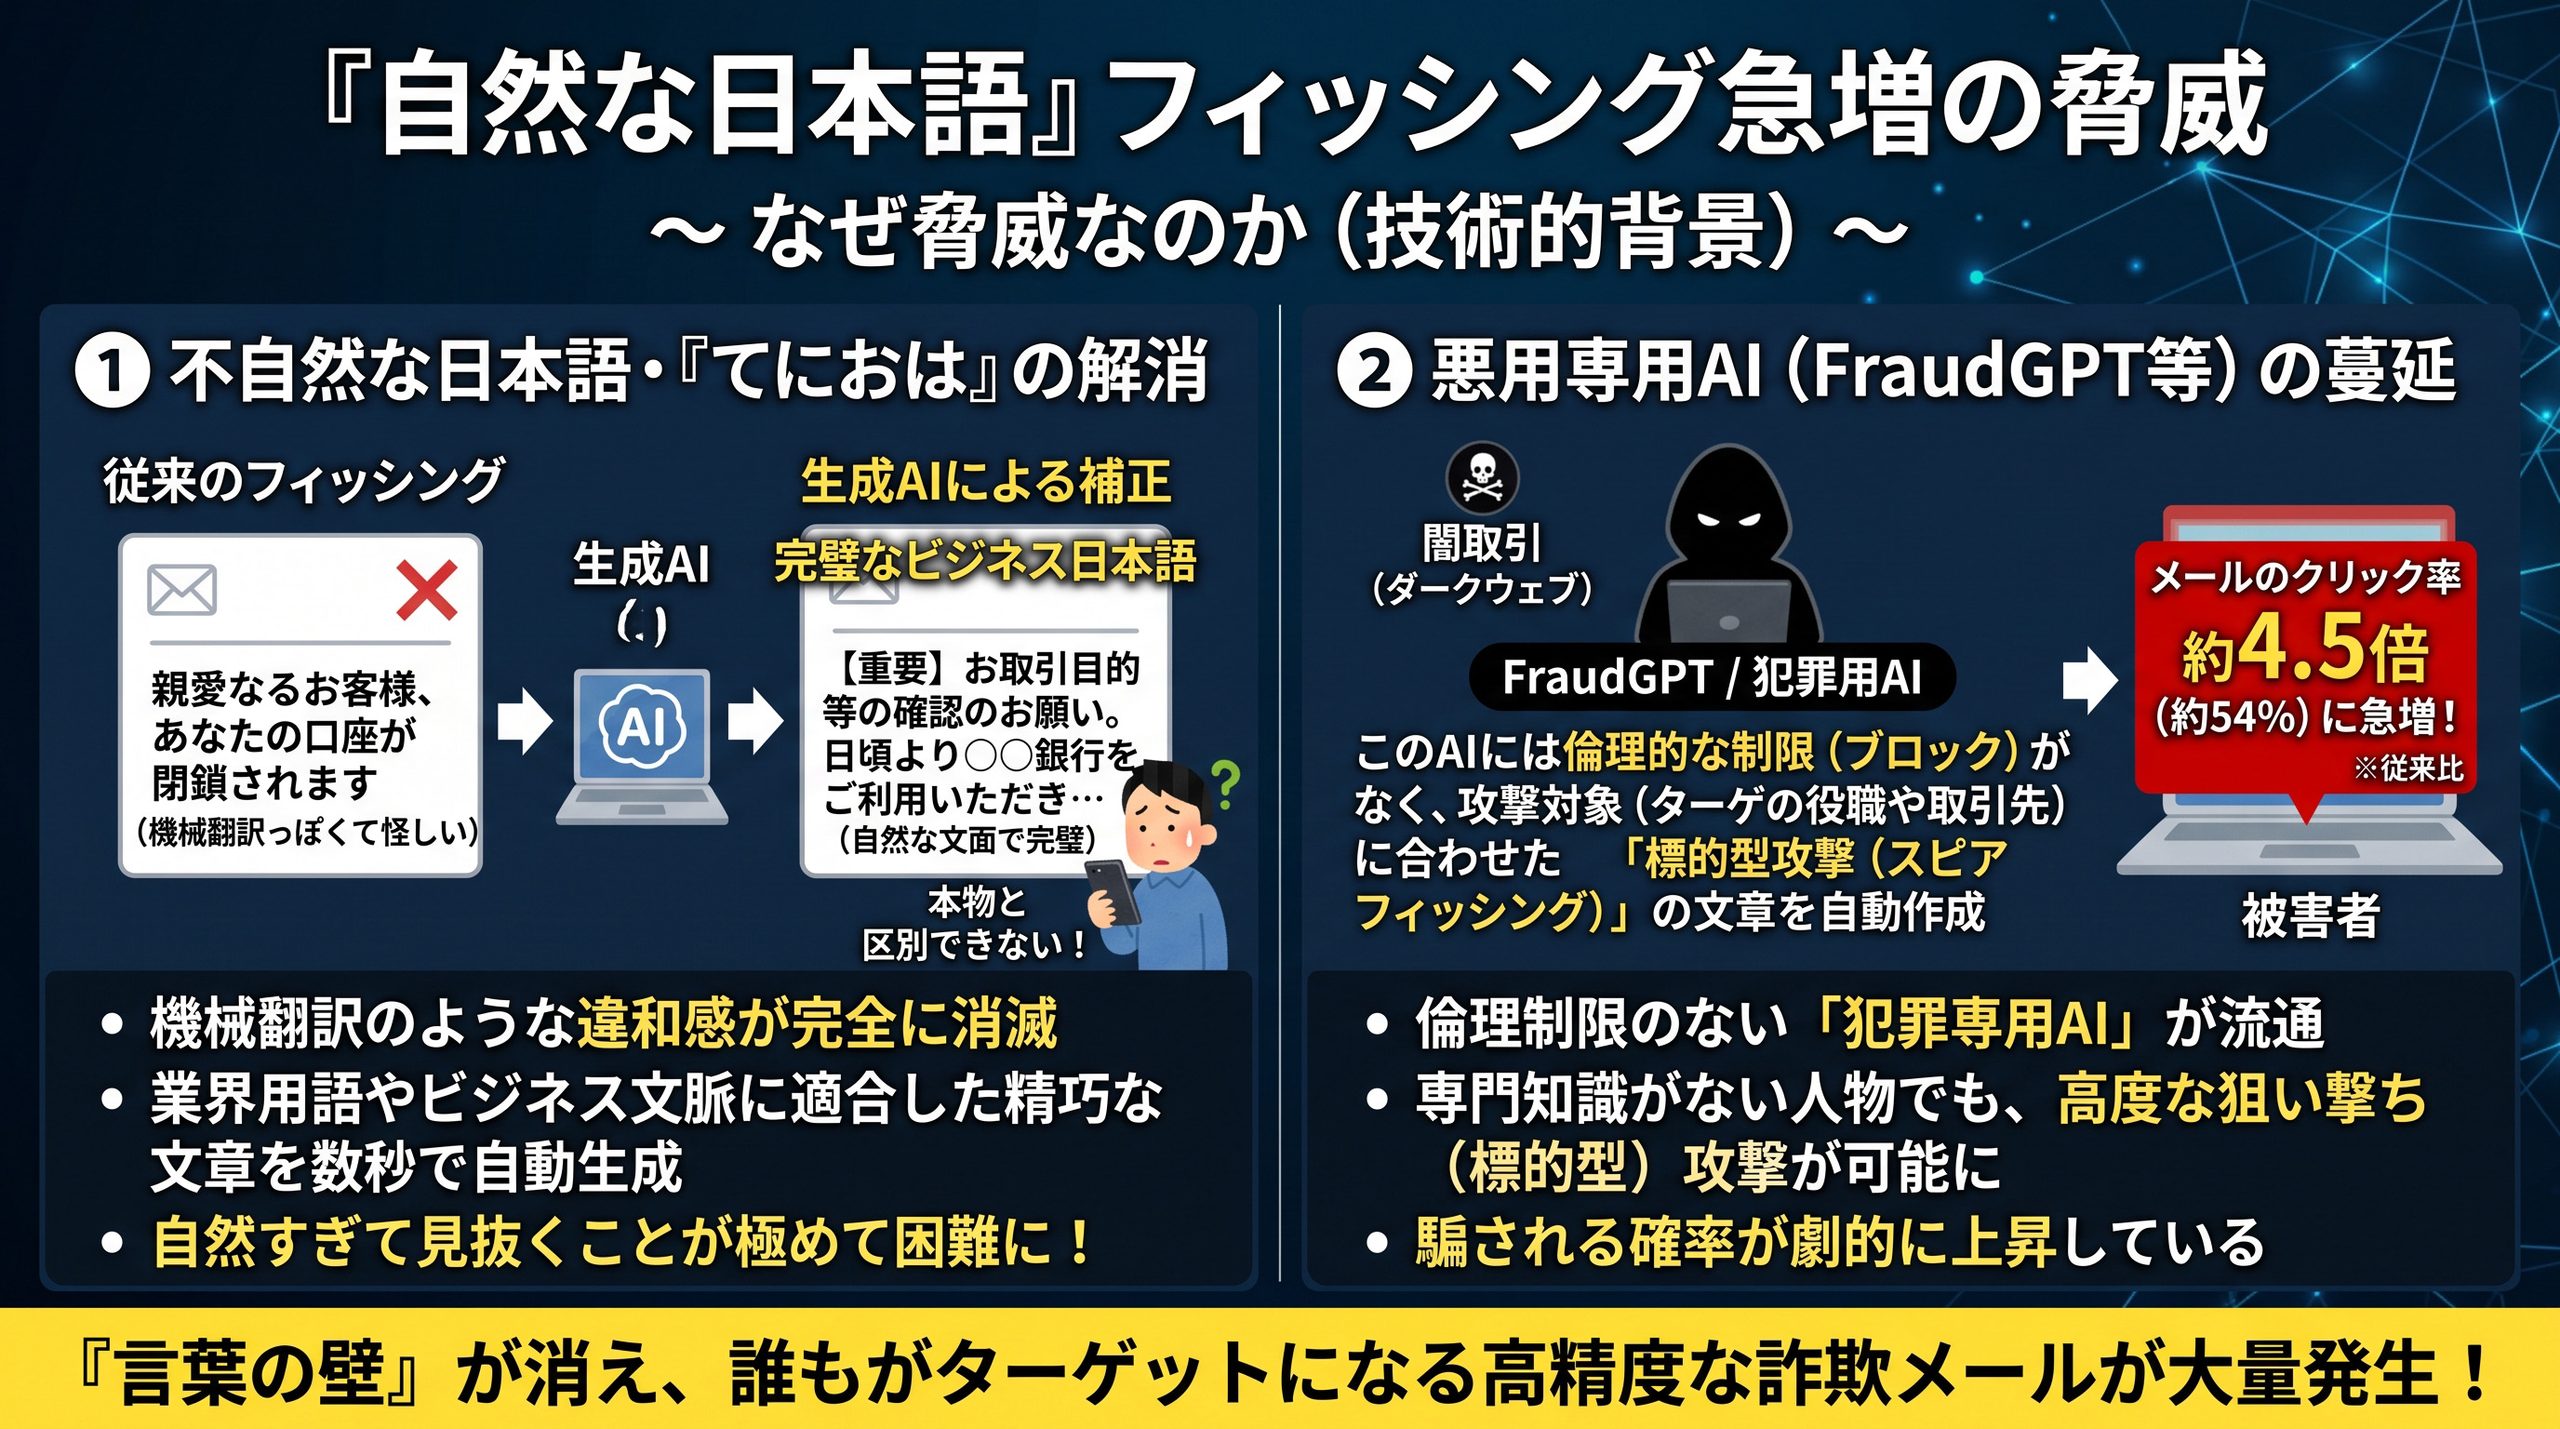
① 不自然な文言・「てにおは」の解消
従来の海外発サイバー攻撃で目立った「機械翻訳っぽい違和感のある日本語」が生成AIにより完璧に補正され、業界用語やビジネス文脈に適合した精巧な文章が数秒で作成できるようになった。
② 悪用専用AIツールの蔓延
ダークウェブ等で「FraudGPT(サイバー犯罪や詐欺行為を行うために作られた悪意ある生成AIツール)」など倫理制限のないサイバー犯罪用AIツールが流通し、攻撃の専門知識がない人物でもターゲットの役職や取引先に応じたスピアフィッシング(標的型攻撃)を実施可能になっている。研究では、生成AI製メールのクリック率が従来型の約4.5倍(約54%)に達した報告もある。
◎対策
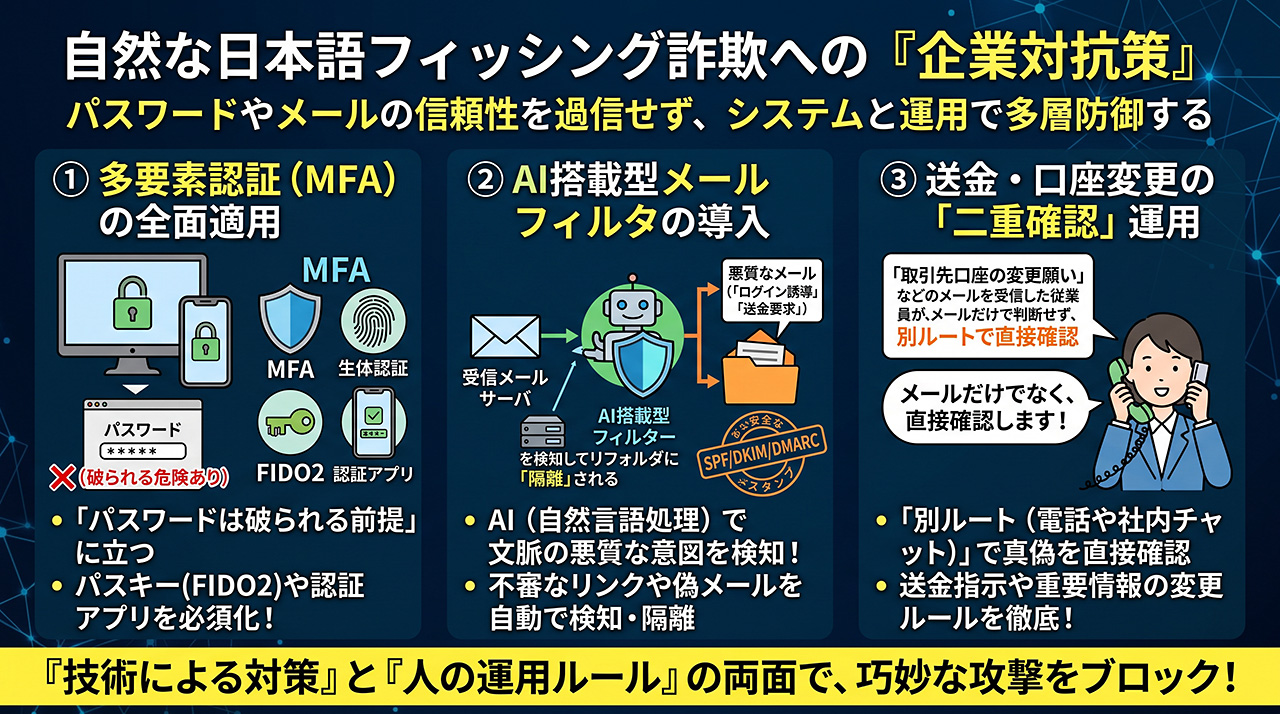
① 多要素認証(MFA)の全面適用
「パスワードや認証情報はフィッシングで破られる前提」に立ち、FIDO2/Passkeyや認証アプリによる多要素認証を必須化する。
② AI搭載型メールフィルタの導入
SPF/DKIM/DMARCなどの送信ドメイン認証に加え、自然言語処理(NLP)で本文の意図(送金要求・ログイン誘導など)や不審な外部リンクをリアルタイム検知・隔離するAIメールセキュリティを採用する。
③ 送金・口座変更の「二重確認」運用
ビジネスメール詐欺(BEC)対策として、重要な取引先や社内役員からの送金指示・口座変更要求は「電話や社内チャットなど別ルートで直接確認する」プロセスを徹底する。
2.攻撃対象の低コスト自動スキャンの背景と対策
◎背景
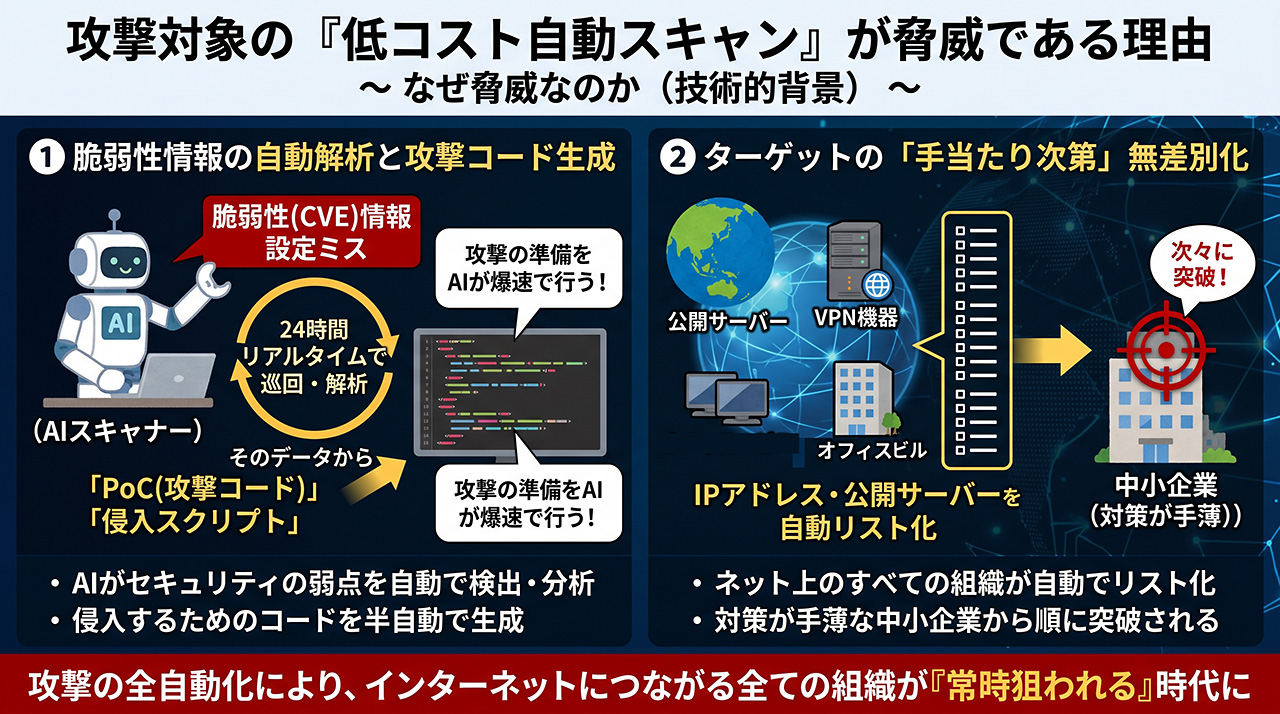
① 脆弱性(CVE)情報の自動解析と攻撃コード生成
公開された脆弱性情報や設定ミスをAIが24時間リアルタイムで巡回・解析し、攻撃に使えるPoC(検証用コード)や侵入用スクリプトを半自動で生成する。
② ターゲットの「手当たり次第」無差別化
人間が手作業で侵入対象を探す必要がなくなったため、インターネットに接続されているIPアドレスや公開サーバー(VPN機器・Webサイト等)を持つ組織すべてが自動的にリスト化され、セキュリティ対策が手薄な中小企業から順に突破されている 。
◎対策
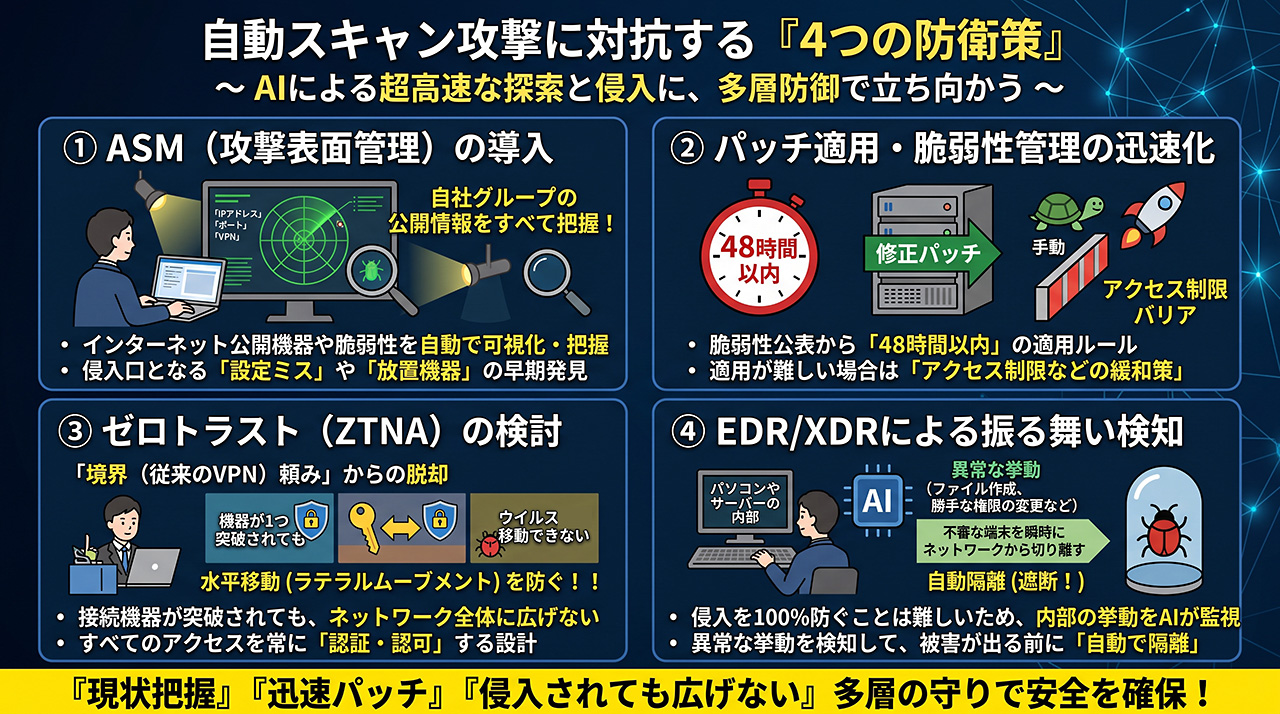
① ASM(Attack Surface Management:攻撃表面管理)の導入
自社やグループ会社がインターネットに公開している機器・IPアドレス・ポート・既知の脆弱性を自動的に可視化・把握する。
② パッチ適用・脆弱性管理の迅速化
手動での対応では攻撃速度に追いつかないため、重大な脆弱性が公表された場合は「48時間以内の修正パッチ適用」または「アクセス制限などの緩和策」を講じる運用ルールにシフトする。
③ ゼロトラストネットワーク(ZTNA)の検討
境界型セキュリティ(従来のVPN機器など)だけに頼る運用から脱却し、「接続機器が突破されても、社内ネットワーク全体への水平移動(ラテラルムーブメント)を許さない」アクセス制限へ移行する。
④ EDR/XDRによる振る舞い検知
侵入を100%防ぐことは難しいため、PCやサーバー上の異常な挙動(ファイル作成や権限昇格など)をAIが監視し、即座にネットワークから自動隔離する仕組みを導入する 。
防御側も「AIと自動化」で対抗する時代へ
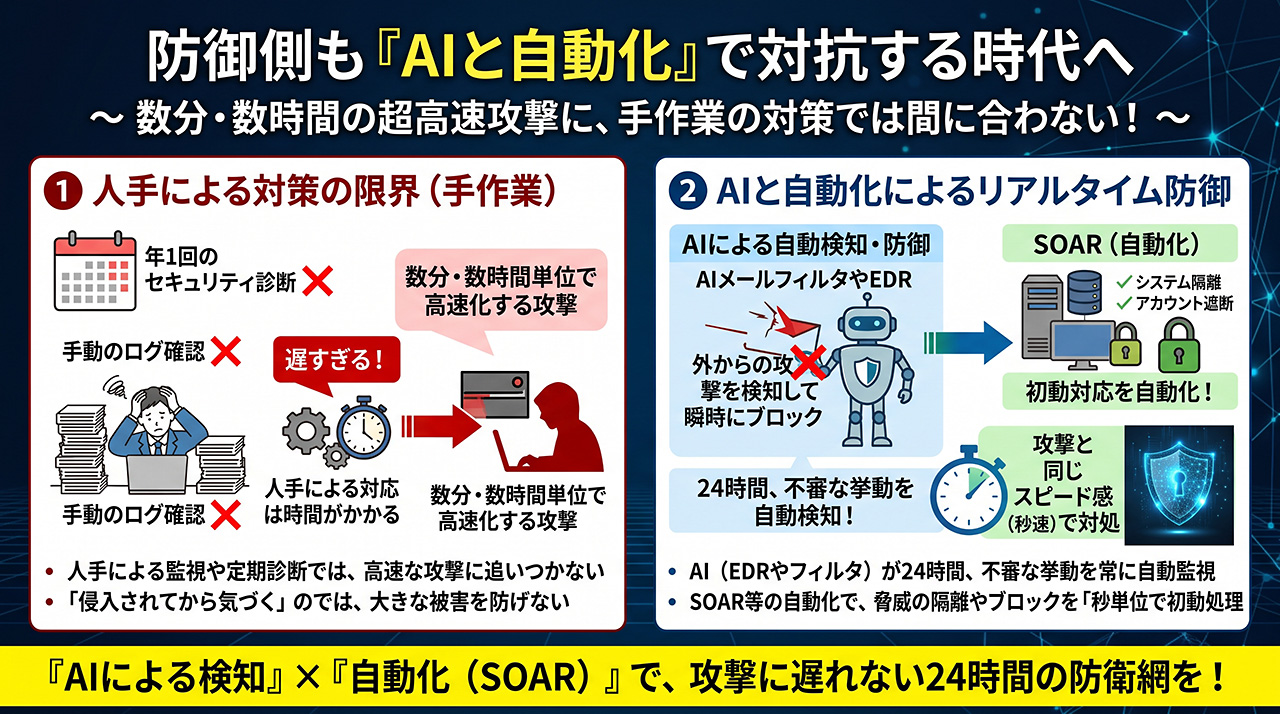
① 人手による対策の限界(手作業)
攻撃者がAIを使って攻撃サイクルを数分・数時間単位まで高速化している以上、人間による手動のログ確認や年1回のセキュリティ診断では間に合わない。
② AIと自動化によるリアルタイム防御
防御側も「AIによる検知・防御(AIメールフィルタやEDR)」と「自動化(SOARによる初動対応自動処理)」を組み込み、攻撃と同じスピード感で対抗できる体制を整えることが重要だ 。