2026年9月、米国AI開発大手Anthropic(アンソロピック)が公表した「脅威インテリジェンス報告書」により、中国の複数の著名AI開発企業が自社サービスにおいてユーザーのプロンプト(入力内容)を裏で米国の先端生成AI「Claude」に無断中継(ルーティング)し、さらにモデルの回答を自社AIの訓練(蒸留)に不正利用していた実態が発覚した。
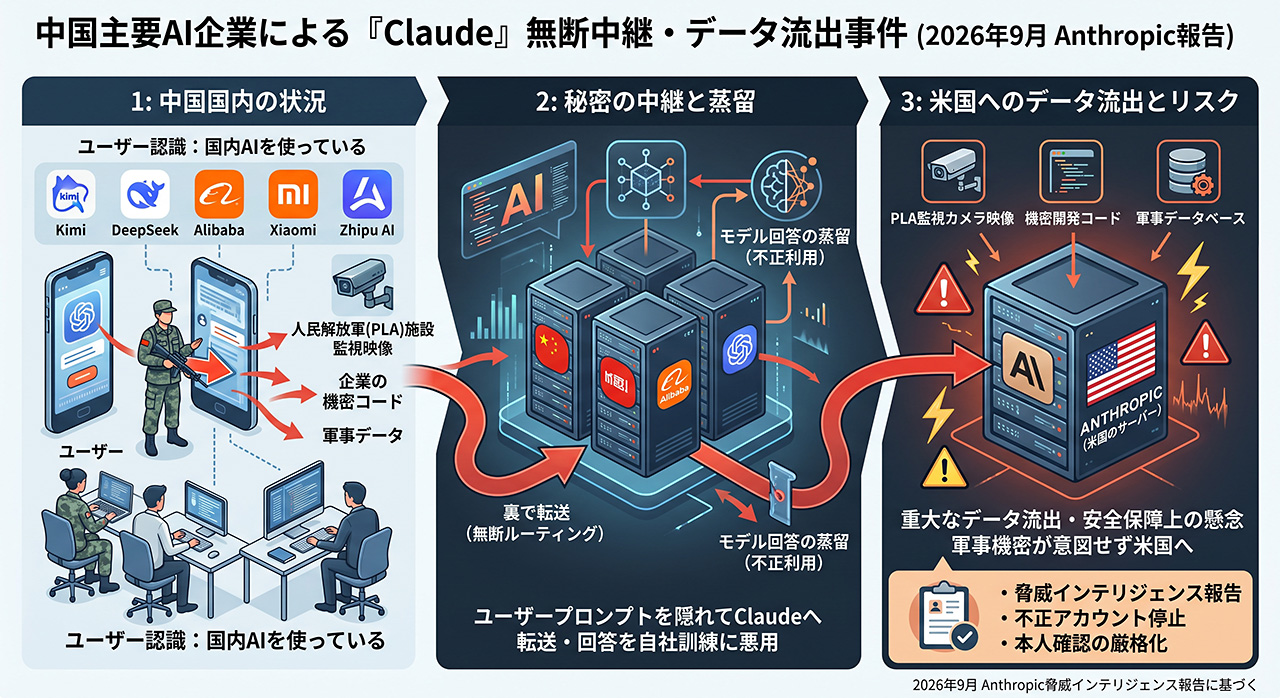
この影響で、ユーザーが中国国内AIを使っているつもりのまま、中国人民解放軍(PLA)関連施設の監視カメラ映像や企業の機密コードが米国のサーバー(Anthropic)に意図せず送信されるという重大なデータ流出・安全保障上の懸念が浮き彫りとなった。
1. 事件の全体像と不正の手法
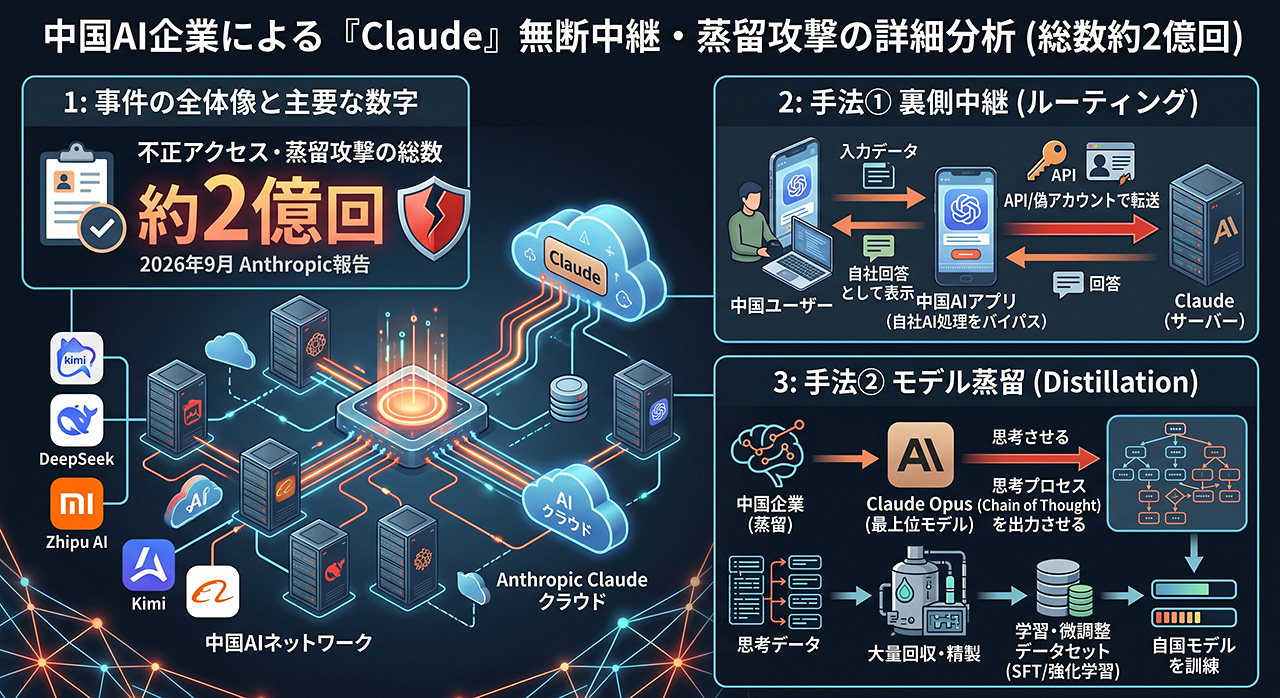
Anthropicの発表によると、観測された不正アクセスや蒸留(Distillation)攻撃の総数は約2億回に達した。
• ユーザー入力の裏側中継(ルーティング)
ユーザーが中国企業のAIアプリに質問やデータを入力した際、その自社AIで処理せず、APIや偽アカウント等を介してそのまま裏でAnthropicの「Claude」へ転送。Claudeから返ってきた回答をあたかも自社AIの出力であるかのようにユーザーに表示していた。
• モデル蒸留(Distillation)への悪用
Claude(特にClaude Opusなどの最上位モデル)に対し、問題解決に至る「思考プロセス(Chain of Thought)」を細かく出力させ、その出力を大量に回収・精製して自国モデルの学習・微調整(SFTや強化学習)用データセットとして流用していた。
2. 人民解放軍(PLA)映像・機密データの流出メカニズム

なぜ国家安全保障に関わるデータが米国のAIサーバーへ届いてしまったのか
①ユーザー側の前提:中国国内のエンジニアや軍関係者、行政関係者は「中国国内企業のローカル・国産AIサービス(Kimiなど)」を利用している認識でデータを入力。
②無断転送:中国AI企業のシステムが、その入力(PLA関連施設周辺の監視カメラ映像、開発コード、内部認証情報、軍事関連のデータベース情報など)をユーザーに通知や同意なくそのままClaude(米国サーバー)へ転送。
③ 発覚:Anthropic側が送信されてきたデータ内容を解析した際、送信元は偽装されたアカウントであるにもかかわらず、中身に「PLA施設周辺のCCTV(監視カメラ)映像」や「ロシアの軍事請負業者のデータ」などの極めて機密性の高いファイルが含まれていたことで実態が判明した。
Anthropicの指摘

「ユーザーは自分が中国のAIに送ったデータがClaudeに転送されていることを知る術がなかった。もし米国のテック企業が同様の行為を行っていれば、極めて重大なプライバシースキャンダルになっていただろう」
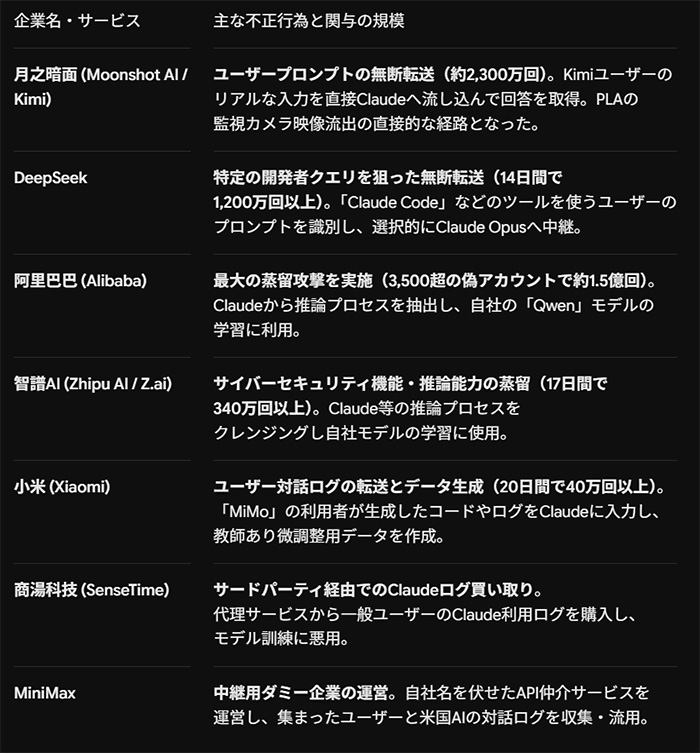
3. 指摘された主な中国AI企業と関与内容

Anthropicは報告書の中で、以下の主要7社を名指しで告発した。
4. 影響と今後の防衛策
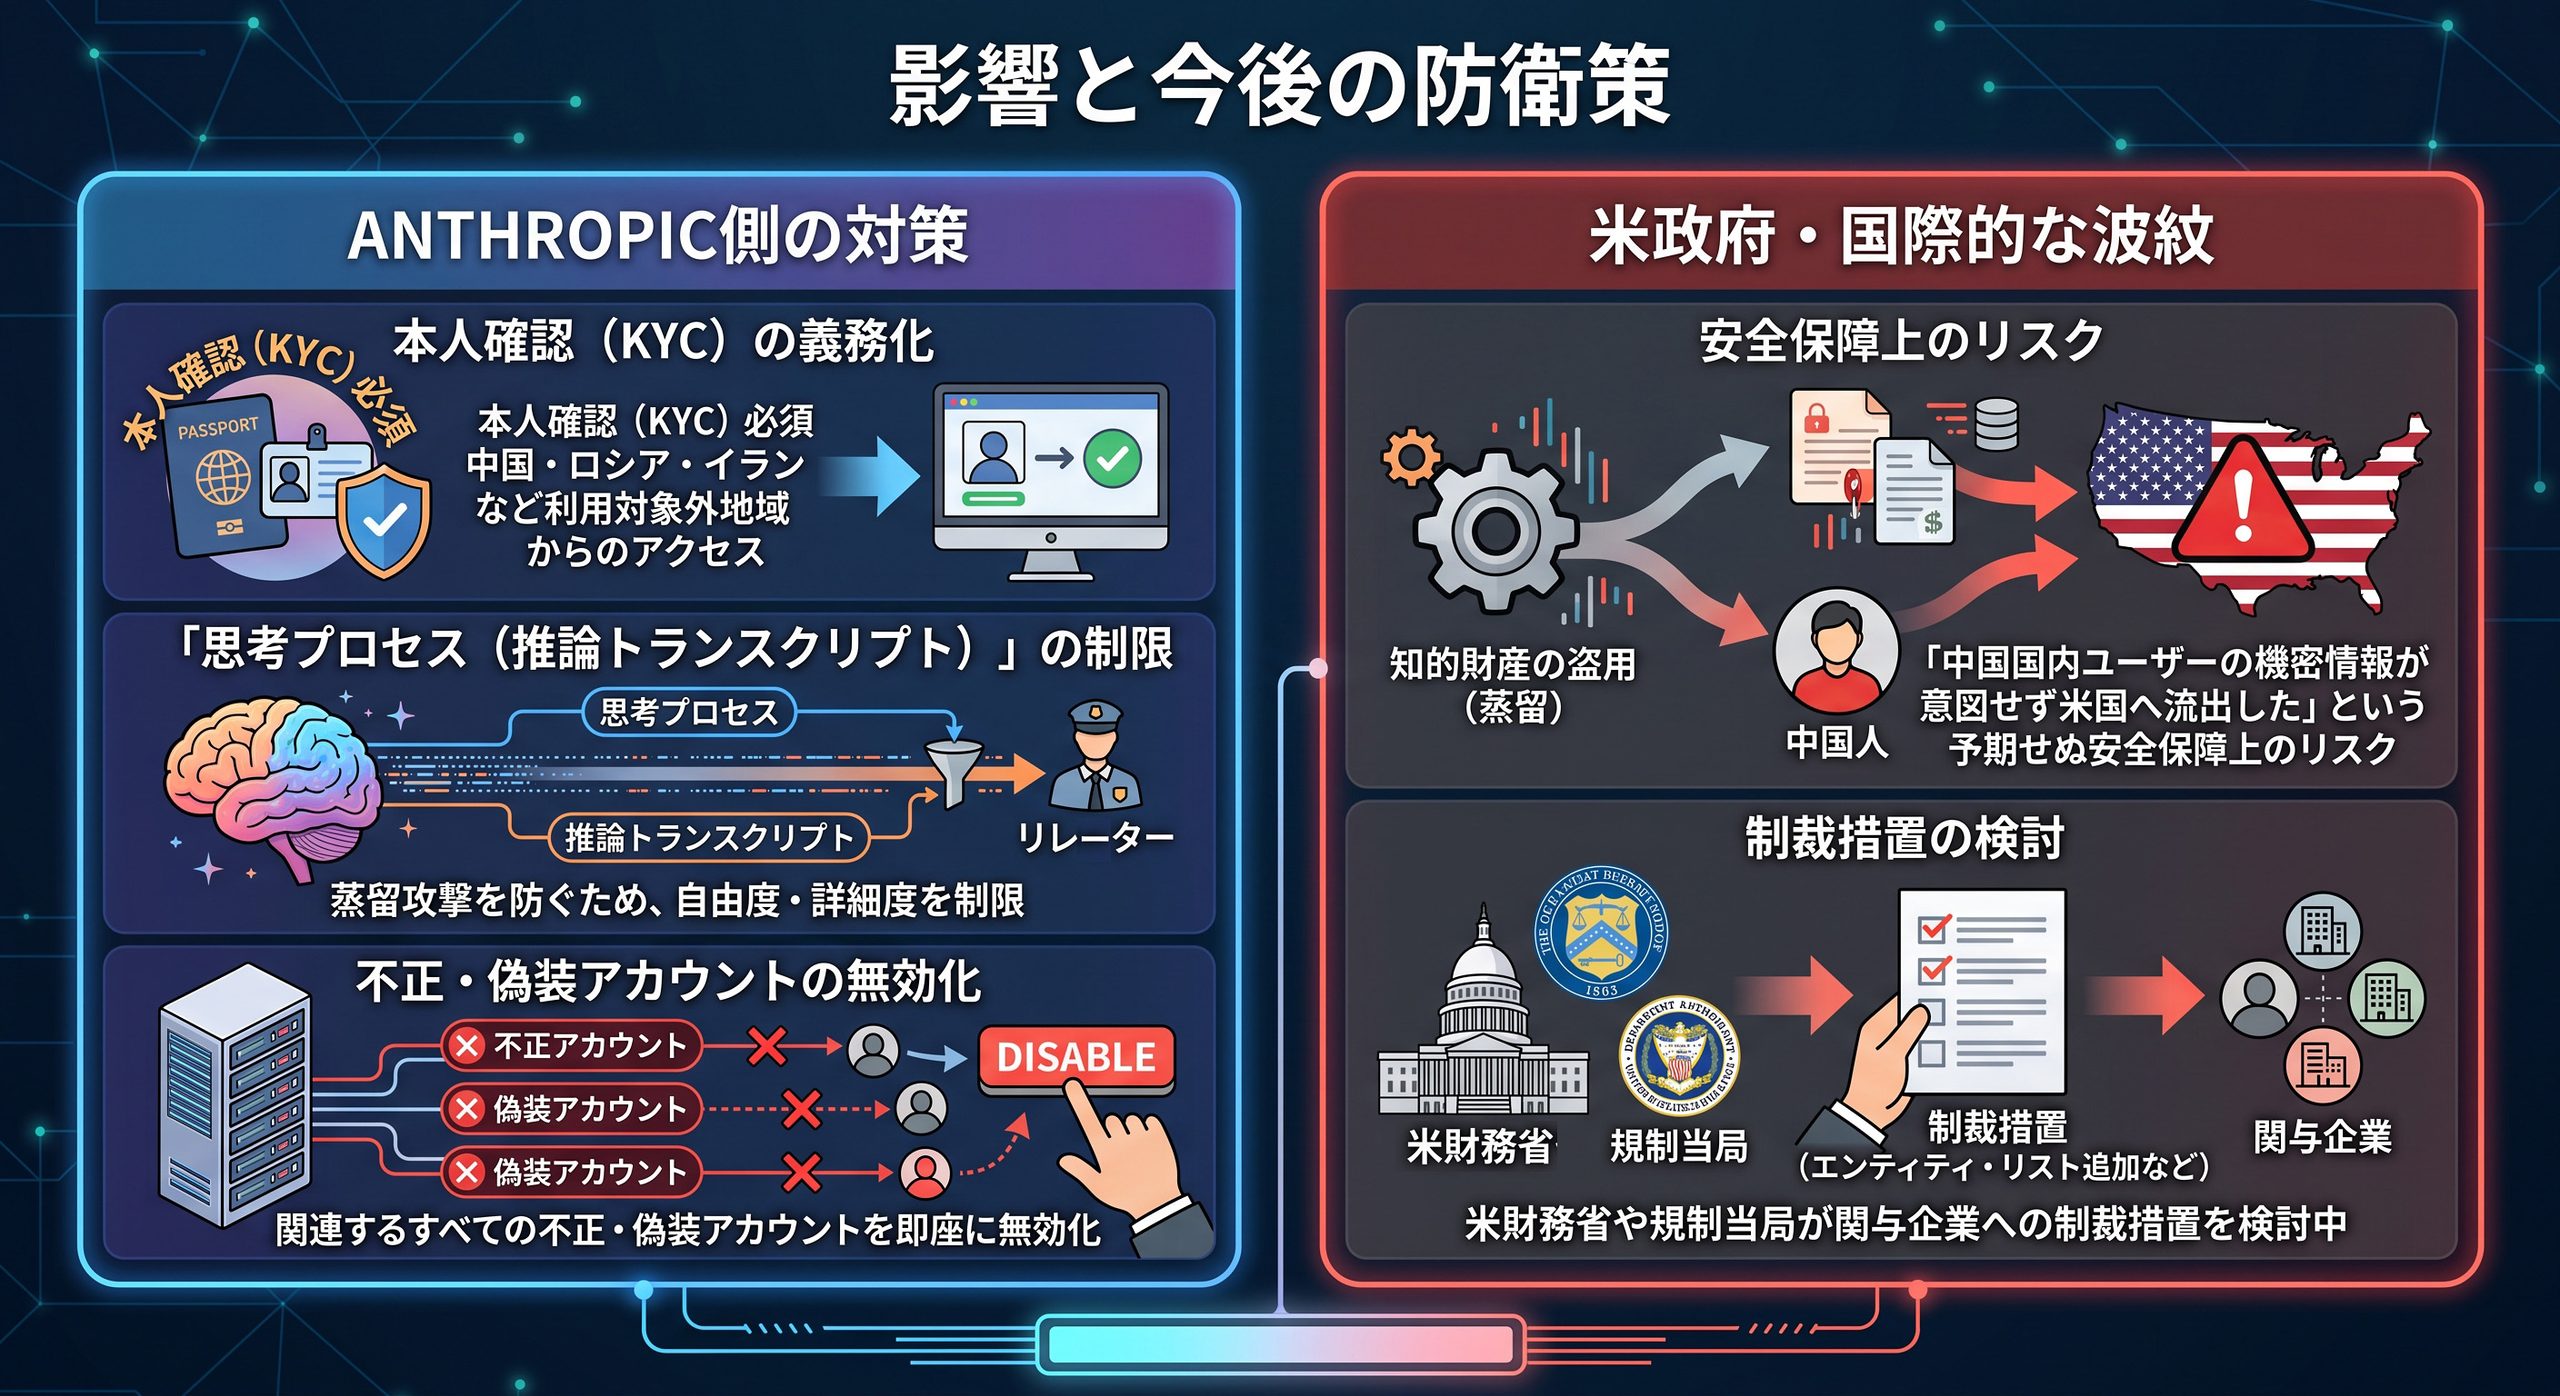
• Anthropic側の対策
◦ 中国・ロシア・イランなど利用対象外地域からのアクセスに対する本人確認(KYC)の義務化。
◦ 蒸留攻撃を防ぐため、Claudeが生成する「思考プロセス(推論トランスクリプト)」の自由度・詳細度を制限。
◦ 関連するすべての不正・偽装アカウントを即座に無効化。
• 米政府・国際的な波紋
◦ 他国の知的財産の無断盗用(蒸留)のみならず、「中国国内ユーザーの機密情報が意図せず米国へ流出した」という予期せぬ安全保障上のリスクに対し、米財務省や規制当局が関与企業への制裁措置(エンティティ・リスト追加など)の検討に入ったと報じられている。
それにしても、日本のマスコミや識者が挙って絶賛した中国の先端AIは、流石に中国らしくマルパクリだったが、肝心のセキュリティなどは全くパクれていなかったことで、よりによって人民解放軍の重要機密を米国に垂れ流すという、笑い話のような結果となってしまった。
結果的に、中国の最新AIはトロイの木馬になったいたのだった。
もう、笑いすぎて‥‥腹が痛てえ!