今回のイラン革命防衛隊(IRGC)による冷蔵・冷凍設備へのサイバー破壊工作に対し、現時点ではNATO(北大西洋条約機構)が集団的自衛権(北大西洋条約第5条)を発動して軍事的な実力行使に踏み切る動きはないが、「累積的な敵対行為(ハイブリッド攻撃)」としてインテリジェンス共有や共同のサイバー反撃・外交制裁を連動させる実務的な対抗措置が進められている。
NATOおよび欧米同盟国がこの事案にどう向き合い、どのような枠組みで対抗しているのか、軍事・戦略的な実態は以下の通り。
1. なぜ直ちに「NATO第5条(集団的自衛権)」の発動にならないのか

NATOは2014年のウェールズ首脳会談以降、「深刻なサイバー攻撃は武力攻撃とみなされ、第5条(集団的自衛権)の発動対象になり得る」と定義している。さらに2021年のブリュッセル首脳会談では、単発では基準に達しない中規模の攻撃であっても、「悪意あるサイバー活動の累積的影響(Cumulative impact)」が武力攻撃と同等と認定されれば第5条の対象とする方針へ踏み込んだ。 しかし、今回のスーパーマーケットの冷蔵設備破壊や小規模水力発電所・血液バンクへの攻撃は、約15件の火災や数千万ユーロの経済損失を伴う物理的サボタージュであるものの、以下の理由から第5条の即時発動には至っていない。
• 「グレーゾーン(閾値以下)」の計算された攻撃
イラン側は直接的な死者を出さないレベル(食料廃棄や業務停止、局所的火災)に被害をコントロールしており、軍事報復の口実を与えない「レッドライン未満」のハイブリッド戦を仕掛けている。
• エスカレーション管理
2026年に入り米・イスラエルとイランの軍事的緊張が極度に高まる中、欧米側はサイバー事案を引き金とした全面的な軍事衝突への拡大を避ける判断をしている。
2. 実は米軍基地や欧州・英国の電力網にも波及していた「広域作戦」
フランス政府が今回公式にイランを名指し(アトリビューション)した背景には、これがフランス一国の問題ではなく、NATO加盟国全体に対する組織的な揺さぶりであるという危機感がある。
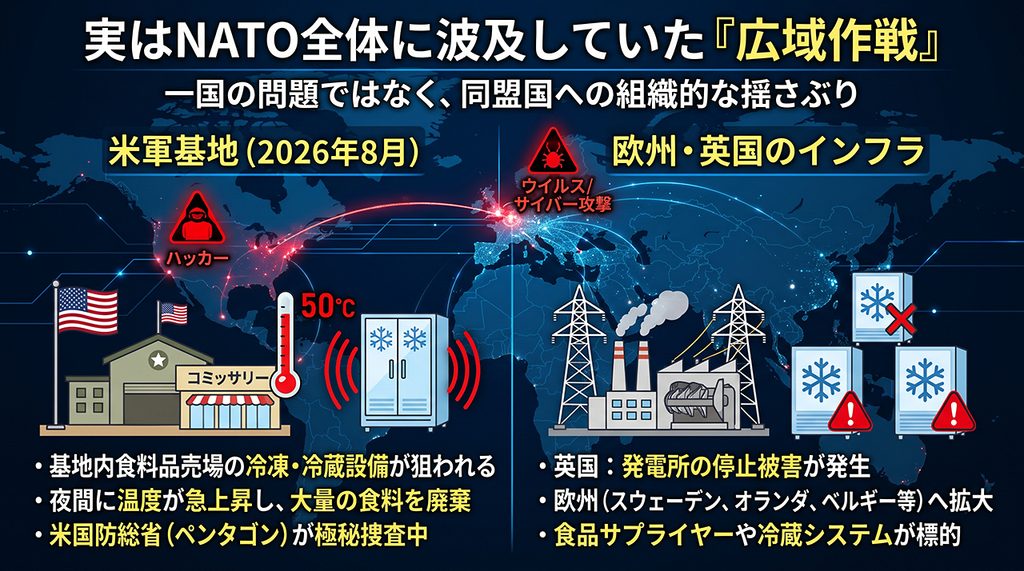
• 米軍基地での類似事案(2026年8月)
今回のフランスでの事案に先立ち、2026年夏には米軍基地内の食料品売場(コミッサリー)でも夜間に冷凍・冷蔵設備の温度が急上昇し、大量の食料が廃棄される同一手口の事案が発生していた。米国防総省(ペンタゴン)の犯罪捜査局(DCIS)が現在も極秘裏に捜査を進めており、米当局もイランの関与を強く疑っている。
• 英国の発電所停止や欧州各国への波及
2026年8月にはイラン系ハッカーによる英国の発電所停止事案が報じられたほか、11月第1週には英国の食品サプライヤーやスウェーデン、アイルランド、オランダ、ベルギーなどNATO・EU加盟国の冷蔵システムへ一斉に攻撃が拡大している。
3. NATOが実際に動かしている「対抗措置」の枠組み
武力行使(ミサイル攻撃など)は行わないものの、NATOおよび加盟国は「泣き寝入り」ではなく、以下の3つのレイヤーで実質的な対抗措置(カウンター・オペレーション)を展開している。
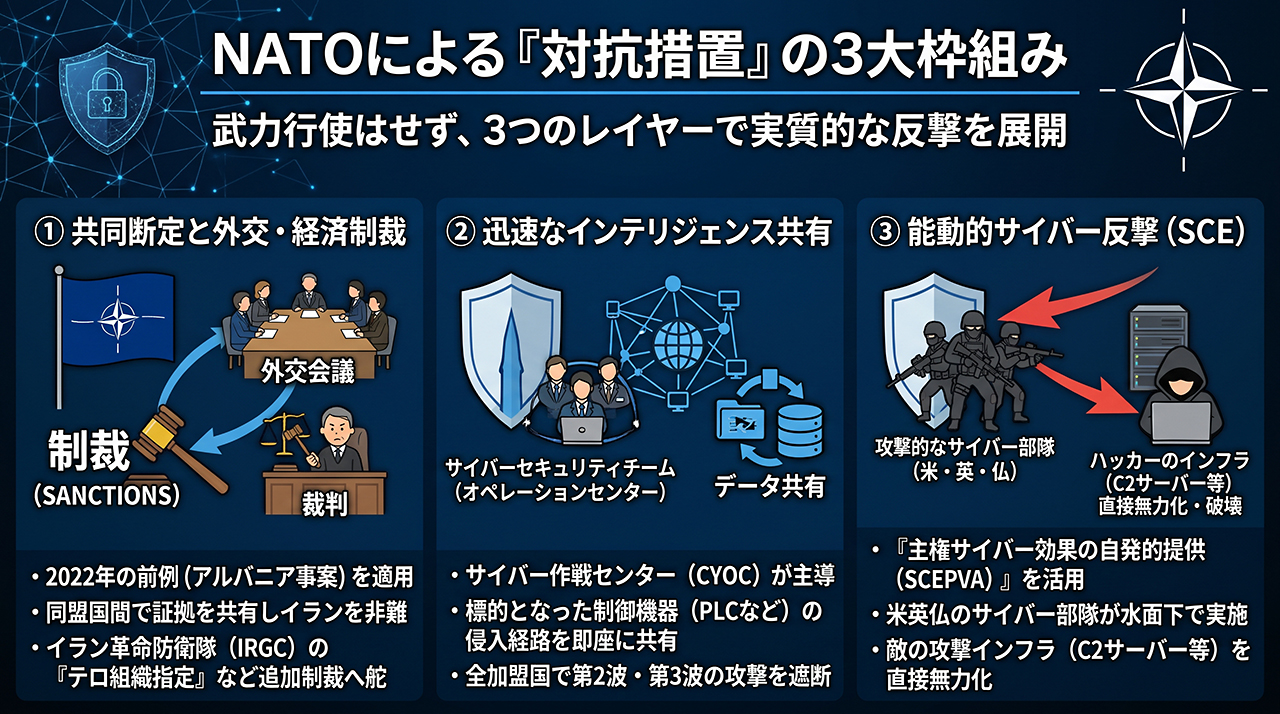
① アルバニア事案(2022年)を前例とした共同断定と外交・経済制裁
2022年にNATO加盟国のアルバニアがイランから大規模な行政システム破壊攻撃を受けた際、NATO北大西洋理事会(NAC)はイランを公式に敵対的行為の主体として非難し、米・NATOのサイバー防衛部隊を現地に派遣した。今回もフランスがいち早くIRGC傘下「シャヒード・カーヴェ」の犯行証拠(技術インフラ・ペルシャ語痕跡など)を同盟国と共有し、これまでフランス自身が慎重だった「EUによるイラン革命防衛隊(IRGC)のテロ組織指定」への反対を撤回して追加制裁へ舵を切っている。
② 仮想サイバー支援チーム(VCST)とインテリジェンス共有(MISP)
NATOのサイバー作戦センター(CYOC)および即時対応チーム(RRT)を通じ、今回悪用された産業用制御機器(Danfoss製コントローラーやシュナイダーエレクトリック製PLCのModbus通信など)の侵入経路(IoC:侵害指標)が全加盟国の重要インフラ防衛機関へ即時共有され、第2波・第3波の遮断が行われている。
③ 「主権サイバー効果(SCE)」に基づく能動的サイバー反撃
NATOには、加盟国が保有する攻撃的サイバー能力を同盟の防衛のために提供する「SCEPVA(主権サイバー効果の自発的提供)」という仕組みがある。フランス(軍サイバー防衛コマンド:COMCYBER)や米国(サイバー軍:USCYBERCOM)、英国(国家サイバー部隊:NCF)は、公表こそしないものの、「前方防衛(Defend Forward)」や「能動的サイバー防御」のドクトリンに基づき、イラン側の攻撃インフラ(C2サーバーや中継ノード)をサイバー空間上で直接無力化・破壊する報復作戦を水面下で実施するのが常套手段となっている。フランス政府が11月9日に「必要かつ相応のあらゆる対抗措置を排除しない」と強い言葉で警告したのは、このサイバー空間での直接反撃を含意している。
つまり、NATOとしては表向きの「軍事条約の発動」というカードは温存しつつ、「EU・G7を通じたIRGCへの経済・法的包囲網の強化」と「米・英・仏のサイバー部隊によるイラン攻撃基盤の直接無力化」を組み合わせた実務的な報復・抑止フェーズに移行している。