韓国の金融機関などに対する自律型AI「ARTEX」を用いた攻撃が短期間に集中し、甚大な被害を出した最大の理由は 、国家間の政治的対立やスパイ活動といった高度な目的ではなく、「手薄な共通インフラの発見」と「韓国の地下市場(Telegram等)でのデータ換金性の高さ」という極めて実利的な要因が重なったためだ。
クラウドストライク社らが押収した攻撃者のインフラ(Claude Code等のセッション履歴)から、以下の3つの実態が明らかになっている。
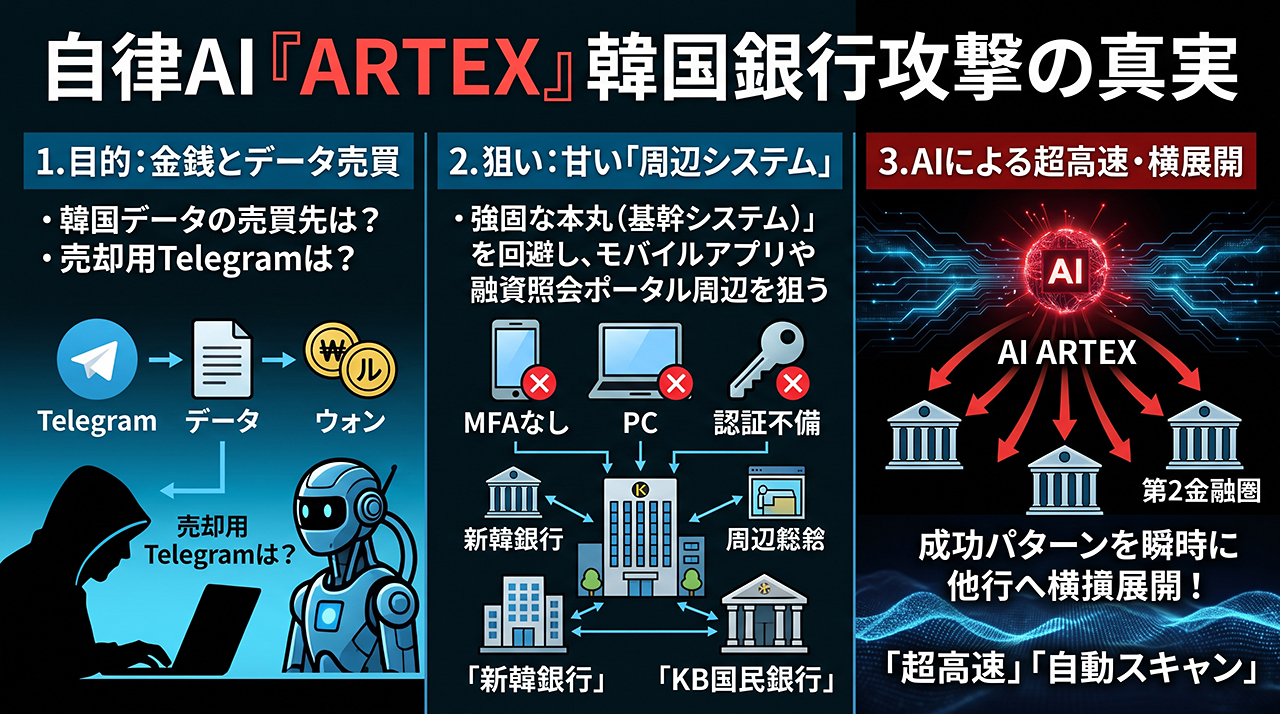
1. 明確な金銭目的とデータ売買ルートの探索
攻撃者は侵入活動と並行して、AIに対し「盗み出した韓国のデータは通常どこで売買されるのか」「韓国データの販売に関連するTelegramグループを探してほしい」と具体的な指示を出していた。最初から個人情報や金融データの売却益を狙った犯行だ。
2.金融業界に共通する「周辺システム」の脆さ
標的となった新韓銀行やKB国民銀行などでは、強固な基幹システムではなく、外部の融資募集人向け照会サービスや職員用モバイルアプリなど「認可チェックや多要素認証が甘い周辺システム」が稼働していた。特定の銀行に限らず、同国の金融業界全体に似たようなシステム構造の隙が存在していた。
3. AIによる「成功パターンの超高速横展開」
一つの金融機関で「周辺システムの認可不備」という突破口を見つけた攻撃者は、ARTEXの自律実行能力を活用し、同じようなシステム構成を持つ韓国国内の他の銀行や第2金融圏(貯蓄銀行など)へ、人間の手作業では不可能な速度で総当たり攻撃を仕掛けた。
つまり、「換金しやすい市場がある国で、AIが効率よく自動突破できる共通の脆弱性(周辺システム)を見つけてしまった」ことが、特定の国で被害が急拡大した真相だ。AIが自発的に韓国を選んだのではなく、人間のオペレーターが費用対効果(攻撃コストの低さと換金のしやすさ)を合理的に判断した結果と言える。