米司法省(DOJ)と連邦捜査局(FBI)は、中国政府(国家安全部や人民解放軍)の支援を受けた巨大ハッキング網およびサイバー攻撃基盤を立て続けに摘発・無力化している。直近で摘発された2つの大規模事案と、過去の主要事例の全体像は以下の通り。
1. 2026年10月の摘発:「Flax Typhoon」関連ツールの押収(日本も標的に)
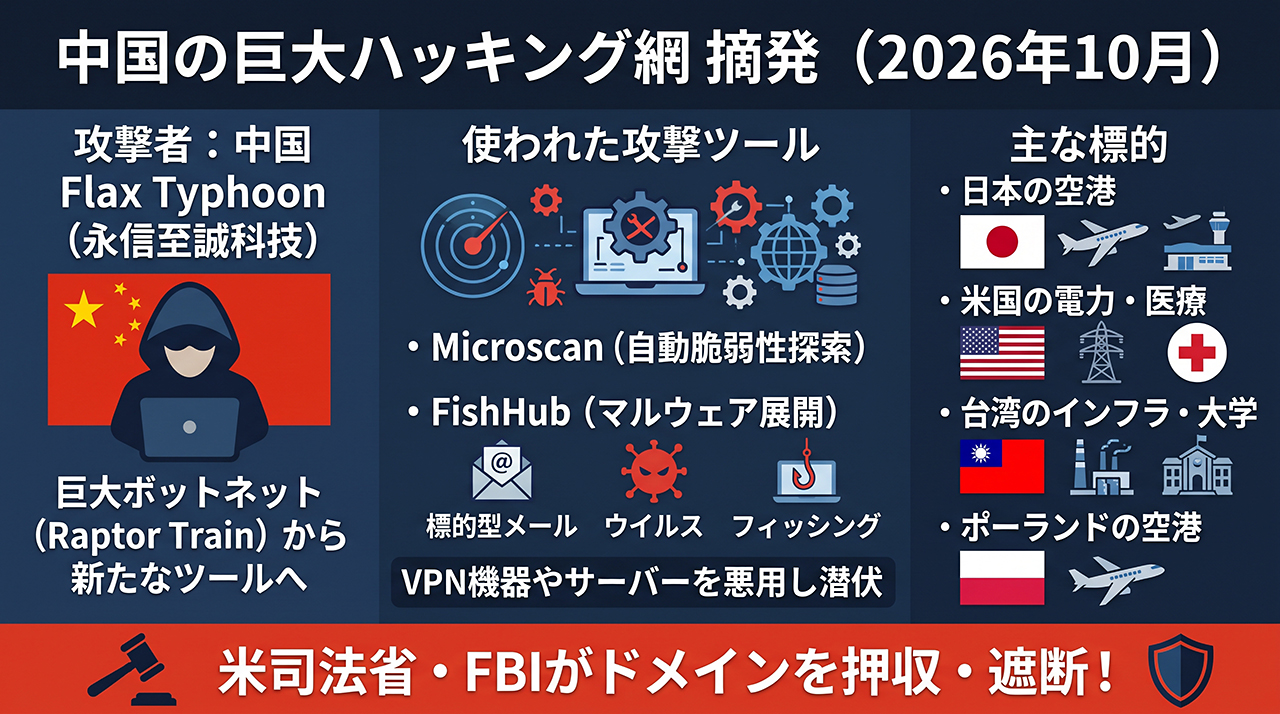
2026年10月8日、米司法省とFBIは、中国のサイバー攻撃集団「Flax Typhoon(フラックス・タイフーン)」およびその背後にある中国企業「永信至誠科技集団(Integrity Technology Group)」が運用していたハッキングツールの関連ドメイン7件を裁判所の許可を得て押収した。
• 使用されたツールと手口
ネットワークの脆弱性を自動探索する「Microscan」と、スピアフィッシング(標的型メール)後にマルウェアを展開・管理する「FishHub」という2つのプラットフォームが遮断された。Microsoft Exchangeサーバーへのパスワードスプレー攻撃やVPN機器の悪用により、標的ネットワークへの永続的な潜伏(パーシステンス)を図っていた。
• 主な標的
米サウスカロライナ州の電力会社や医療機関のほか、日本の空港、ポーランドの空港、台湾の重要インフラ企業・大学などが標的リストに含まれていた。
• 背景
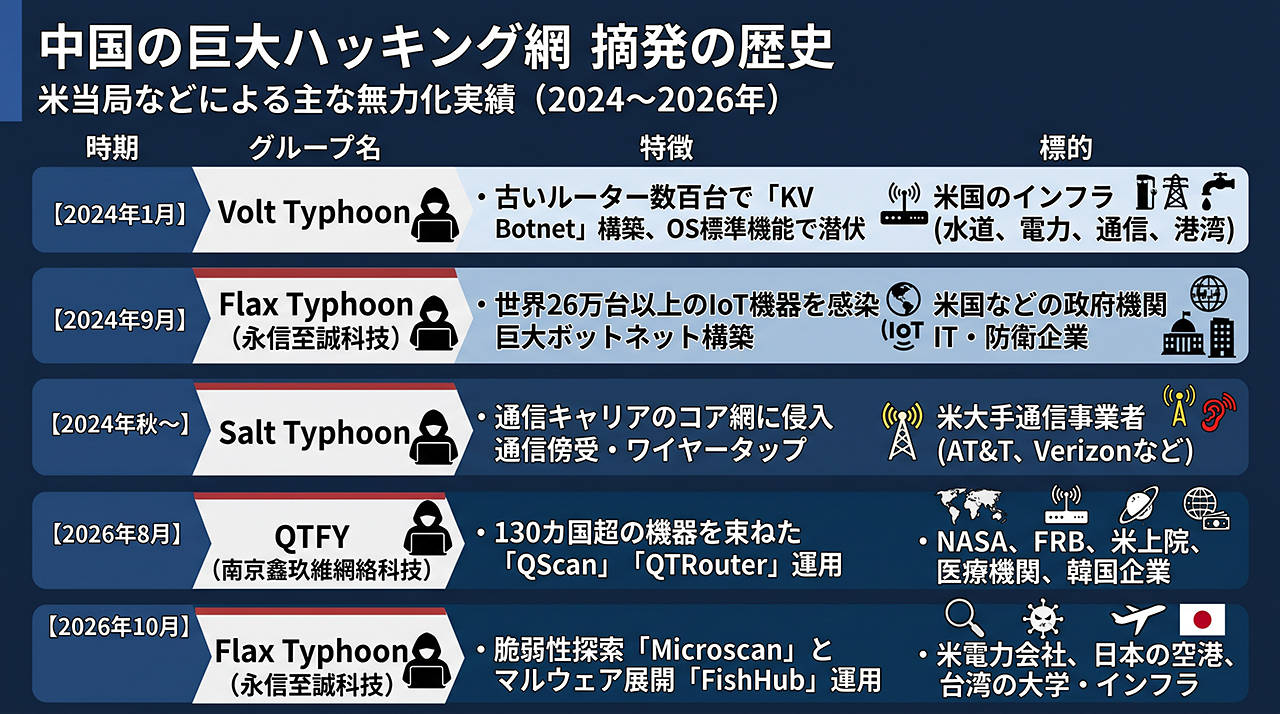
同社は2024年9月にも、世界中のルーターや監視カメラなど約26万台のIoT機器を感染させた巨大ボットネット(Raptor Train)を米当局に無力化されており、制裁後も新たなツールを開発して攻撃を継続していた実態が浮き彫りになっている。
2. 2026年8月の摘発:中国系集団「QTFY」による130カ国超のボットネット無力化
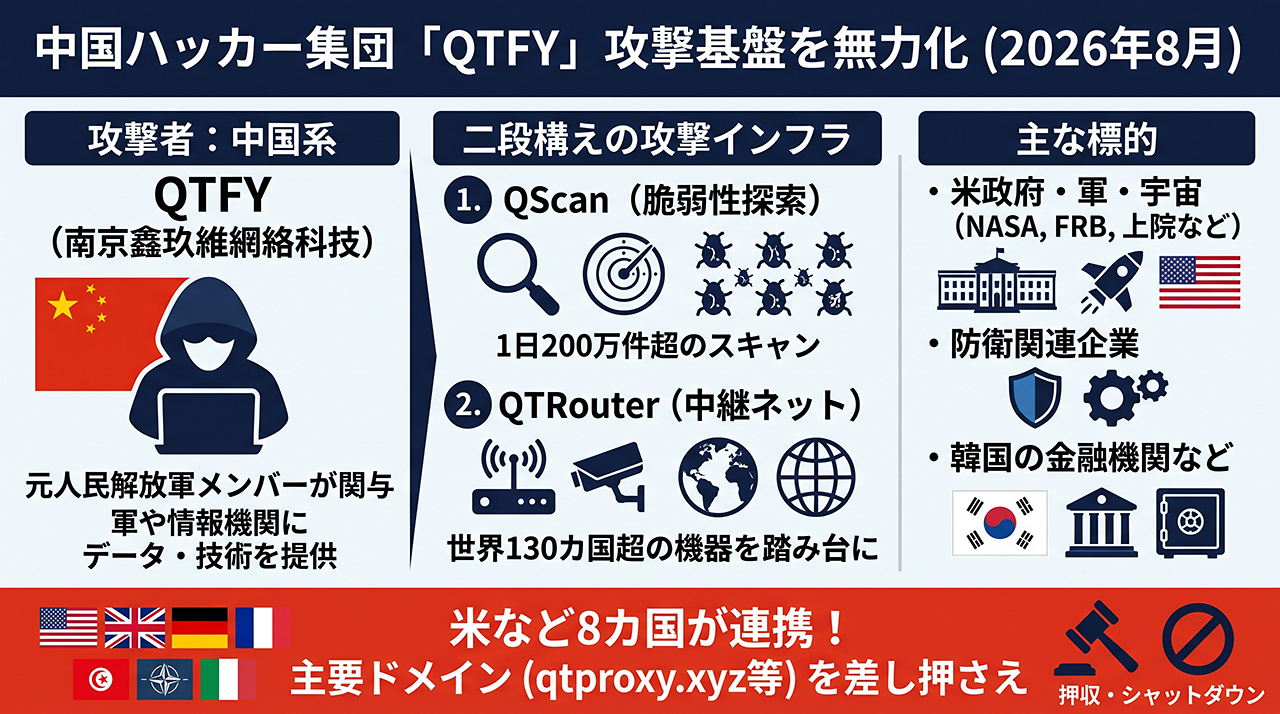
2026年8月26日、米当局は英国・ドイツ・フランスなど7カ国の法執行機関と連携し、中国の民間請負企業「南京鑫玖維網絡科技有限公司(Nanjing Xinjiuwei Network Technology)」に関連するハッカー集団「QTFY(別名:QT、QTCYBER)」の攻撃基盤を摘発した。
• 二段構えの攻撃インフラ:
① Qscan
200種以上のエクスプロイト(脆弱性攻撃コード)を備え、1日に200万件以上のスキャン・侵入テストを実行する脆弱性探索基盤。
② QTRouter
世界130カ国以上の家庭用ルーターや防犯カメラ(カスタムOpenWrt等で改ざん)を踏み台にし、プロキシツール(Clash)を用いて通信経路を多段化・秘匿化する中継ネットワーク。
• 無力化の手法:
米当局は、これら2つのプラットフォームのソフトウェア内にハードコード(直接記述)されていた通信・認証用の主要ドメイン(qtproxy.xyz 等)を差し押さえ、システム全体を機能不全に陥らせた。
• 主な標的:
米航空宇宙局(NASA)、連邦準備制度理事会(FRB)、米上院、エネルギー省、司法省、防衛関連企業のほか、韓国の金融機関なども標的となっていた。同集団には元人民解放軍(PLA)メンバーが含まれ、盗み出したデータやハッキング役務を中国の軍・情報機関に販売していた。
3. 過去の代表的な「巨大ハッキング網」摘発の流れ
米当局がここ数年で摘発した中国のハッキング網には、共通する構造的特徴がある。
技術的・構造的なポイント
• 民間IT企業への外注構造
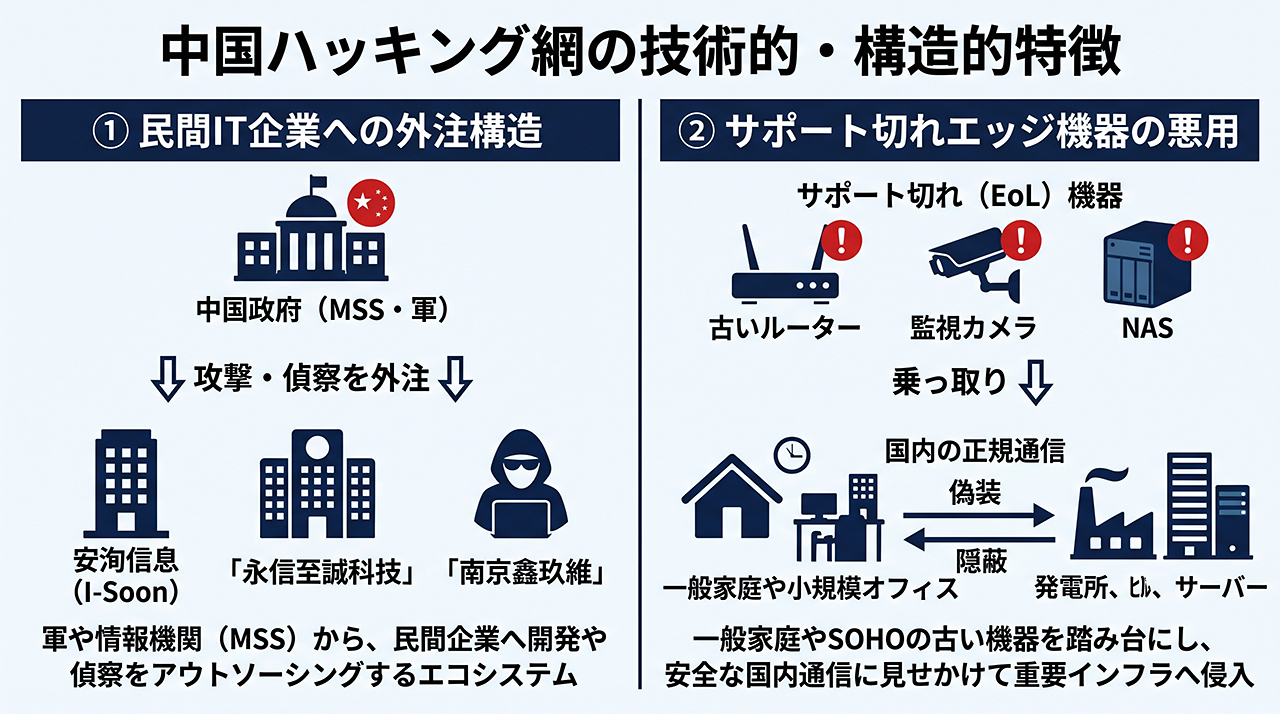
かつてのように軍の部隊が直接攻撃するだけでなく、「安洵信息(I-Soon)」「永信至誠科技」「南京鑫玖維」といった民間のセキュリティ企業が攻撃ツール開発や偵察を請け負い、国家安全部(MSS)や軍に納品するエコシステムが確立されている。
• サポート切れエッジ機器の悪用
攻撃元を隠蔽するため、標的国の一般家庭や小規模オフィスにあるサポート切れ(EoL)のルーターや監視カメラ、NASなどを乗っ取り、「国内の正規通信」に偽装して重要インフラへ侵入する手法が常套化している。
DOJ とFBIの中国政府の支援を受けた巨大ハッキング網の摘発は、中国が米国に対して既にサイバー「戦争」を仕掛けている事は正式に明らかにされたという事だ。