メディアや官公庁のレポートでは「COBOLやメインフレーム」ばかりがレガシー問題の象徴として語られがちだが、日本の企業現場において、より広範で致命的な時限爆弾となっているのは、「PCベースのレガシーシステム」だ。
メインフレームの維持が「一部の大企業における巨額のIT予算圧迫問題」であるのに対し、PCベースのレガシーシステムは、企業規模を問わず「現場の業務停止」と「セキュリティ侵害」に直結する構造的な欠陥を抱えている。
具体的に、PCベースのレガシーシステムがメインフレーム以上に深刻な問題を孕んでいる理由は以下に集約される。
1. 現場に潜む「3つのPCベース・レガシー」の正体
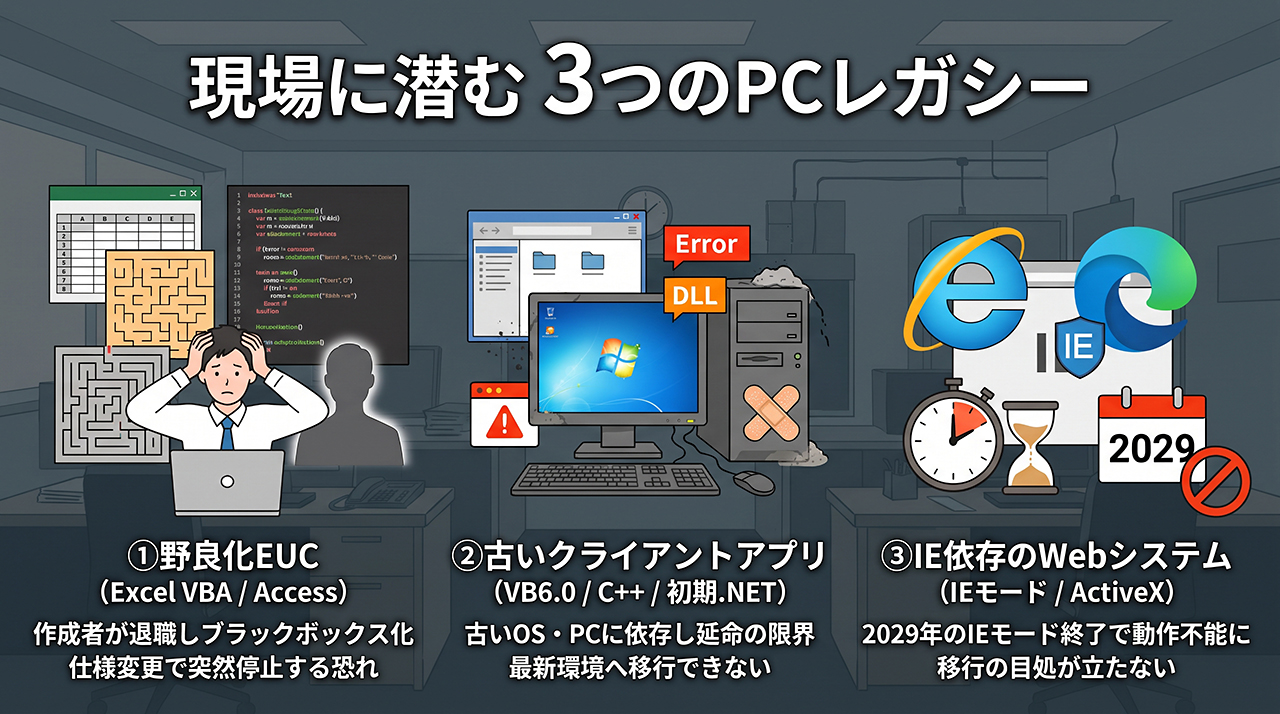
PCベースのレガシーシステムは、大きく分けて以下の3つの形態で現場の業務の根幹に深く根を下ろしている。
• 野良化したEUC(Excel VBA、Access)
現場の担当者(非IT部門)が独自に作り込んだマクロやデータベース。長年のツギハギ改修で数千行のマクロに肥大化し、開発者が退職した後は「なぜ動いているのか誰にも分からない」状態(完全な属人化)に陥っている。OfficeのバージョンアップやWindowsの仕様変更で突然停止し、請求や発注業務が止まるケースが後を絶たない。
• 古いファットクライアント(VB6.0、C++、初期の.NET)
1990年代後半から2000年代にかけて量産された、PC側に直接インストールして動かす業務アプリケーション(クライアント・サーバー型)。特定の古いWindows OS(32bitアーキテクチャ等)や、古いランタイム(DLL)に極度に依存しているため、最新のPC環境へ移行できず、古いPCハードウェアごと延命(塩漬け)されている。
• 特定のブラウザ機能への依存(IEモード、ActiveX)
Webシステム化されていても、Internet Explorer特有の技術(ActiveXコントロール等)に依存して構築されたシステム。現在もEdgeの「IEモード」で辛うじて動かしている企業が多く、2029年のIEモード完全終了に向けた移行の目処が立っていないケースが散見される。
2. メインフレームよりも深刻な「管理不能(シャドーIT)」の闇
COBOL等のメインフレーム基幹システムと、PCベースのシステムを比較すると、リスクの質が根本的に異なることが分かる。

「エンドポイント(PC)」から崩壊するセキュリティ
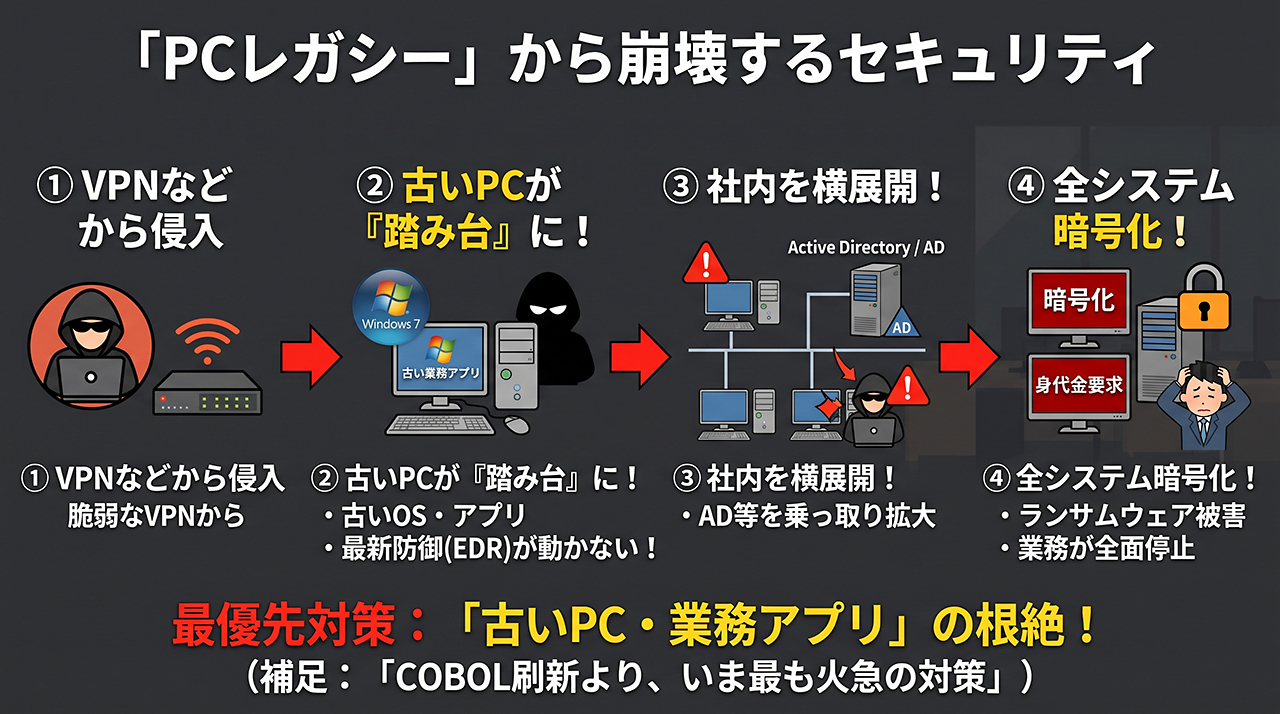
ランサムウェア被害の観点から見ても、致命的な弱点となるのはPCベースのシステムだ。
旧OS(Windows 7や初期のWindows 10)や古いアプリケーションが残存するPCは、最新のEDR(エンドポイントでの脅威検知・対応ツール)をインストールできない、あるいは正常に動作しないケースが多々ある。攻撃者は、VPN機器の脆弱性などから社内ネットワークに侵入した後、パッチが当たっていない古いPCベースのサーバーやクライアント端末を足場(踏み台)として横展開(ラテラルムーブメント)し、最終的にActive Directory等を乗っ取って全システムを暗号化する。
つまり、「COBOLをモダンな言語に書き換える」ことよりも、社内に点在する「サポート切れのWindowsと、そこでしか動かない業務アプリ(PCベースのレガシー)」を根絶することの方が、現在の日本企業にとって遥かに火急のサイバーセキュリティ対策・BCP(事業継続計画)対策となっている。