2026年10月に発表された「楽天ドライブ」における不正アクセス事案は、第三者が「管理用アカウント」の認証情報を不正取得し、システム内に保存されていた1万5,382アカウント分のデータ(写真・文書等)が約8ヶ月間にわたって閲覧・取得された恐れがあるという内容だ。
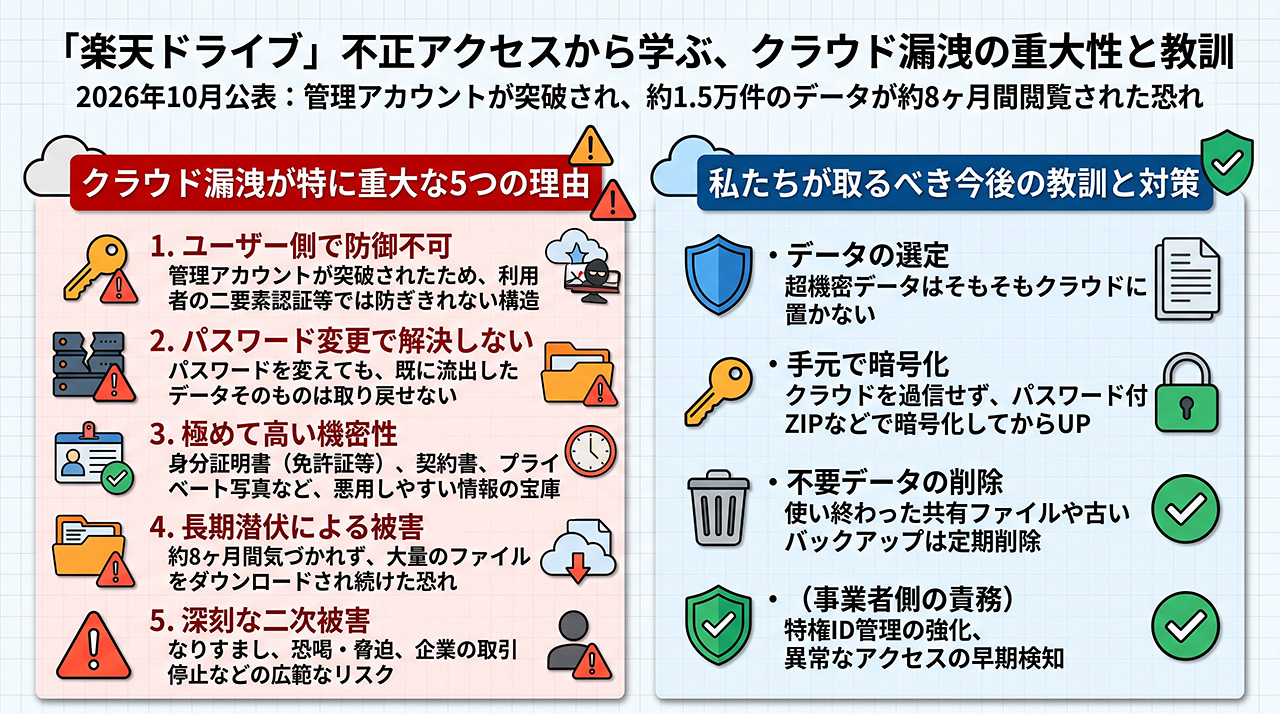
単なるアカウント情報の漏洩(IDやパスワードの流出)にとどまらず、「クラウドストレージ(クラウドドライブ)サービスでのデータ流出である点」に、このインシデントの極めて重い性質と重大さがある。
1. クラウドドライブでの漏洩が特に重大である5つの理由
① 利用者側の防御策では防ぎきれない「構造的課題」
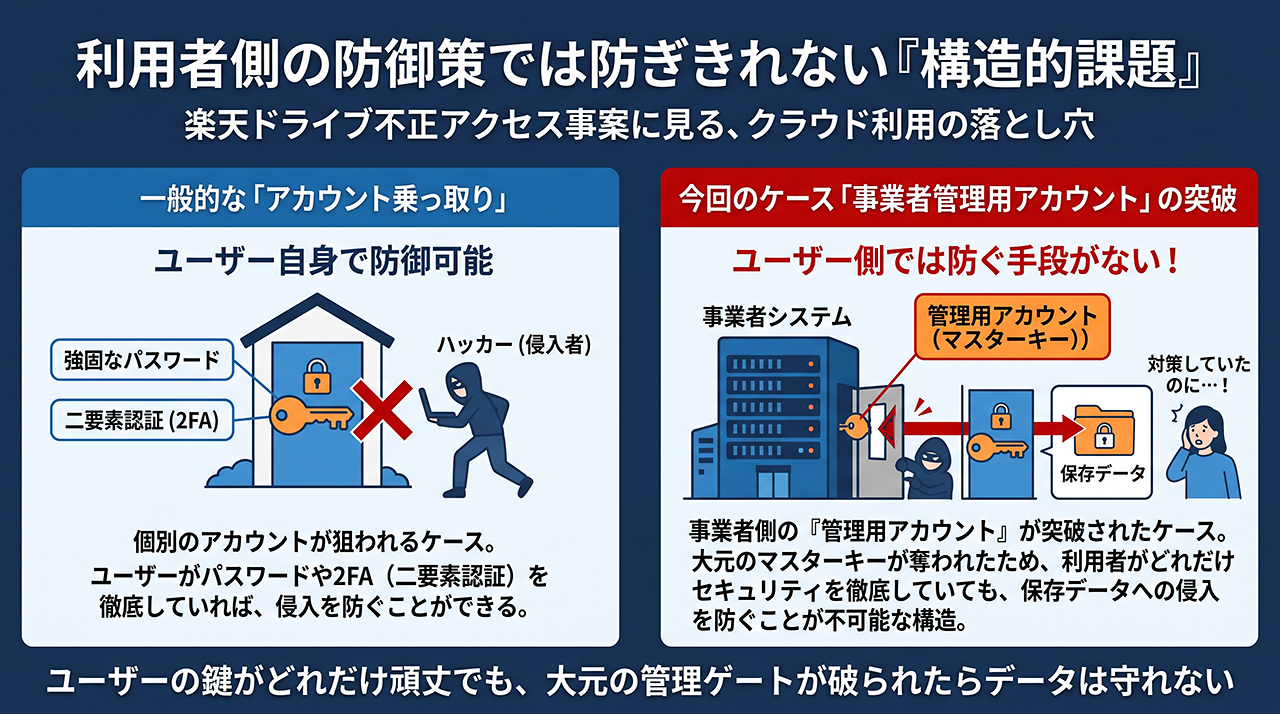
一般的なWebサービスにおけるアカウント乗っ取りであれば、ユーザー自身の強固なパスワード設定や二要素認証(2FA)の導入によって防ぐことができる。しかし今回のケースでは、事業者側の「管理用アカウント」が突破されているため、どれだけ利用者がセキュリティ対策を徹底していても、保存データへの侵入を防ぐことが不可能な構造だった。
② パスワード変更では「取り戻せない」非可逆な被害
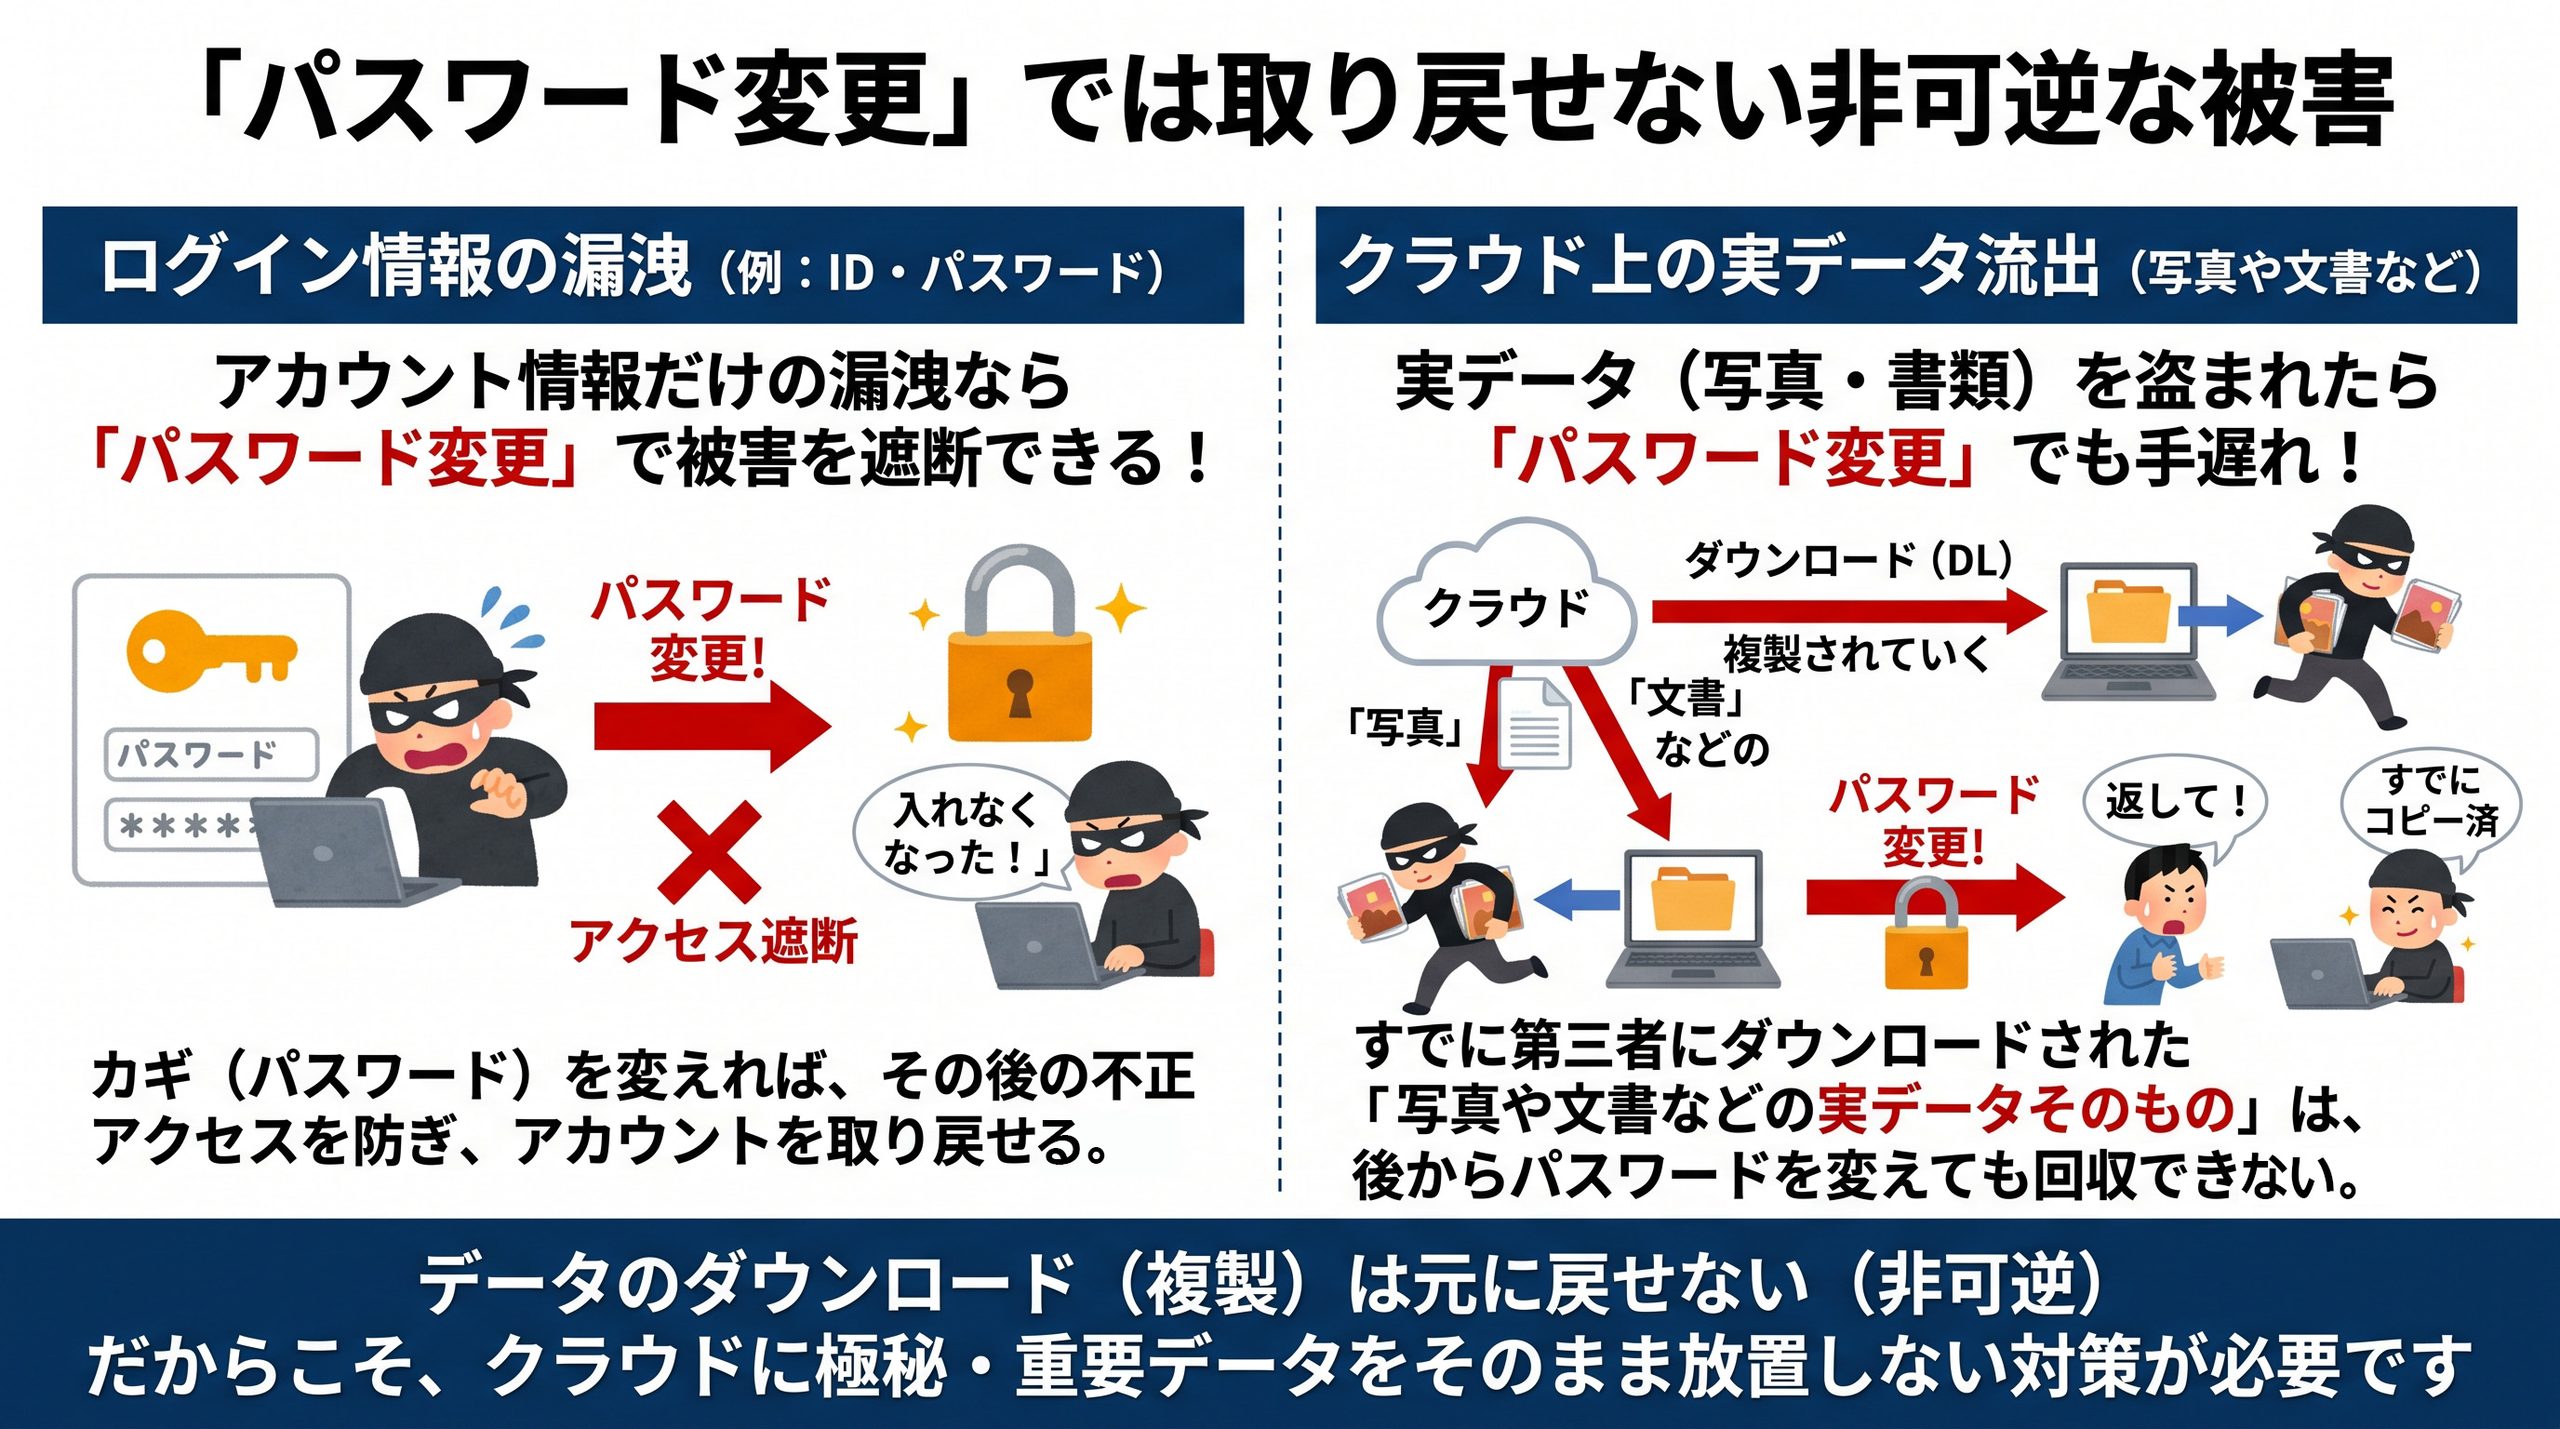
アカウントのログイン情報のみが漏洩した場合は「パスワード変更」によってアカウントを取り戻し、被害を遮断できる。しかし、クラウド上に保存された写真や文書などの実データそのものが第三者に読み取られたりダウンロードされたりした場合、後からパスワードを変更しても流出したデータを取り戻すことはできない。
③ 保管されるデータの「機密性・感度の高さ」
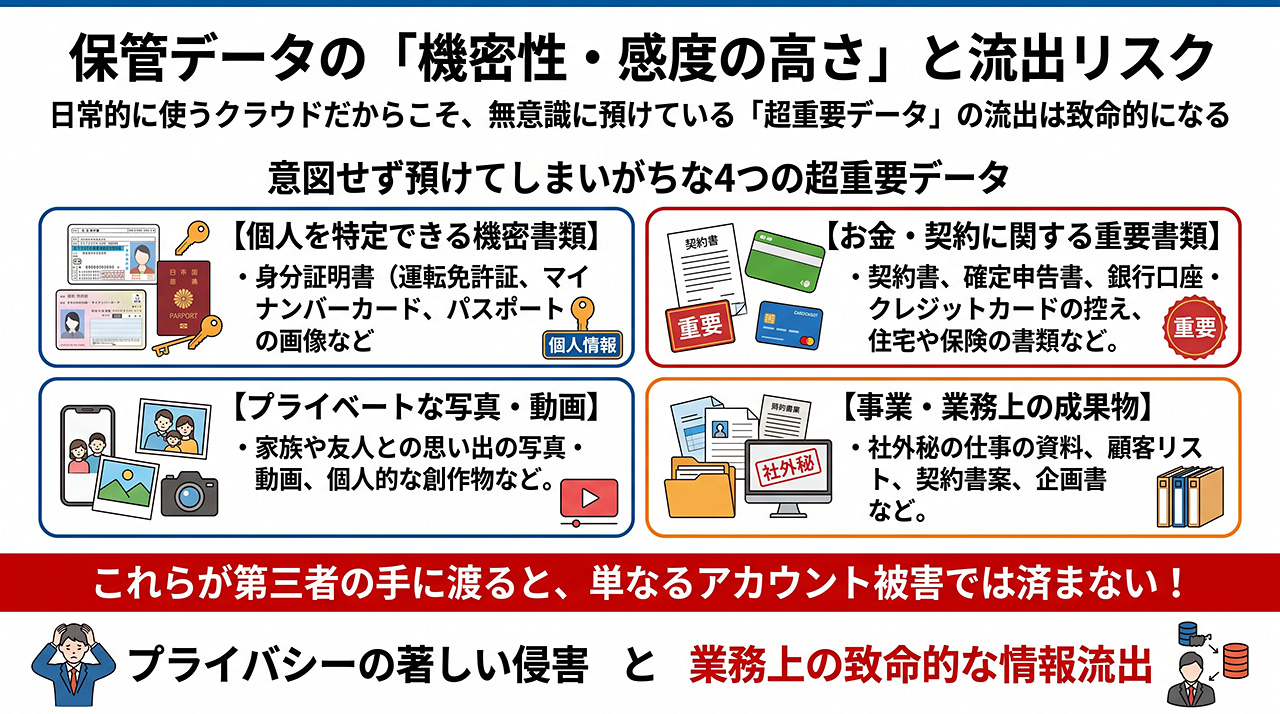
クラウドドライブはバックアップやファイル共有の目的で日常的に利用されるため、意図せず以下のような非常に機密性の高い情報が預けられているケースが多く存在する。
• 個人を特定できる機密書類:身分証明書(運転免許証・マイナンバーカード・パスポート)の画像
• 重要書類:契約書、確定申告書、銀行口座・クレジットカード情報の控え、住宅や保険の書類
• プライベートな写真・動画:家族の写真、友人との記録、個人的な創作物
• 事業・業務上の成果物:社外秘の仕事の資料、顧客リスト、契約書案
これらが第三者の手へ渡ることは、単なるアカウント被害ではなく、プライバシーの著しい侵害や業務上の致命的な情報流出を意味する。
④ 長期間のアクセス潜伏による被害の深刻化
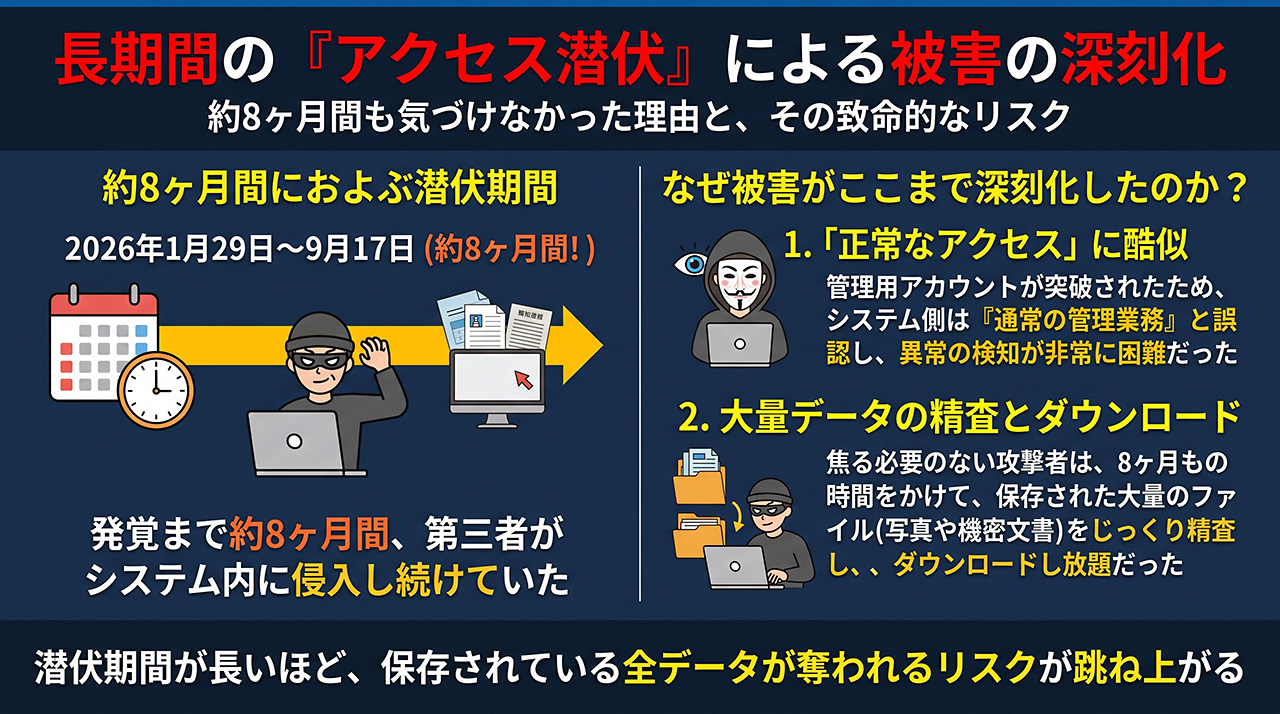
公表内容によると、閲覧・取得が確認されている期間は2026年1月29日から9月17日までと約8ヶ月間に及ぶ。管理用アカウントを用いた正常なアクセスに酷似していた場合、検知が遅れやすく、その間に大量のファイルが精査・ダウンロードされ続けたリスクが跳ね上がる。
⑤ 広範かつ多様な「二次被害」のリスク
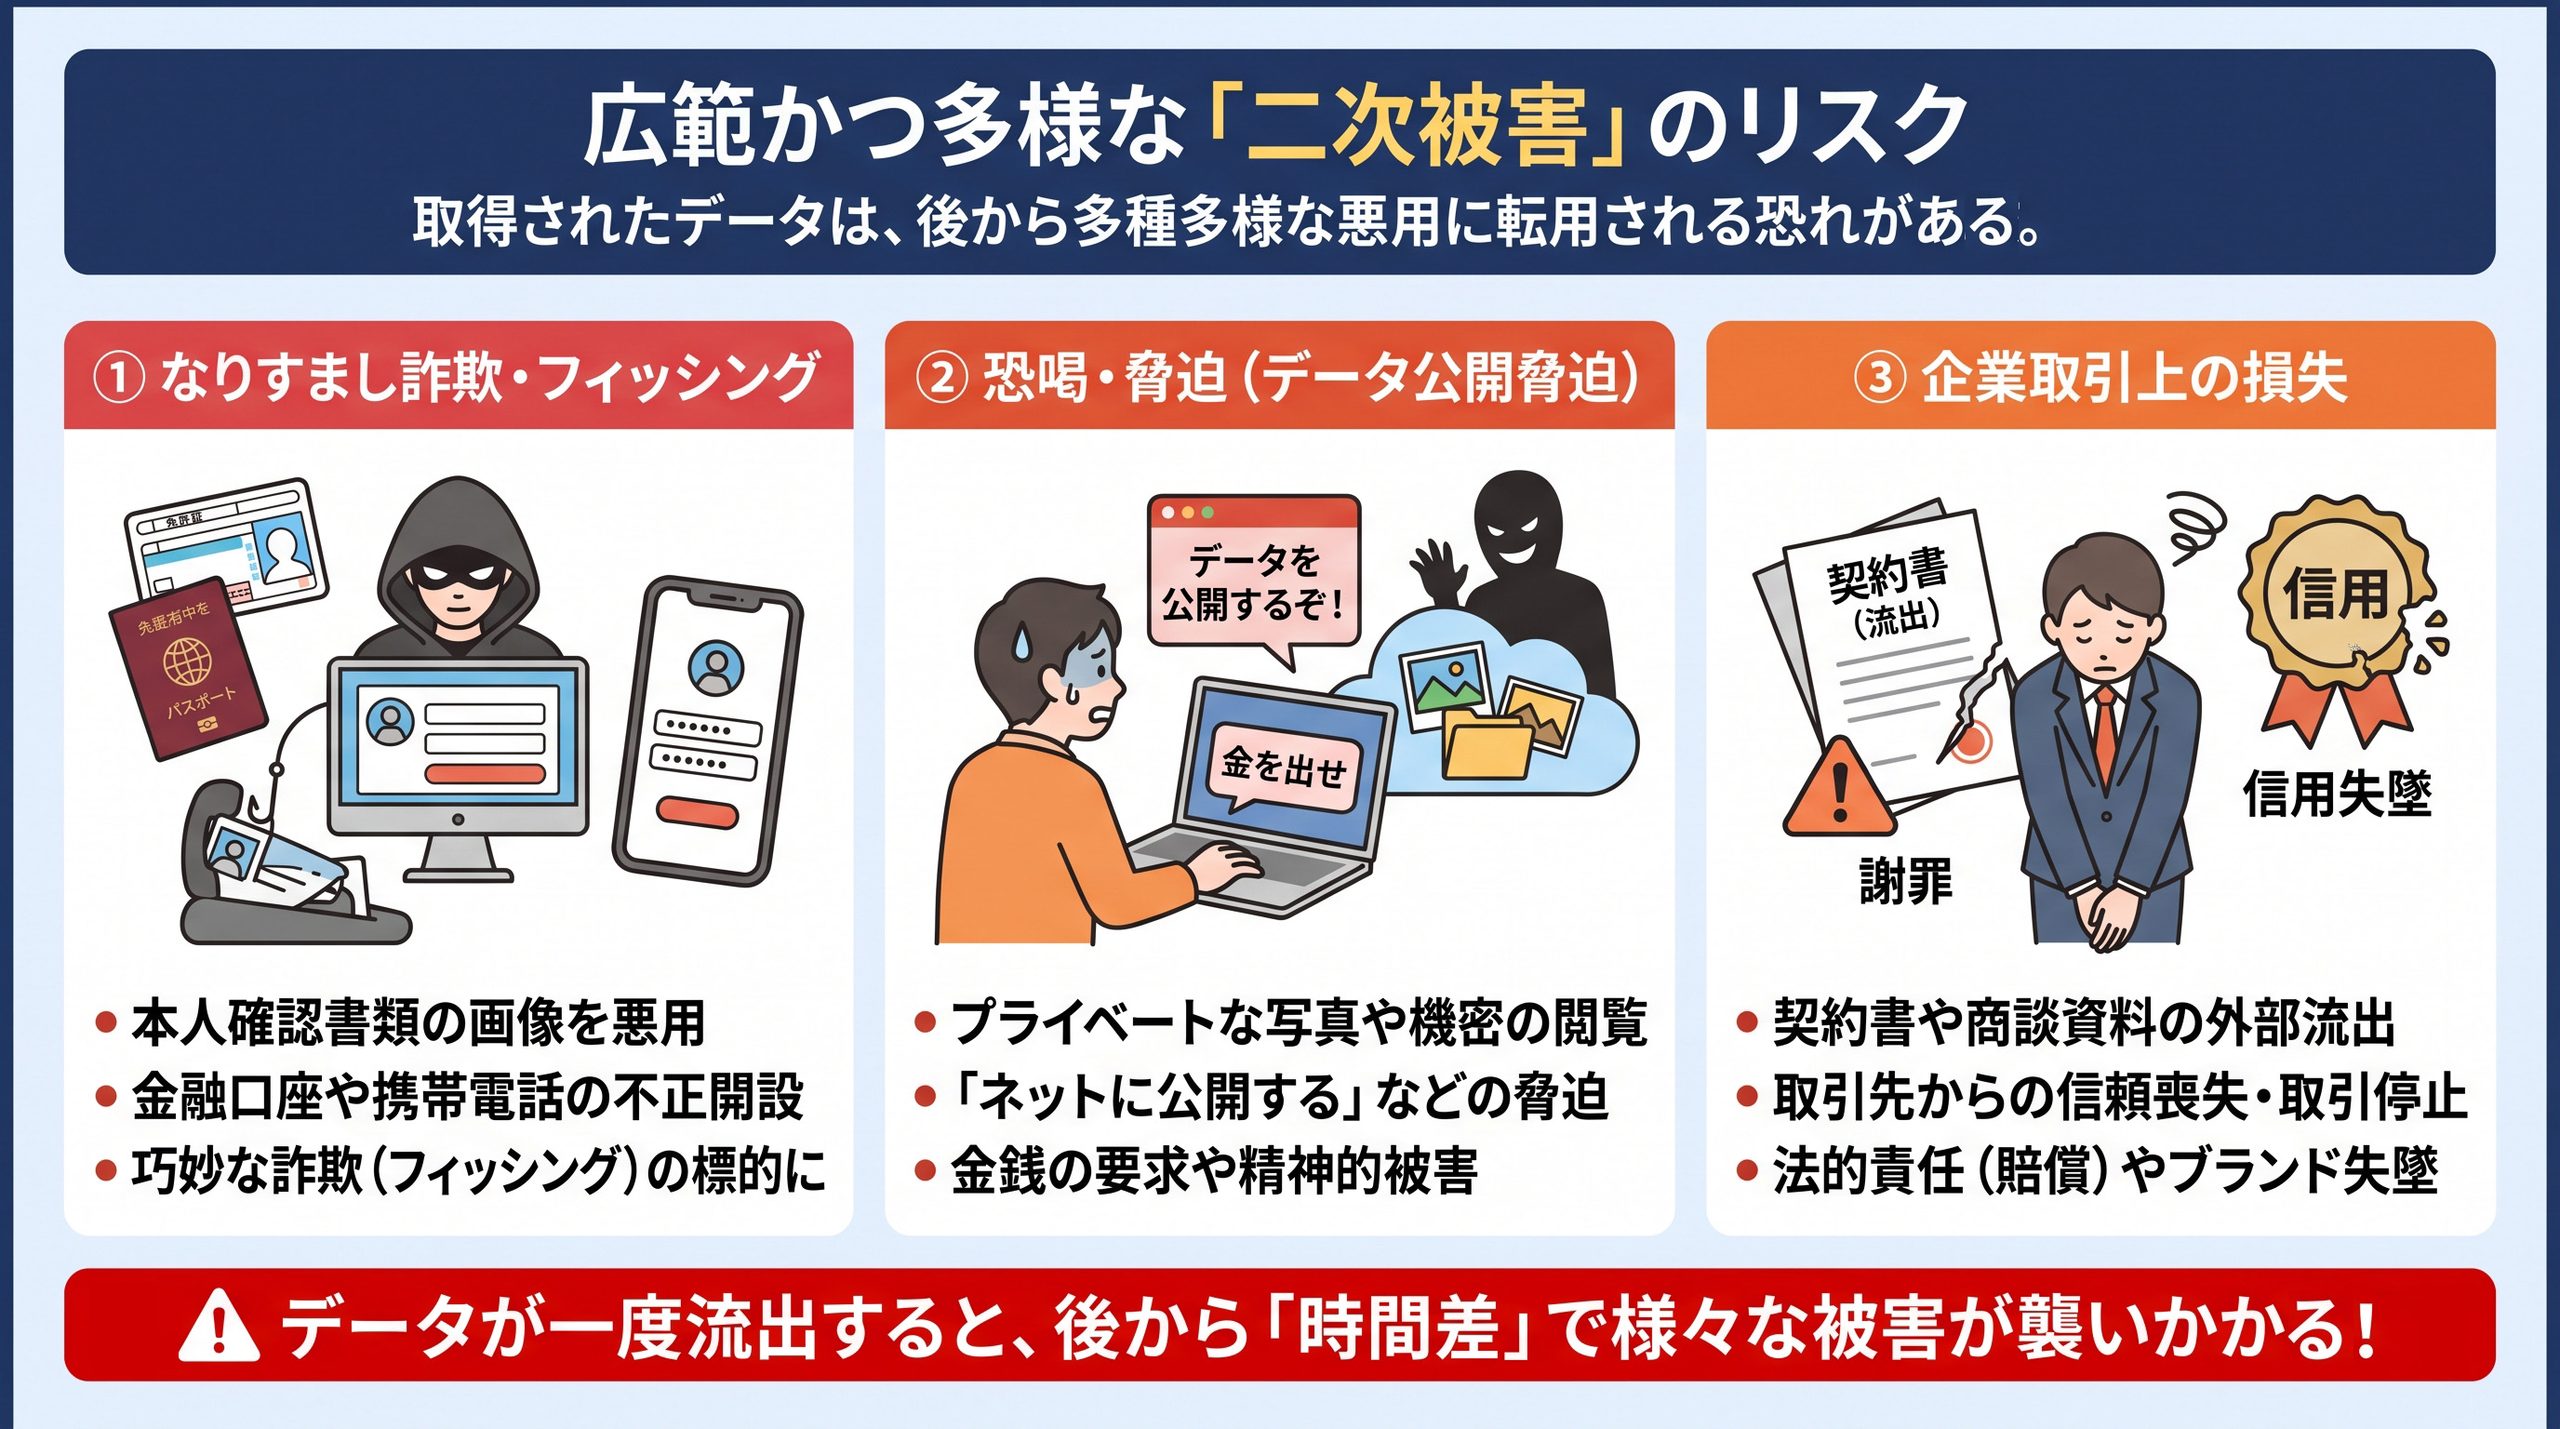
取得されたデータは、後から多種多様な悪用に転用される恐れがある。
• なりすまし詐欺・フィッシング:本人確認書類の画像を悪用した金融口座や携帯電話の不正開設
• 恐迫・脅迫:閲覧されたプライベートな写真や機密情報を盾にした詐欺・脅迫(いわゆる「データを公開する」などの連絡)
• 企業取引上の損失:契約書や商談資料の流出に伴う法的責任や信用失墜
2. 利用者・組織が得るべき今後の教訓
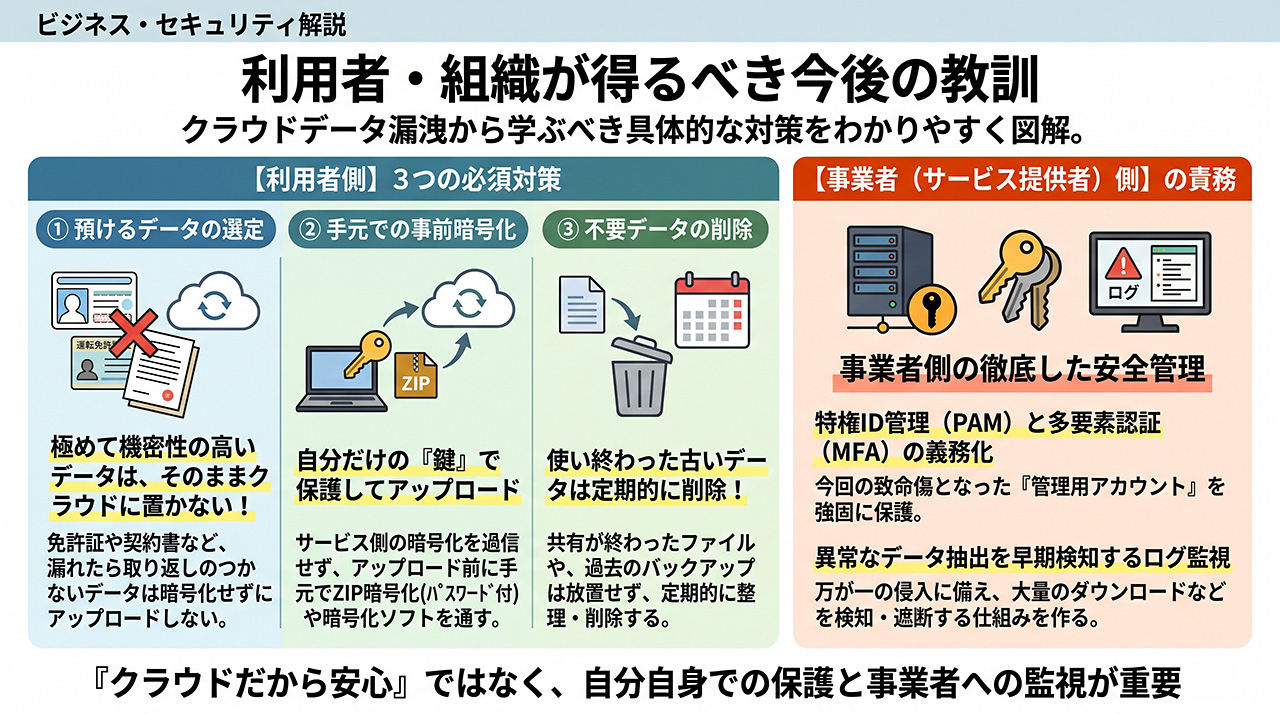
・預けるデータの選定:免許証や契約書など、漏れ出た際に取り返しのつかない極めて機密性の高いデータは、そもそも暗号化せずにクラウドへ置かない。
・事前暗号化(Zero-Knowledge):クラウド側の暗号化に依存せず、手元でZIP暗号化(パスワード保護)や暗号化ソフトを通して放置するなど、自分だけの鍵で保護した上でアップロードする。
・不要データの削除:バックアップとして古い不要なファイルを置きっぱなしにせず、共有が終わったファイルや過去の書類は定期的に削除・整理する。
・事業者側の責務:管理用アカウントに対する特権ID管理(PAM)、多要素認証(MFA)の義務化、異常なデータ抽出を早期検知するログ監視体制の徹底。
今回のインシデントは、「クラウドに保管していれば安心」という従来の前提に対し、「サービス管理基盤が侵害された場合のインパクトは、ローカル環境の漏洩よりもはるかに大規模かつ広範囲に及ぶ」という事実を強く示している。
ハッキリ言って、クラウドが安全と信じて機密情報にしようしているという行為時代が、危機管理能力不足と言わざるを得ない。