FraudGPT(フロードGPT)は、フィッシング詐欺やマルウェアの作成など、サイバー犯罪を効率化・高度化するために開発された悪意ある生成AI(サイバー攻撃特化型LLM)ツールだ。
2023年7月頃にダークウェブやメッセージングアプリ「Telegram」上で販売が確認され、ChatGPTなどの一般的な生成AIに組み込まれている安全装置や倫理的な制限(セーフガード)を排除して構築されている。
🔷主な機能と特徴
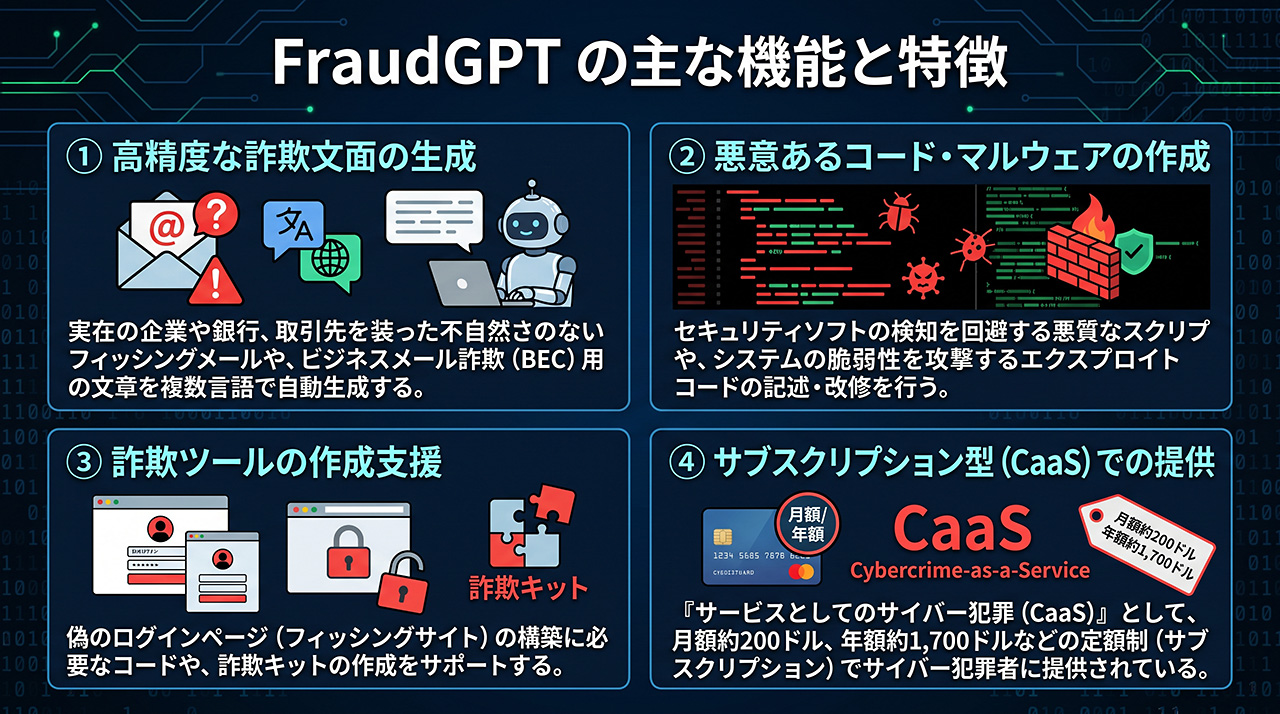
① 高精度な詐欺文面の生成:実在する企業や銀行、取引先を装った不自然さのないフィッシングメールや、ビジネスメール詐欺(BEC)用の文章を複数言語で自動生成する。
② 悪意あるコード・マルウェアの作成:セキュリティソフトの検知を回避する悪質なスクリプトや、システムの脆弱性を攻撃するエクスプロイトコードの記述・改修を行う。
③ 詐欺ツールの作成支援:偽のログインページ(フィッシングサイト)の構築に必要なコードや、詐欺キットの作成をサポートする。
④ サブスクリプション型(CaaS)での提供:「Cybercrime-as-a-Service(サービスとしてのサイバー犯罪)」として、月額約200ドル、年額約1,700ドルなどの定額制でサイバー犯罪者に提供されている。
🔷脅威と影響
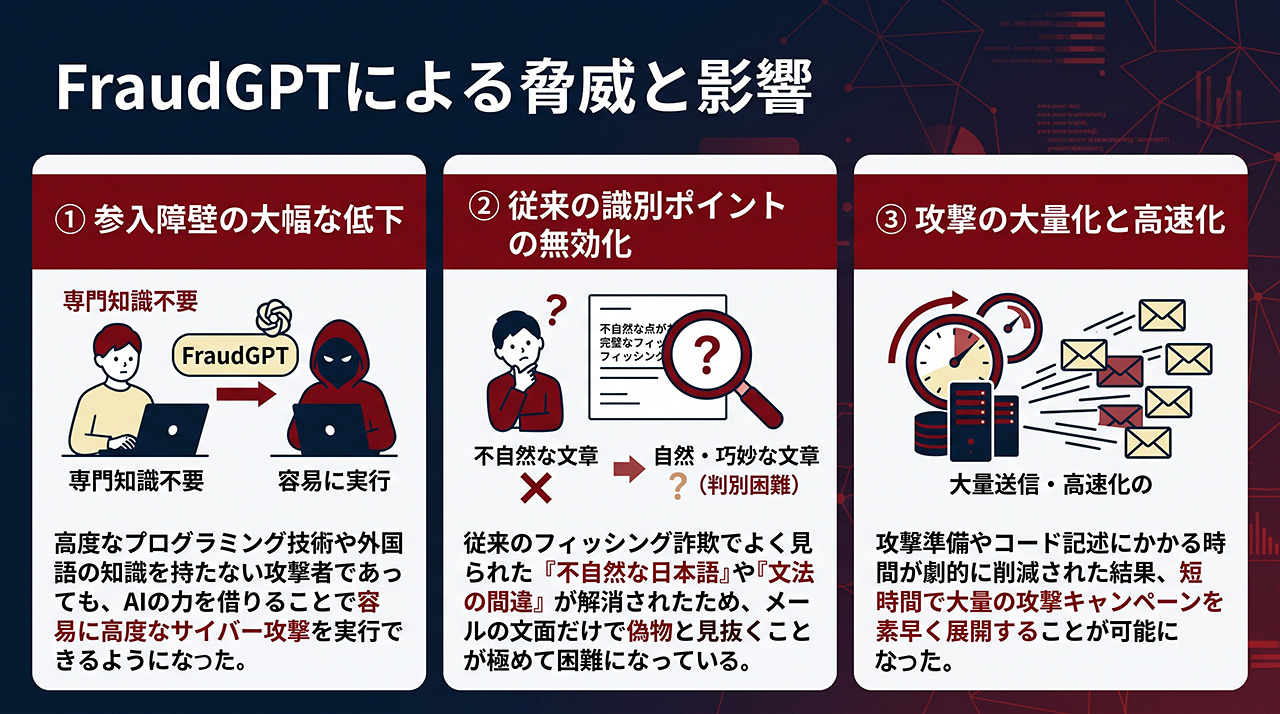
① 参入障壁の大幅な低下:高度なプログラミング技術や外国語の知識を持たない攻撃者(スクリプトキディなど)であっても、容易に高度なサイバー攻撃を実行できるようになった。
② 従来の識別ポイントの無効化:従来のフィッシング詐欺で見られた「不自然な日本語」や「文法の過ち」が解消されたため、メールの文面だけで偽物と見抜くことが極めて困難になっている。
③ 攻撃の大量化と高速化:攻撃の手準備やコード記述にかかる時間が大幅に削減され、短時間で大量の攻撃キャンペーンを展開することが可能になった。
🔷防御側の対策
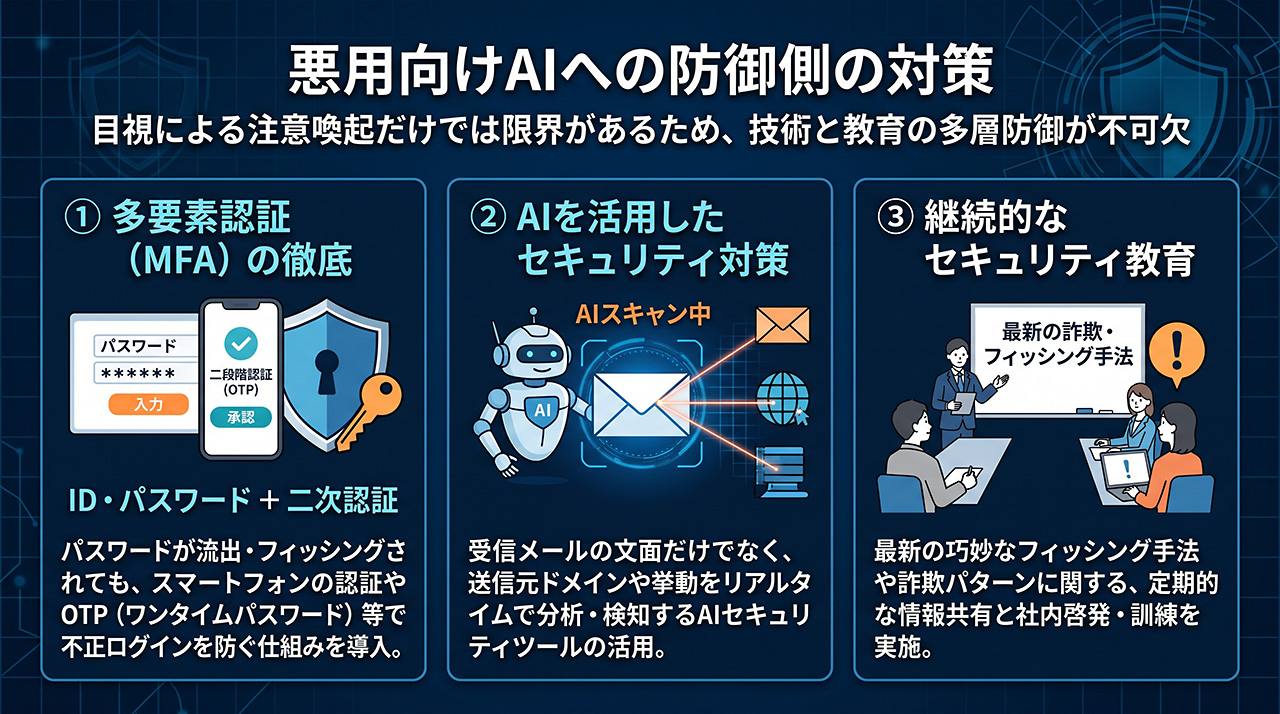
FraudGPTに代表される悪用向けAI(ブラックハットAI)の台頭に対しては、目視による注意喚起だけでは限界がある。
① 多要素認証(MFA)の徹底:パスワードが流出・フィッシングされても不正ログインを防ぐ仕組みを導入する。
② AIを活用したセキュリティ対策:受信メールの文面だけでなく、送信元ドメインや挙動分析をリアルタイムで行うAIセキュリティツールの活用。
③ 継続的なセキュリティ教育:最新の巧妙なフィッシング手法や詐欺パターンに関する定期的な情報共有と啓発。
それにしても、年額約1,700ドルなどの定額制でサイバー犯罪者に提供されているというのも、意外と良心的価格で笑える。しかも、アドアイスまでしてくれるというのだから、ユーザー結構多いのではないか。
いや、笑い話ではないが。