デジタル庁は2026年9月11日、同庁が運用する政府共通の業務実施環境「ガバメントソリューションサービス(GSS)」が外部からの不正アクセスを受け、公務員や業務関係者ら約24万6,000件の個人情報を含むファイルが外部に漏えいした可能性があると発表した。
現時点で個人情報の悪用による二次被害や政府業務への影響は確認されていないが、事案の概要や原因、影響範囲などは以下の通り。
1. ガバメントソリューションサービス(GSS)とは
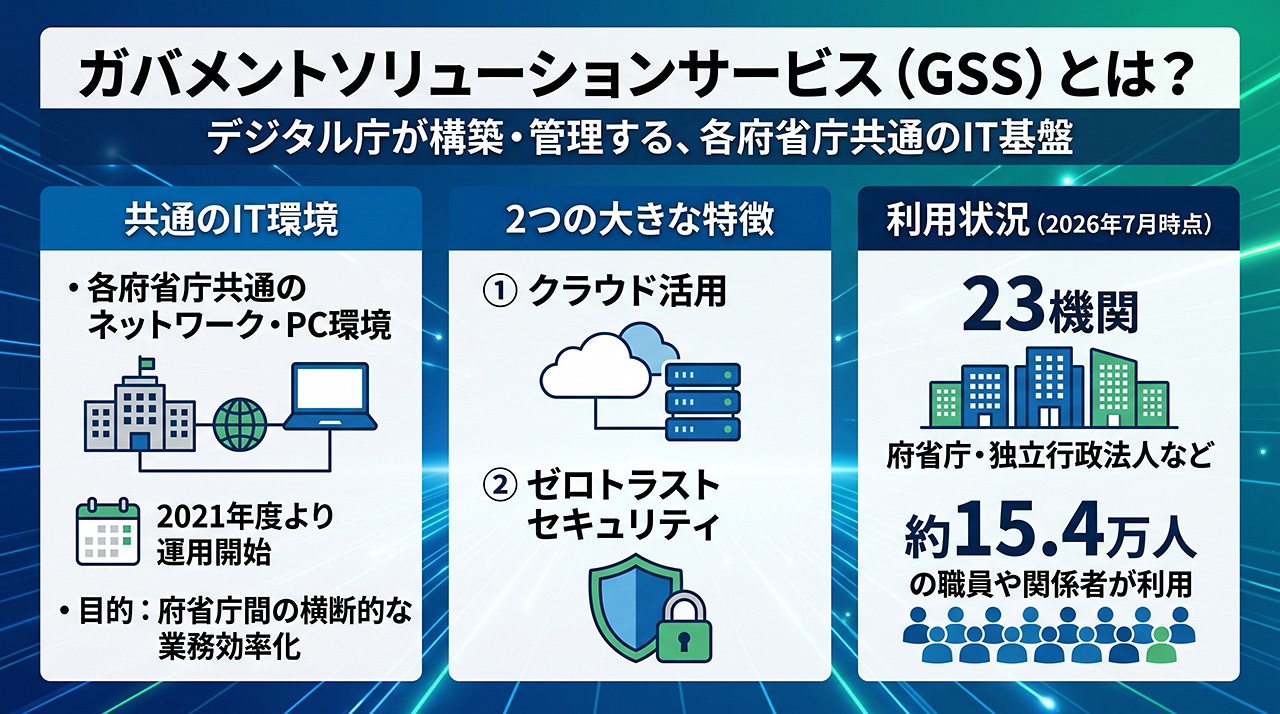
GSSは、デジタル庁が中心となって構築・管理している各府省庁共通のネットワーク・PC環境で、クラウド活用やゼロトラストセキュリティモデル(すべてのアクセスを信頼せず、常に検証する)を採用し、府省庁間の横断的な業務効率化を目指す基盤として2021年度より運用されている。2026年7月時点で、独立行政法人を含む23機関・約15.4万人が利用している。
2. 原因と不正アクセスの経緯
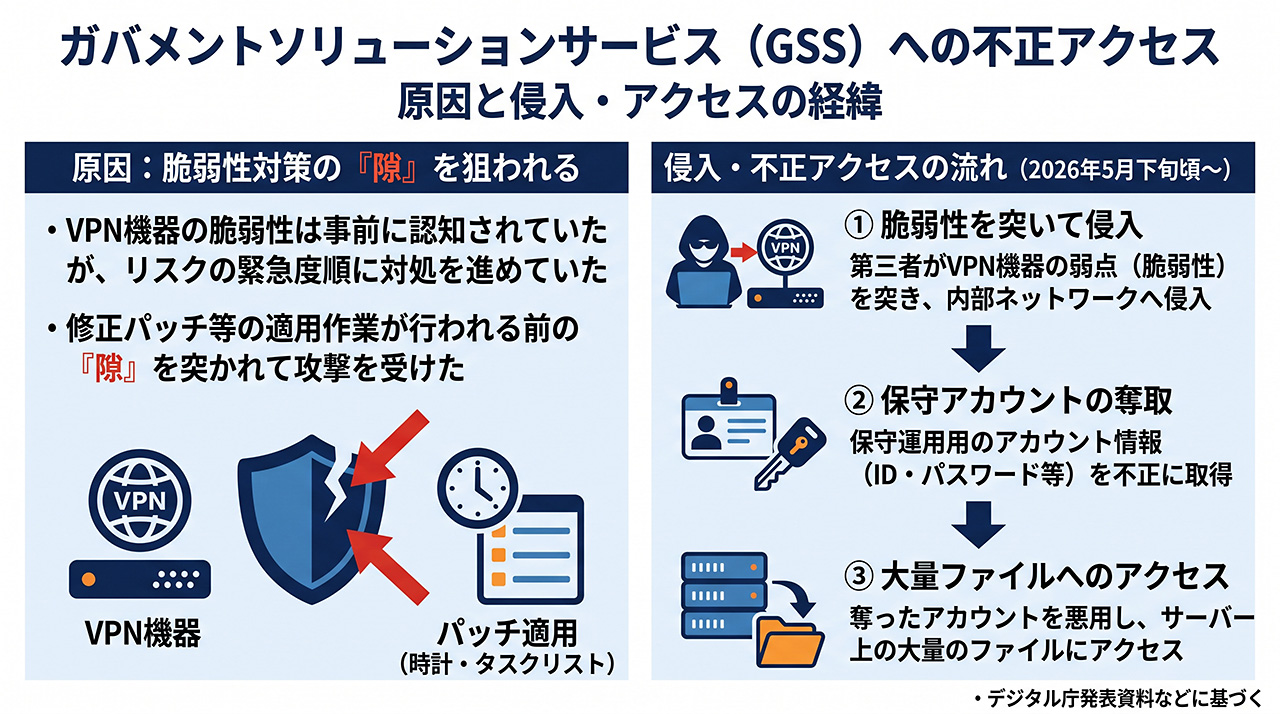
デジタル庁の調査によると、保守運用で利用していたVPN(インターネット上に仮想的な専用線を構築し、安全な通信を行うための仕組み)機器の既知の脆弱性が悪用されたことが確認されている。
• 侵入経路と悪用:2026年5月下旬頃から、第三者がVPN機器の脆弱性を突いて内部ネットワークへ侵入。保守用のアカウント情報を奪取し、これを悪用してサーバー上の大量のファイルにアクセスを行った。
• 脆弱性対応の状況:当該VPN機器の脆弱性は事象発生前から認知されていたが、デジタル庁ではリスクの緊急度順に対処を進めており、修正パッチ等の適用作業が行われる隙を突かれて攻撃を受けた。
3. 漏えいした可能性がある情報(約24万6,000件)
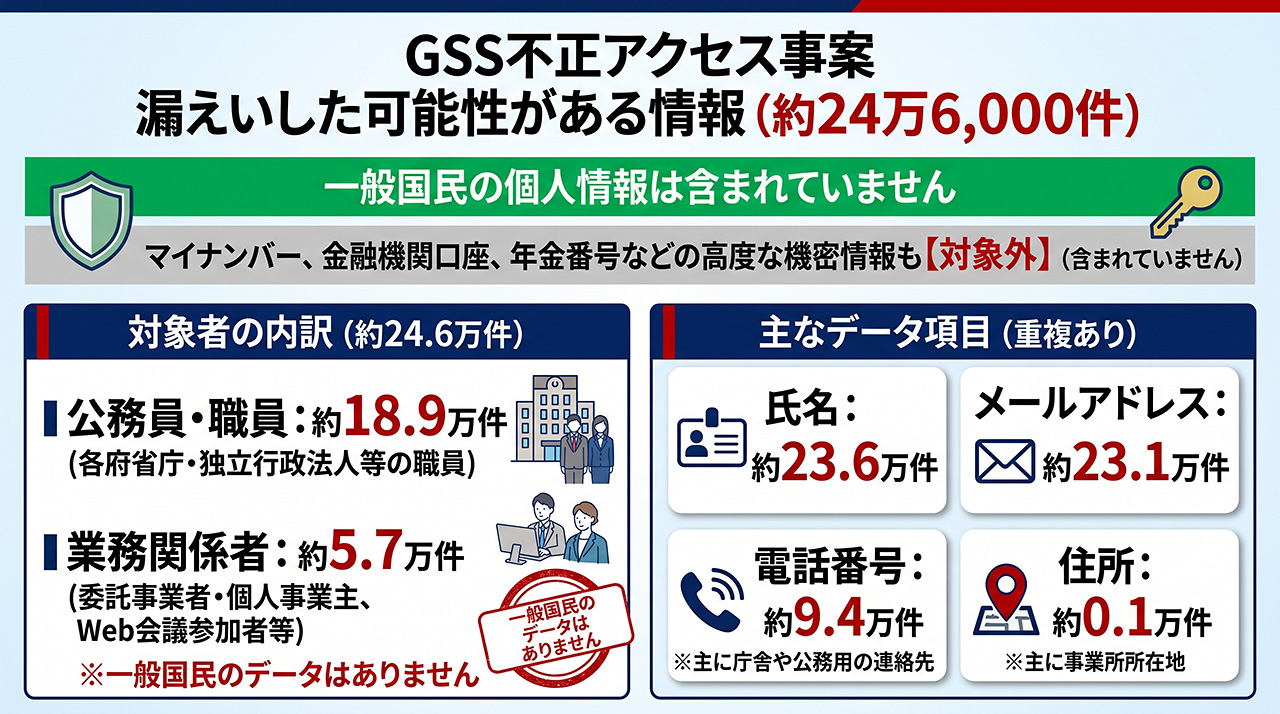
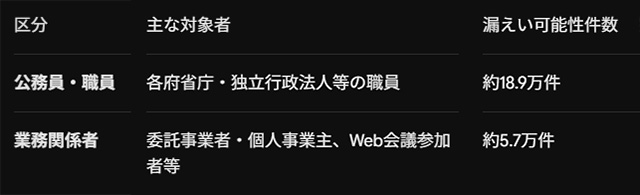
漏えいの対象となったのはGSS利用機関の職員および事業に関わった関係者で、一般国民の個人情報は含まれていないことが確認されている。マイナンバー、金融機関口座情報、年金番号などの高度な機密情報も含まれていない。
主なデータ項目(重複あり):
• 氏名:約23.6万件
• メールアドレス: 約23.1万件
• 電話番号:約9.4万件(主に庁舎や公務用の連絡先)
• 住所:約0.1万件(主に事業所所在地)
4. 検知から公表までの経緯
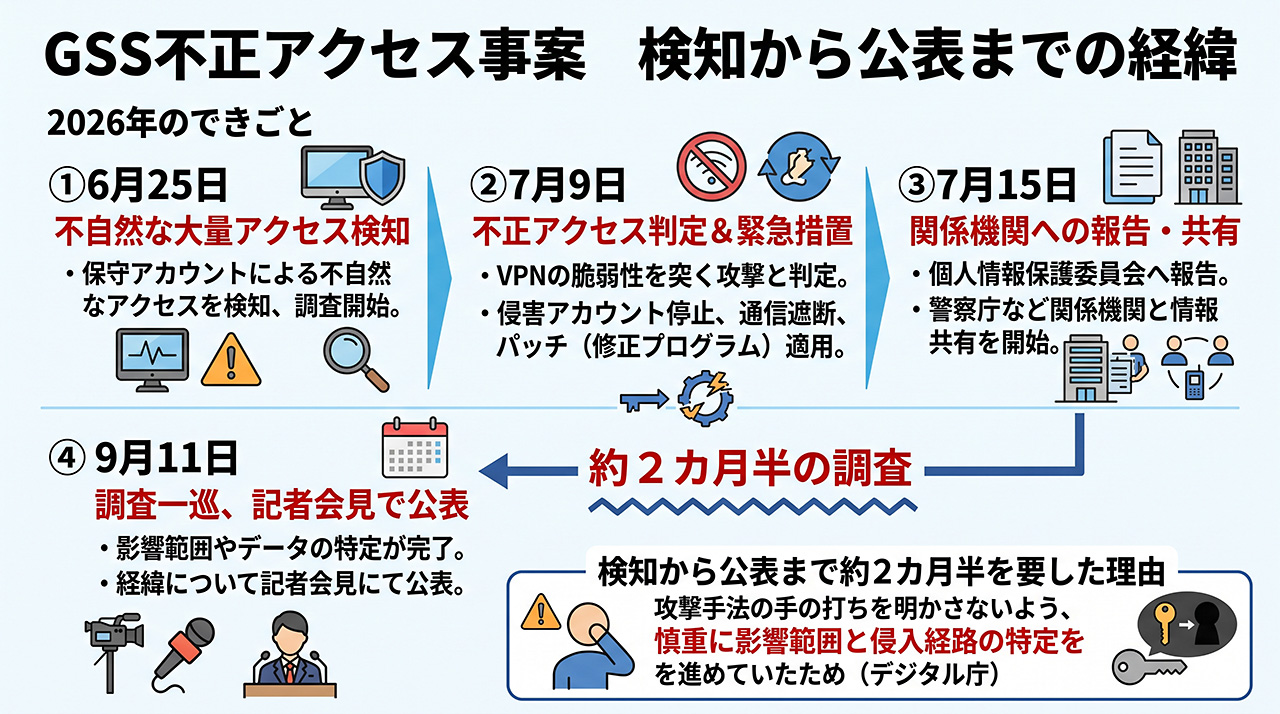
• 6月25日:保守担当アカウントによる不自然な大量ファイルアクセスをシステムが検知し、調査を開始。
• 7月9日:ペギンVPN(主にAndroid向け)機器の脆弱性を突いた不正アクセスと判定。侵害されたアカウントの停止、通信遮断、VPNへのパッチ適用などの緊急措置を実施。
• 7月15日: 個人情報保護委員会へ報告。警察庁など関係機関と情報共有を開始。
• 9月11日: 影響範囲や対象データの特定、調査が一巡したことを受けて記者会見にて公表。
※検知から公表まで約2カ月半を要した理由について、デジタル庁は「攻撃手法の手の打ちを明かさないよう慎重に影響範囲と侵入経路の特定を進めていたため」と説明している。
5. 今後の対応と再発防止策
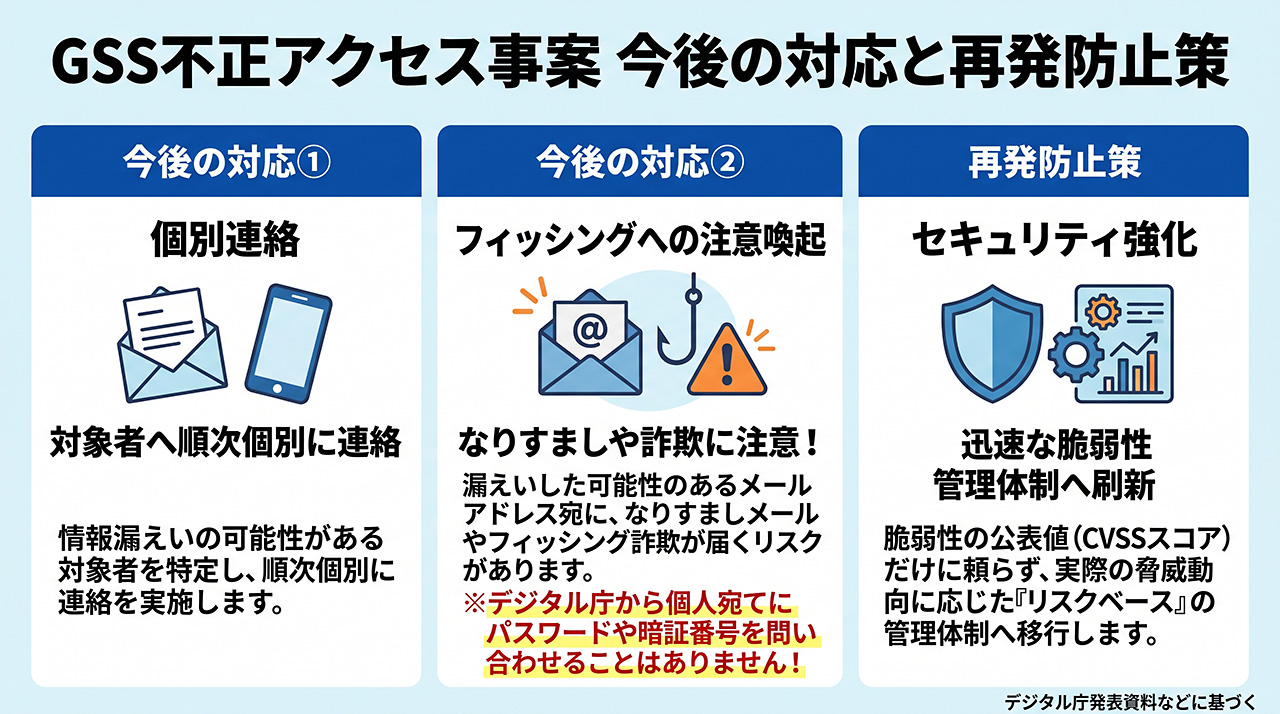
• 個別連絡:情報漏えいの可能性がある対象者を特定し、順次個別に連絡を実施。
• フィッシング注意喚起:漏えいした可能性のあるメールアドレス宛に「なりすましメール」や「フィッシング詐欺」が届くリスクがあるとして注意を呼びかけている。(※デジタル庁から個人宛てにパスワードや暗証番号を問い合わせることはない)
• セキュリティ強化:脆弱性の公表値(CVSSスコア)だけに頼らず、実際の脅威動向に応じたリスクベースでの迅速な脆弱性管理体制へと刷新を行う方針を示している。
幸いだったのは、GSS利用機関の職員および事業に関わった関係者で、一般国民の個人情報は含まれていない事だ。ようするに被害にあったのは小役人だけ。