米国は26日、司法省、航空宇宙局(NASA)、連邦準備理事会(FRB)、連邦議会上院などの機密性の高い政府機関への侵入や、侵入の試みに関与した中国のハッキング活動を阻止したと発表した。
発表の要点は以下の通り。
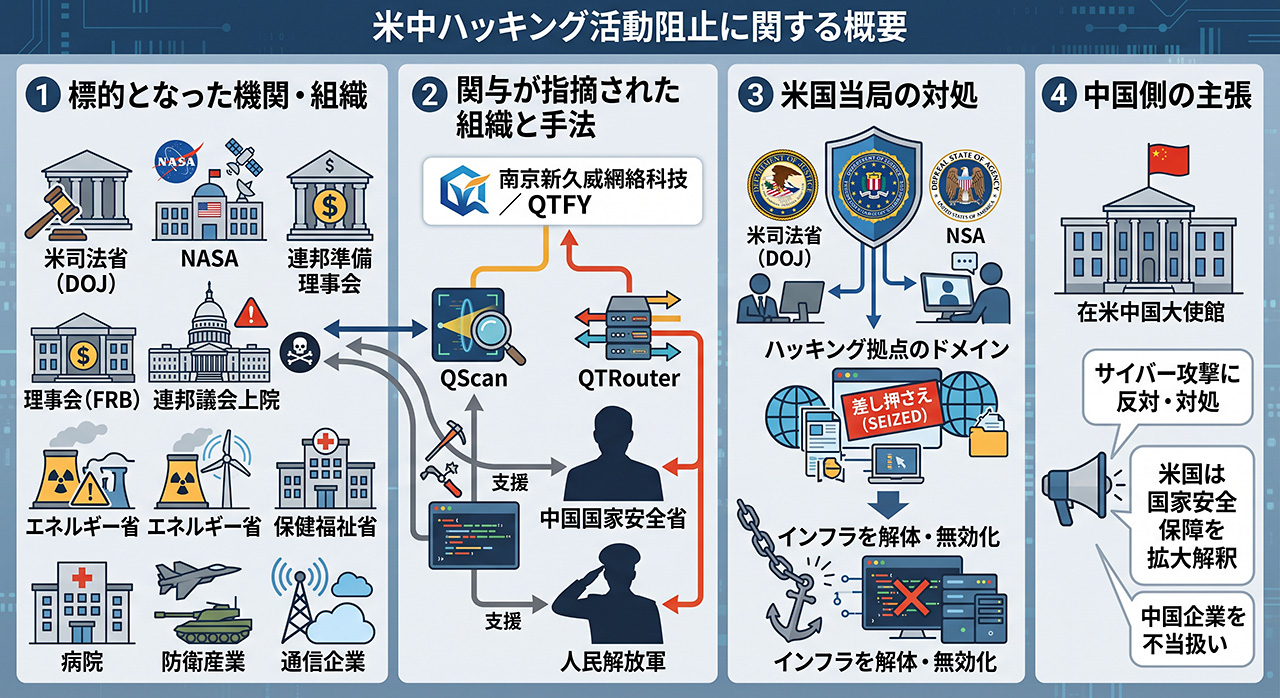
• 標的となった機関・組織:米司法省、航空宇宙局(NASA)、連邦準備理事会(FRB)、連邦議会上院、エネルギー省、保健福祉省などの主要政府機関のほか、病院、防衛産業、通信企業などが標的となった。
• 関与が指摘された組織と手法:中国の民間IT企業(南京新久威網絡科技 / QTFY)が開発したシステム「QScan」や「QTRouter」が使用された。同社は中国国家安全省や人民解放軍にハッキング機能を提供しており、遅くとも2018年から活動を続けていたとされている。
• 米国当局の対処:米司法省やFBI(連邦捜査局)、NSA(国家安全保障局)などが連携して追跡調査を行い、ハッキング拠点のドメインを押収・差し押さえることで、マルウェア(悪意のあるプログラム)のインフラを解体・無効化した。
• 中国側の主張 :在米中国大使館は、いかなるサイバー攻撃にも反対・対処しているとし、米国が国家安全保障の概念を拡大解釈して中国企業を不当に扱っていると反論している。
ハッキングの手口とは

ハッキングの手口は、システムの技術的な隙を突く「技術的攻撃」と、人間の不注意や心理的スキを突く「心理的攻撃(ソーシャルエンジニアリング)」に大きく分かれる。
人間の心理や行動の隙を狙う手口
• フィッシング詐欺:実在の企業や行政機関を装った電子メールや偽Webサイトへ誘導し、ログインIDやパスワード、クレジットカード情報を盗み出す。
• ビジネスメール詐欺(BEC):取引先や経営幹部になりすまして担当者を騙し、不正な送金指示や機密情報の送信を実行させる。
システムやネットワークの脆弱性を狙う手口
• 脆弱性(バグ)攻撃: OSやソフトウェアの更新漏れなどの欠陥を突いて不正に侵入する。修正プログラムが提供される前を狙う「ゼロデイ攻撃」も含まれる。
• ネットワーク機器・IoTの乗っ取り:初期設定のパスワードのまま放置されたルーターや通信機器の不備を突き、攻撃の踏み台として悪用する。
• パスワード攻撃:膨大な組み合わせを試す「ブルートフォース(総当たり)攻撃」や、他から流出したパスワードを使い回す「パスワードスプレー攻撃」で不正ログインを試みる。
マルウェア(有害プログラム)による攻撃
• ランサムウェア:システムに侵入して内部データを暗号化し、復元と引き換えに身代金を要求する。データを暴露すると脅す「二重脅迫」も増えている。
• サプライチェーン攻撃:セキュリティの堅固な大企業へ直接侵入するのではなく、セキュリティが相対的に甘い子会社や業務委託先を経由して侵入する。
Webサイトやサービスの停止・不正操作を狙う手口
• DDoS攻撃:多数の端末からターゲットのサーバーへ一斉に処理負荷をかけ、サービスを停止・障害に追い込む。
• SQLインジェクション:Webサイトの入力フォームなどに悪意のある命令を打ち込み、背後のデータベースから顧客情報などを不正に引き出す。
以前から公然の秘密だった中国のサイバー攻撃は、これで公に晒された事になる。では、米国は中国に対してサイバー攻撃をやっていないか、と言えば、それはあり得ない。
まあ、お互い様という事か。
では、お花畑の日本はどうなのだろうか?