良品計画は数年前から「ベンダー丸投げ」からの脱却を掲げ、AWSなどのクラウド活用やEC・アプリの内製化を積極的に推進してきた。実際にIT部門を統括する経営陣も、外部から招聘された高度な専門人材で固められていた。
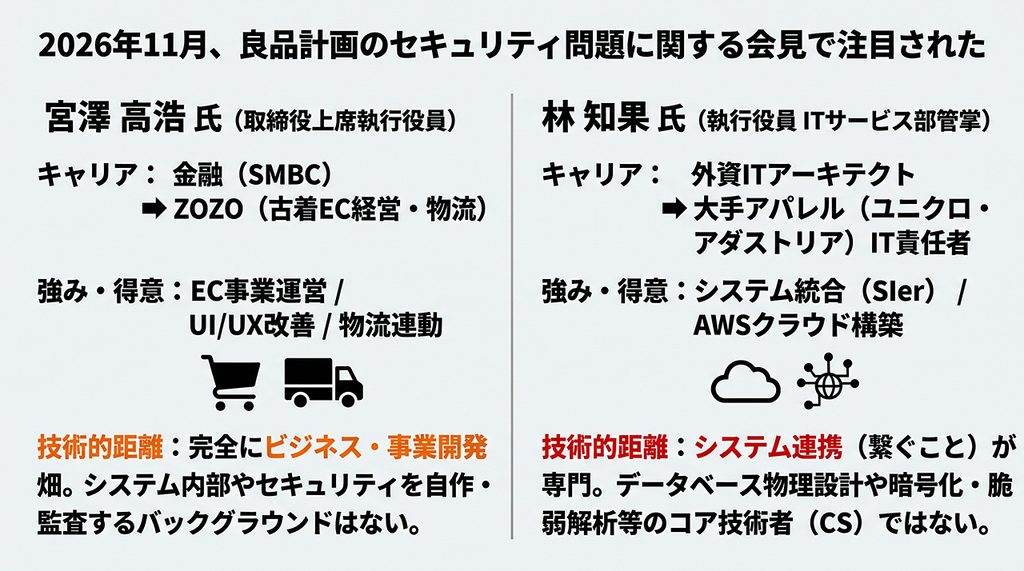
• 宮澤 高浩 氏(取締役上席執行役員 ECデジタルサービス部・ITサービス部 管掌)
ZOZOUSED代表取締役社長やZOZO執行役員などを歴任したEC・デジタル領域のトップ人材(2022年入社)。
• 林 知果 氏(執行役員 ITサービス部 管掌)
外資系IT企業で19年間ITアーキテクトを務めた後、大手SPA(ユニクロ等)のEC部長としてマイクロサービス化を推進し、アダストリアのDX戦略部長を経て良品計画に参画した技術畑のエキスパート。
• しかし、両氏のキャリアの軸足は「計算機科学(コンピュータサイエンス)や情報工学の深い基礎技術」ではなく、「ビジネス側からのEC事業運営」および「既存のクラウドやSaaSを組み合わせて業務に適合させるエンタープライズITマネジメント」にある。
日本の大手小売・アパレル業界のDXで重用されがちなこのタイプの人材構成には、今回のインシデントを招いた構造的弱点と、今後のAI時代に対する明確な限界が存在する。
1. 両氏のキャリアの性質と「技術領域」の境界線
2. なぜこの経歴の布陣が「今回の穴」と「AI時代への不適応」を生むのか
この「ビジネスDX推進派 × エンタープライズ系IT調整役」という組み合わせは、過去の「ベンダー丸投げ時代」からクラウド移行へ舵を切るフェーズまでは機能したが、現在およびこれからの時代においては以下の3点で深刻な限界を抱えている。
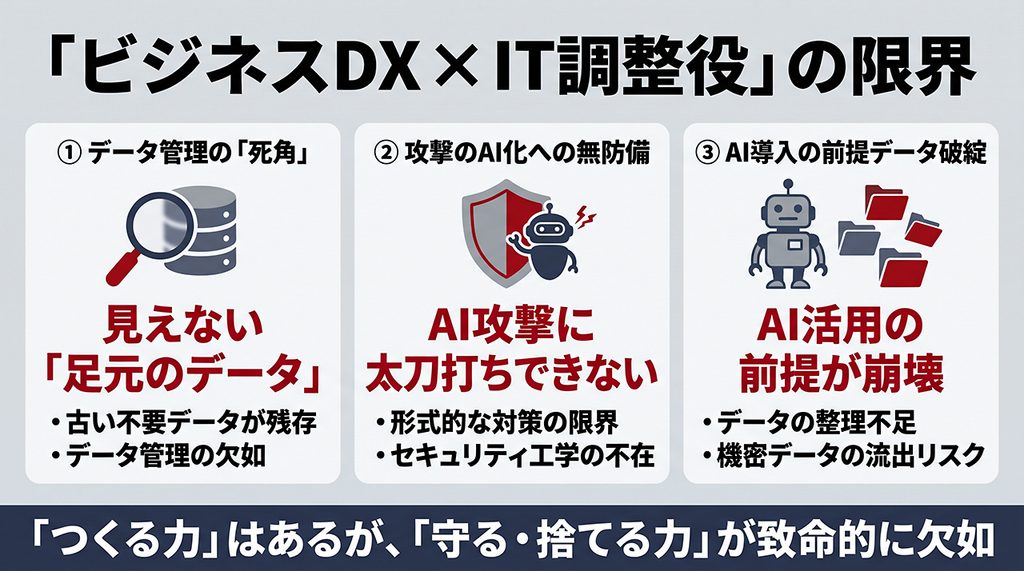
① 「抽象化されたレイヤー」しか見えず、足元のデータ衛生が抜け落ちる
クラウドやSaaSを繋ぎ合わせる発想のITマネジメントは、システムを「ブラックボックスの部品の組み合わせ」として扱いがちだ。
その結果、「裏側のデータベースのどのテーブルに、どのデータ型で、平文のまま古いカラムが残っているか」といった情報工学・データエンジニアリングの基本(低レイヤーの実態把握)が完全に抜け落ちる。今回、2021年以前のカード番号16桁が平文に近い状態で5年間放置されていた事実は、まさにこの「実データの物理的な管理能力の欠如」を象徴している。
② 攻撃側の「AI武装化」に対する防御アーキテクチャの不在
現在のサイバー攻撃は、攻撃者側がAIや高度な自動化ボットを駆使し、システムの微細な設定不備や認証の隙間を24時間体制で機械的に探索・突破してくる。
これに対抗するには、従来のSIer的な「年1回の脆弱性診断」や「標準的なWAFの導入」といった形式的な対策では太刀打ちできない。プロトコルレベルでの異常検知、ゼロトラスト設計、暗号鍵管理といった本物のセキュリティ工学の知見を持つエンジニアリング組織が必要だが、そうした専門人材を評価・育成できるトップが不在だった。
③ AI時代の最大の前提である「データ基盤の整備」ができない
生成AIや自律型AIエージェントを企業の中核業務(需要予測、サプライチェーン最適化、高度な顧客対応など)に組み込む際、成否を分けるのはモデルの選定ではなく「自社データの徹底的なクレンジング・構造化・ガバナンス(権限とセキュリティの厳格な制御)」だ。
• どこにどんな個人情報が眠っているかも把握できていない(データカタログすら機能していない)
• 過去の負の遺産(レガシーDB)を安全に分離・廃棄することもできない
この状態でAI活用を進めれば、「機密データや個人情報をAIに誤って学習・参照させて外部へ漏洩させる」というさらに深刻な事故に直結する。
結論
日本の小売・流通大手の多くは、「ITゼネコン(大手SIer)と会話ができる調整役」や「ECの売上を伸ばしたビジネス経験者」を「ITの専門家」として役員に据える傾向がある。しかし、情報工学の原理原則に根ざした「データ構造・インフラ・セキュリティを自ら設計し、コードとデータの実態を監査できる技術トップ(本来の意味でのCTO/CISO)」を置かない限り、表面的なアプリ刷新はできても、AI時代の技術競争や高度なサイバー脅威には対応できない構造にある。
この状況はGMOとそっくりであり、これらヒルズ族時代の企業が次々とサイバーテロのターゲットになっているのだった。