2026年11月13日未明(日本時間)から発生した「Microsoft 365」の世界規模のシステム障害は、メール基盤であるExchange Onlineを起点に、連携するAI・セキュリティ・業務管理サービス全般へ波及した大規模なインシデント(管理番号:EX1550543 / MO1550821)となっている。
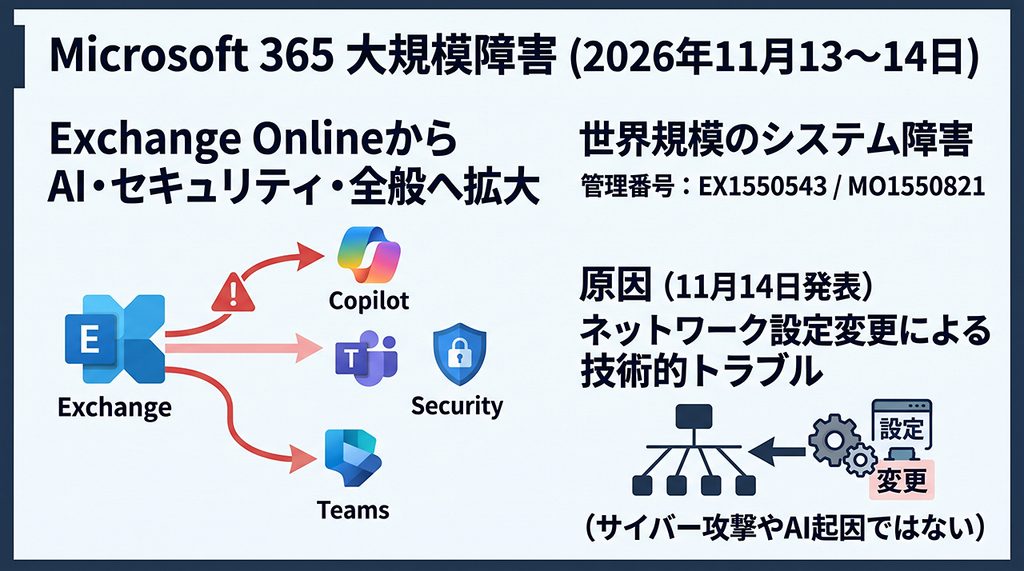
マイクロソフトは11月14日未明(日本時間2時57分)、原因が「過去のネットワーク能力増強作業における潜在的な問題が、直近のネットワーク設定変更を機に表面化したこと」であると発表し、サイバー攻撃やAI起因ではない技術的トラブルであることを明らかにした。
障害の発生メカニズムと長期化の理由
今回の障害は外部からのアクセス急増(DDoS攻撃など)ではなく、クラウド内部の負荷分散とヘルスチェック(自動点検)の連鎖的な機能不全によって拡大・長期化した。
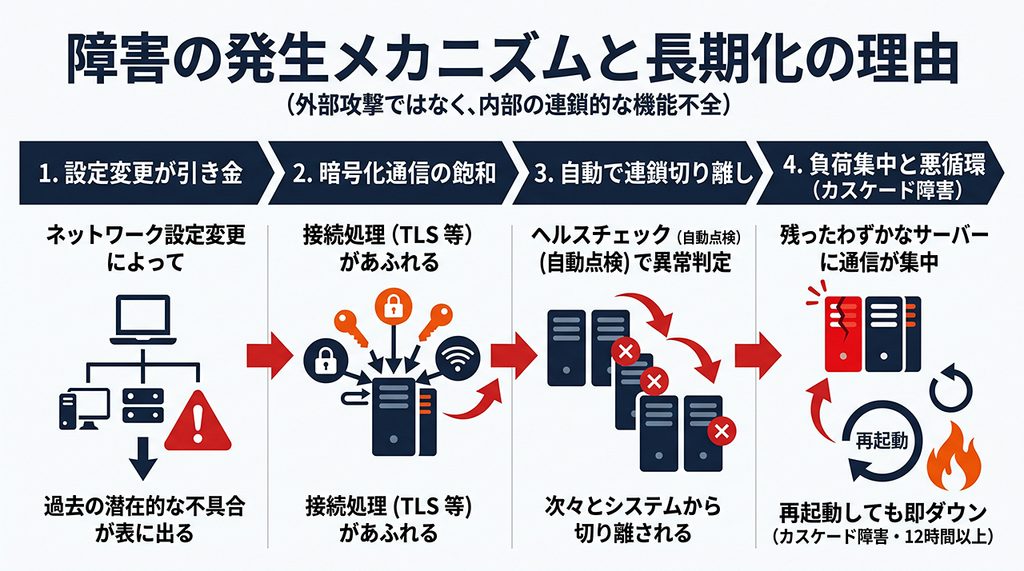
1. 設定変更によるトリガー
直近のネットワーク構成変更により、過去のネットワーク増強作業時に潜んでいた不具合が顕在化。
2. 暗号化通信処理の飽和
サーバー内部で、暗号化された安全な接続(TLS等)を確立する処理があふれ、リクエストに応答できなくなる事象が発生。
3. ヘルスチェックによる連鎖的切り離し
応答が遅れたサーバーが自動点検(ヘルスチェック)で「異常」と判定され、処理の割り当てから次々と自動で切り離された。
4. 残存サーバーへの負荷集中と再停止の悪循環
稼働中のわずかなサーバーに世界中の通信が集中して過負荷でダウンし、再起動して復帰させたサーバーも通信を受けた瞬間に再び応答不能に陥る「カスケード障害(連鎖反応)」が発生したため、復旧までに12時間以上を要した。
サービス別の障害内容
影響は主に「Exchange Online(メール・予定表基盤)と通信・連携する機能」に集中した。
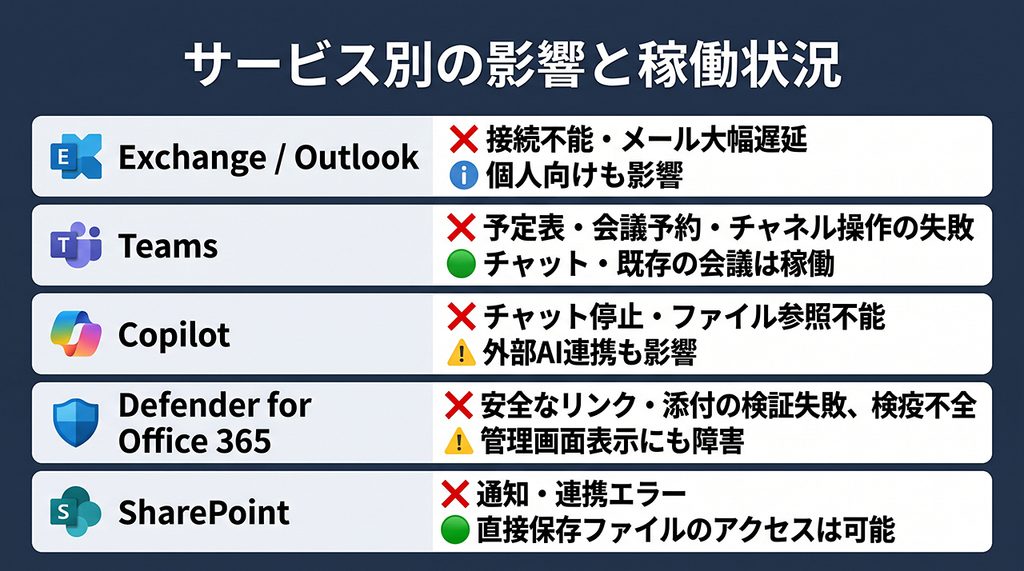
※その他、Microsoft 365管理センターの一部ページ、Planner、To Do、OneDrive、OneNoteなどでも接続不安定やエラーが発生した。
国内外の社会・業務への影響と二次リスク
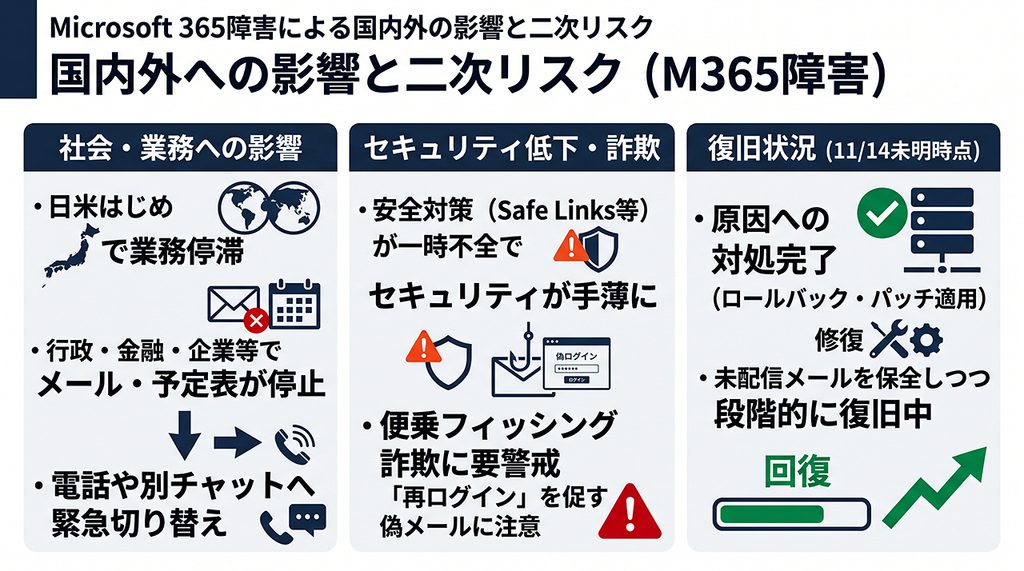
• 国内の行政・金融・企業への波及
日本国内でも13日午前4時過ぎから障害報告が急増した。デジタル庁や金融庁などの中央省庁、地方自治体、金融機関、一般企業でメール送受信やスケジュール確認が停止し、電話や別系統のチャットツール等の代替手段へ切り替える緊急対応が取られた。米国でもピーク時に13万件近い障害報告が上がるなど、グローバルで業務停滞が発生した。
• セキュリティ機能の低下と便乗詐欺リスク
メールのリンクや添付ファイルを検査する「Defender for Office 365(Safe Links等)」が機能不全を起こしたため、保護が手薄になる時間帯が生じた。また、大規模障害の混乱に乗じて「障害復旧のため再ログインしてください」と偽るフィッシング詐欺への警戒が呼びかけられている。
• 現在の復旧状況
マイクロソフトは問題のネットワーク変更のロールバック(切り戻し)とパッチ適用を実施し、14日未明時点で根本原因への対処を完了、未配信メールの保全を行いつつ各地域・ユーザー環境への段階的な復旧を進めている