本項目、こんな長いの読んでられねぇよ、という場合は
→【簡易版】相次ぐサイバー攻撃や情報漏洩 デジタル庁の「セキュリティ統制の甘さ」や「責任のあり方」
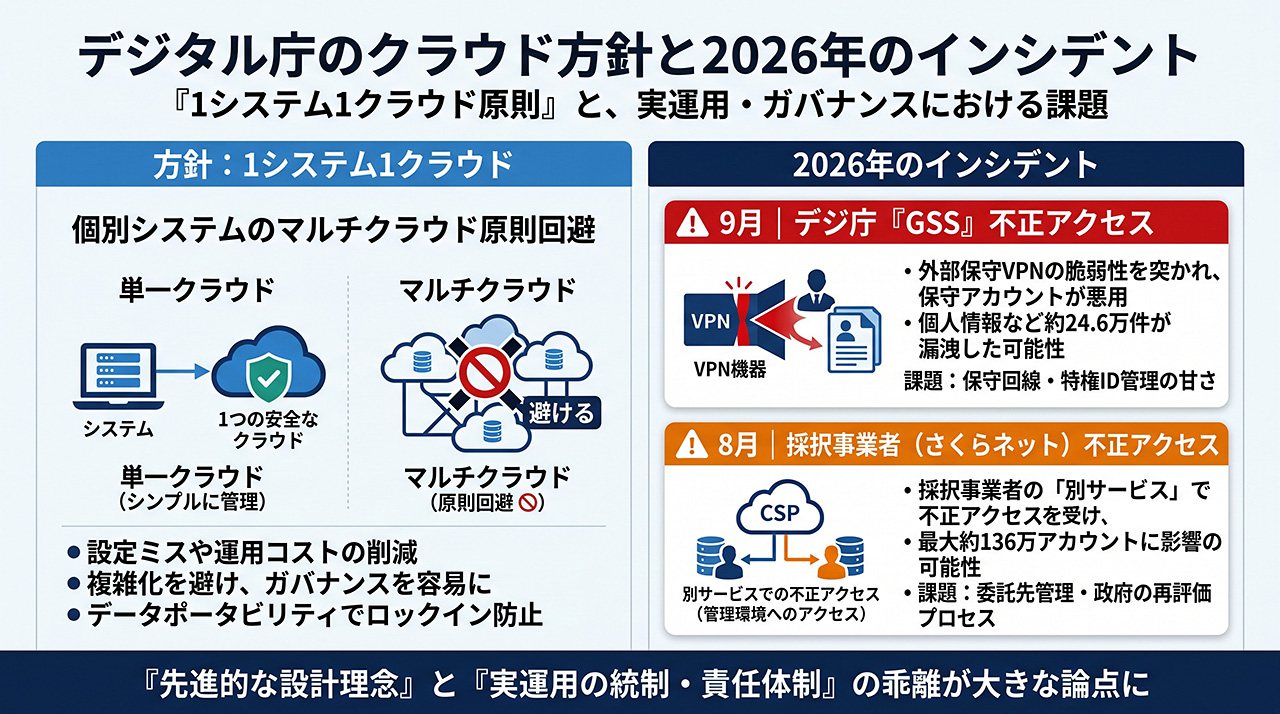
デジタル庁が掲げる「個々の政府システムにおけるマルチクラウドの原則回避(1システム1クラウド原則)」は、本来、システム構成や権限管理の複雑化による設定ミス・運用コスト増を防ぐための合理的なガバナンス方針だった。しかし、2026年8月に発覚したガバメントクラウド採択事業者(さくらインターネット)への不正アクセス事案や、同年9月に公表された政府共通の業務実施環境「ガバメントソリューションサービス(GSS)」からの個人情報約24.6万件の漏洩可能性事案を受け、「先進的な設計理念」と「実運用におけるセキュリティ統制・責任体制」の乖離が大きな議論を呼んでいる。
方針の妥当性と、デジタル庁のセキュリティ統制および責任のあり方をめぐる主な論点は以下の通り。
1. 背景:デジタル庁の方針と2026年の主要インシデント
議論の前提として、デジタル庁が定義したクラウド統制の方針と、2026年にその統制への疑問を生じさせる契機となった事案を整理する。
2. 「方針とセキュリティ統制」に関する3つの論点
① 単一クラウド集中の合理性と「共通基盤・管理経路」の一点突破リスク
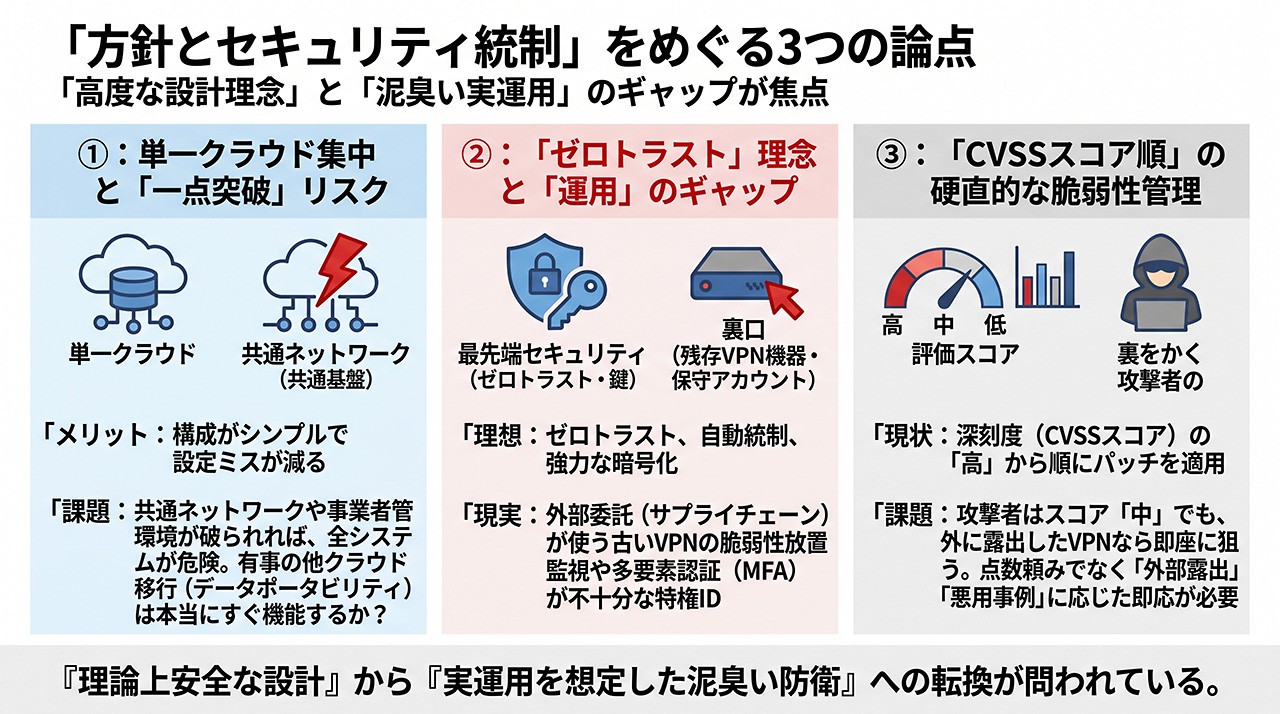
• 方針のメリットと限界:1つのシステムを複数クラウドに分散させない方針自体は、ネットワーク経路やID・アクセス管理(IAM)の複雑化を防ぎ、設定ミスによるセキュリティホールを減らすうえで合理的と評価されている。
• 浮き彫りになった課題:個別システムを単一クラウド上でシンプルに構築しても、デジタル庁が管理する共通ネットワーク基盤や、クラウド事業者側の管理環境(マネジメントプレーン)が突破されれば、影響は広範囲に及ぶ。また、特定のクラウド事業者で重大なインシデントや信頼性の揺らぎが発生した際、デジタル庁が代替策として掲げる「データとプログラムのポータビリティ(時間をかけた他クラウドへの移行)」が、行政サービスを止めずに本当に機能するのかという実効性が問われている。
② 「ゼロトラスト・自動統制」の理念と、保守運用(残存VPN・特権ID)の統制ギャップ
• 境界防御の死角: デジタル庁はGSSにおいて先進的な「ゼロトラストアーキテクチャ」の採用を掲げていたが、実際の侵入経路は、外部からの保守運用に残されていたVPN機器の既知の脆弱性と、そこから窃取・悪用された保守運用担当者のアカウントだった。
• サプライチェーンと特権ID管理の甘さ:ガバメントクラウドでもIaC(コードによるインフラ管理)テンプレートやHSM(ハードウェアセキュリティモジュール)による厳格な暗号鍵管理など「設計面の自動統制」が強調されている。しかし実態としては、外部委託先を含めた保守回線の棚卸しや、強い権限を持つ保守アカウントの監視・多要素認証(MFA)やアクセス制限の徹底といった「泥臭い運用統制」に抜け穴があったことが批判の的となっている。
③ CVSS(深刻度スコア)順の硬直的な脆弱性管理の限界
• 「中」評価の脆弱性からの侵害: GSS事案で悪用されたVPN機器の脆弱性は、当初の共通脆弱性評価システム(CVSS)で深刻度「中(Medium)」と評価されていたため、デジタル庁が「緊急度の高い他の脆弱性から順に対処していた最中」に悪用された。
• 脅威動向とのズレ:インターネットに直接露出しているVPN等のエッジ機器は、スコアの高低にかかわらず公開直後から攻撃者に狙われるのが常態化している。表面的なスコア順にパッチを当てる従来の運用基準そのものが甘く、「外部露出の有無」や「悪用観測の事実」に基づく即応体制が欠けていた点が指摘されている。
3. 「責任のあり方」に関する3つの論点
① 共同責任モデルにおける「責任分界点」の曖昧さと現場の負担
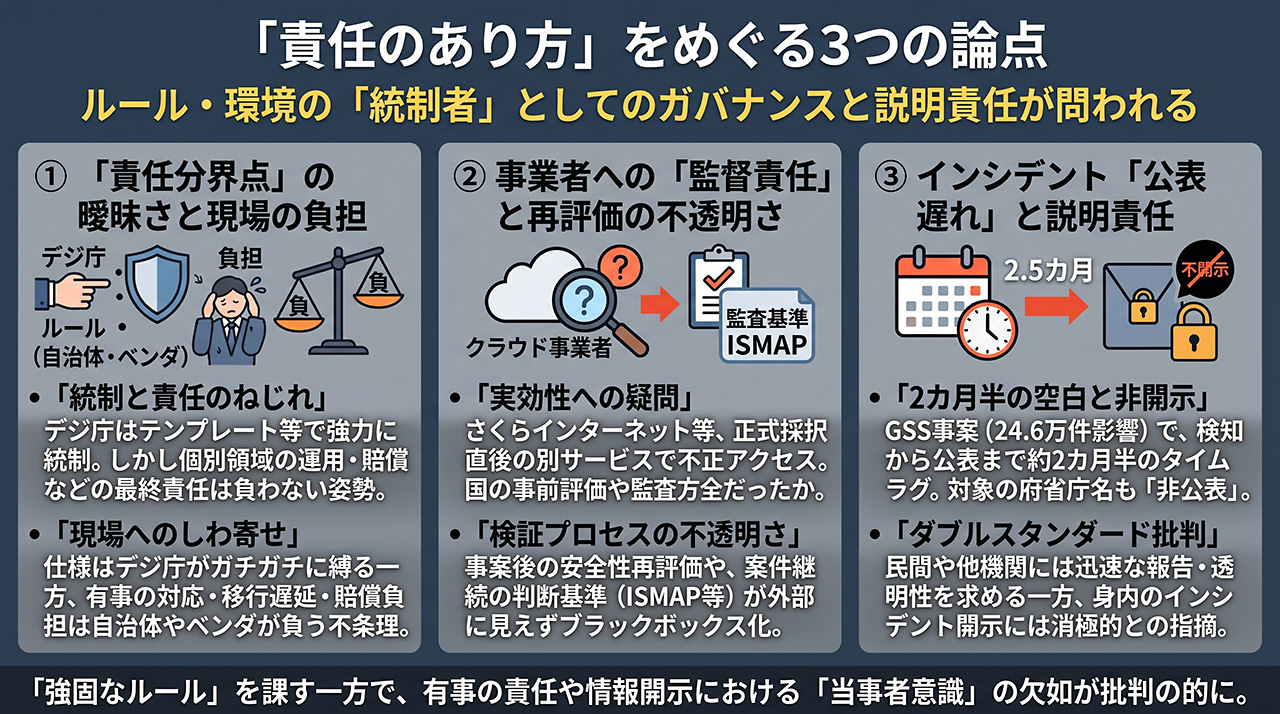
• 統制と責任のねじれ:ガバメントクラウドでは、デジタル庁(共通基盤・テンプレートの提供)、クラウド事業者(CSP)、利用機関(各府省庁・自治体)、運用管理補助者(ベンダ)の間でセキュリティ責任を分担する「共同責任モデル」をとっている。
• 現場からの批判:デジタル庁は「環境の独立性」を重視し、利用機関の個別領域には原則アクセスしない(責任を持たない)立場をとる一方で、デジタル庁が配布するセキュリティテンプレートの制約が極めて強く、一般的なベストプラクティスが適用しにくいという課題がある。「アーキテクチャやテンプレートはデジタル庁が強く縛るのに、移行遅延やインシデント発生時の運用・賠償責任は利用機関(自治体等)やベンダが負う」という責任分界のアンバランスさが議論されている。
② 採択事業者・委託先に対する「監督責任」と再評価の不透明性
• 調達・監督官庁としての説明責任:国産初のガバメントクラウドとして305項目の技術要件達成が確認された直後のさくらインターネットで不正アクセス事案が起きた際、直接の被害は別サービス(レンタルサーバ等)であったものの、認証情報や管理環境の統制に課題が見つかった。
• 監査プロセスの可視性:こうしたインシデントに際し、デジタル庁やISMAP(政府情報システムのためのセキュリティ評価制度)が「どの範囲まで安全性を再確認し、どのような基準で政府案件(政府AI基盤など)の継続を判断したのか」という検証プロセスが国民や利用自治体から見えにくく、CSPや委託先に対する監督責任のあり方が問われている。
③ インシデント発生時の「公表の遅れ」とアカウンタビリティ(説明責任)
• 検知から公表まで約2カ月半の空白:GSS事案では、2026年6月25日に大量ファイルアクセスを検知し、7月9日にVPN経由の不正アクセスと判明していたにもかかわらず、国民への公表は9月11日まで約2カ月半見送られた。また、漏洩の可能性がある府省庁の名称も「政府全体の中身や調査能力の手の内を明かすことになる」として非公表とされた。
• 司令塔としての信頼性:デジタル庁は「調査完了を待って正確に公表する方針だった」として対応の正当性を主張しているが、民間企業や自治体に対しては迅速なインシデント報告と透明性を求める立場でありながら、自らの組織が被災した際の情報開示が後ろ向きであるとして、行政のデジタル化を担う司令塔としてのアカウンタビリティ(説明責任)が厳しく追及されている。