A2B攻撃(App-to-Backend Attack)とは、Google Play等で一般公開されているスマートフォンアプリ(主にAndroidアプリ)を解析し、通信先のバックエンドサーバやAPIの仕様を判明させた上で、サーバ側に存在する脆弱性をピンポイントで突くサイバー攻撃手法だ。
2026年10月13日に、情報通信研究機構(NICT)の脅威情報分析チーム「LETTICE」および総務省が、国内で相次ぐ情報漏えい事案の分析結果を踏まえて命名・注意喚起を行った。
🔷A2B攻撃の仕組みと特徴
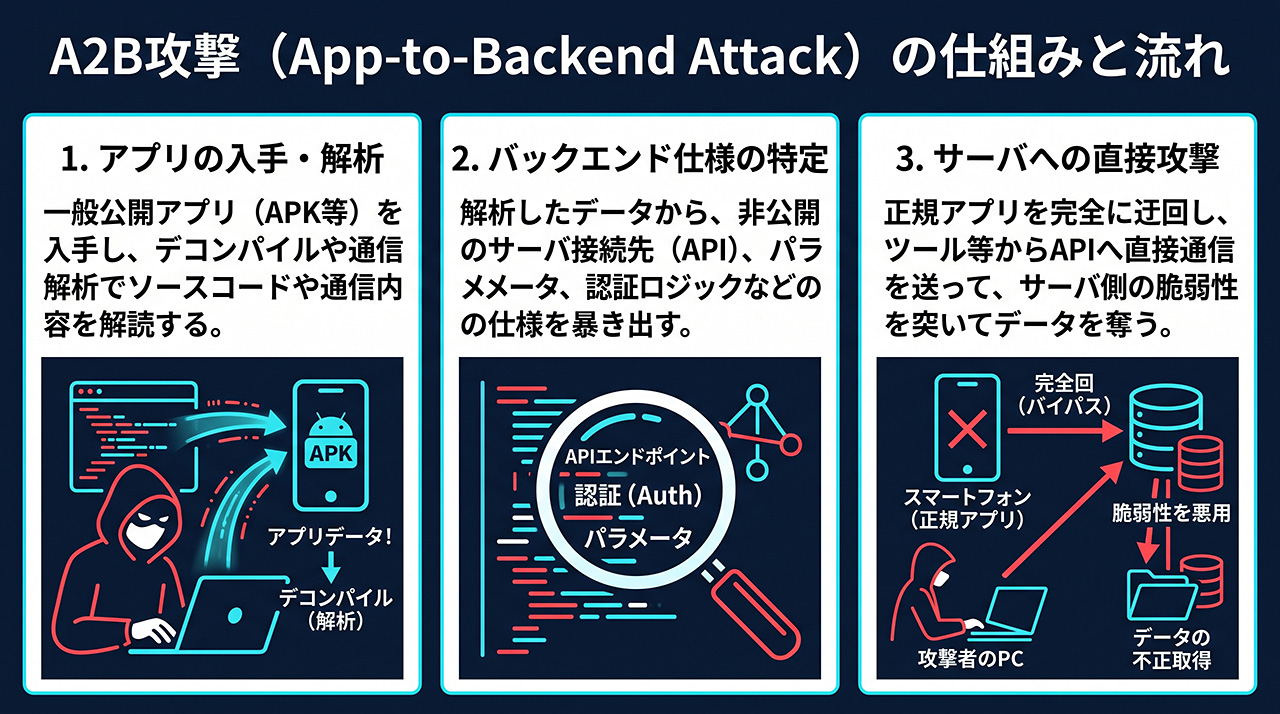
1.アプリの入手・リバースエンジニアリング
攻撃者は一般公開されているアプリ(APKファイル等)を入手し、デコンパイラ等のツールや通信ログの解析(プロキシ観察等)を用いてソースコードや通信内容を解読する。
2.バックエンド仕様の特定
アプリ内部の記述から、本来外部に非公開の想定だったバックエンドサーバの接続先(APIエンドポイント)、パラメータ構造、認証・認可のロジックなどを割り出す。
3.サーバへの直接リクエストと攻撃
正規のアプリ画面や制限を経由せず、ツール等からバックエンドAPIへ直接リクエストを送信し、サーバ側の脆弱性を探索・悪用してデータを不正取得する。
🔷主な特徴と背景
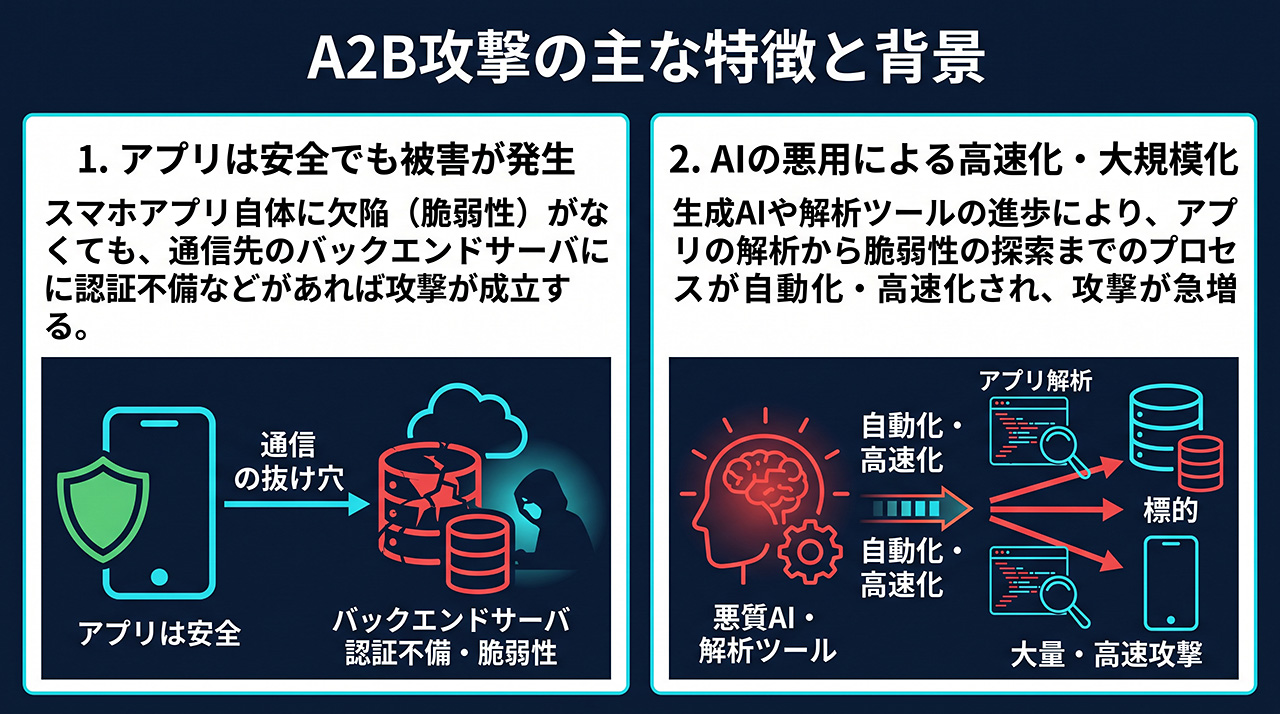
1.「アプリは安全」でも被害が発生する
スマホアプリ自体に欠陥(脆弱性)がなくても、通信先のバックエンドサーバに認証・認可の不備などがあれば攻撃が成立する。
2.AIの悪用による高速化・大規模化
生成AIや解析ツールの進歩により、アプリの逆コンパイルからAPI仕様の抽出、脆弱性の探索までのプロセスが大幅に効率化され、攻撃対象が急増している。
🔷既に出ている被害と影響状況

1. 国内企業・サービスでの大量個人情報漏えい
NICTおよび総務省の公表によると、国内の事業者や各種サービスにおいて発生した大規模な不正アクセスや個人情報流出事案の原因の1つとして、このA2B攻撃が確認されている。
配送追跡サービスや各種EC・Webサービスなどを標的とし、会員の氏名・住所・連絡先・利用履歴といった個人情報が第三者に不正閲覧・奪取される被害が生じている。
2. 主に悪用された脆弱性
NICTの詳細資料等では、バックエンド側で特に狙われた不備として以下が挙げられている。
・認可不備(BOLA / IDOR):会員IDやパラメータを書き換えることで、他の利用者の個人情報や非公開データにアクセスできてしまう不備。
・サーバサイドリクエストフォージェリ(SSRF):APIを介してサーバ内部のネットワークやクラウドのメタデータへアクセスさせられる不備。
・インジェクション攻撃(SQLインジェクション等):データベースへの不正クエリ実行によるデータ全件取得。
・リモートコード実行(RCE):サーバ上で任意のコマンドを実行し、システム全体を奪取される不備。
・クラウド・アクセス制御の設定ミス:非公開と想定していたデータベースやAPIエンドポイントが認証なしでアクセス可能な状態になっていたケース。
🔷防衛側の前提転換

スマホアプリに含まれる通信先URLやパラメータは、どれだけ難読化してもクライアント側にある以上隠し通すことは不可能だ。「APIの存在を隠すこと(難読化)」を対策とするのではなく、「API仕様が攻撃者に完全に知られても安全なように、サーバ側で厳格な認証・認可と入力値検証を行うこと」が根本的な対策となる。