台湾のサイバーセキュリティ企業「TeamT5」の調査報告によると、中国政府系のハッカー組織が生成AI(人工知能)を攻撃プロセスに組み込んだことで、攻撃の効率化と低コスト化が進み、サイバー攻撃の件数が従来の2倍以上に急増していることが明らかになった。
主な調査成果と悪用の実態は以下の通り。
🔷攻撃倍増の主な背景
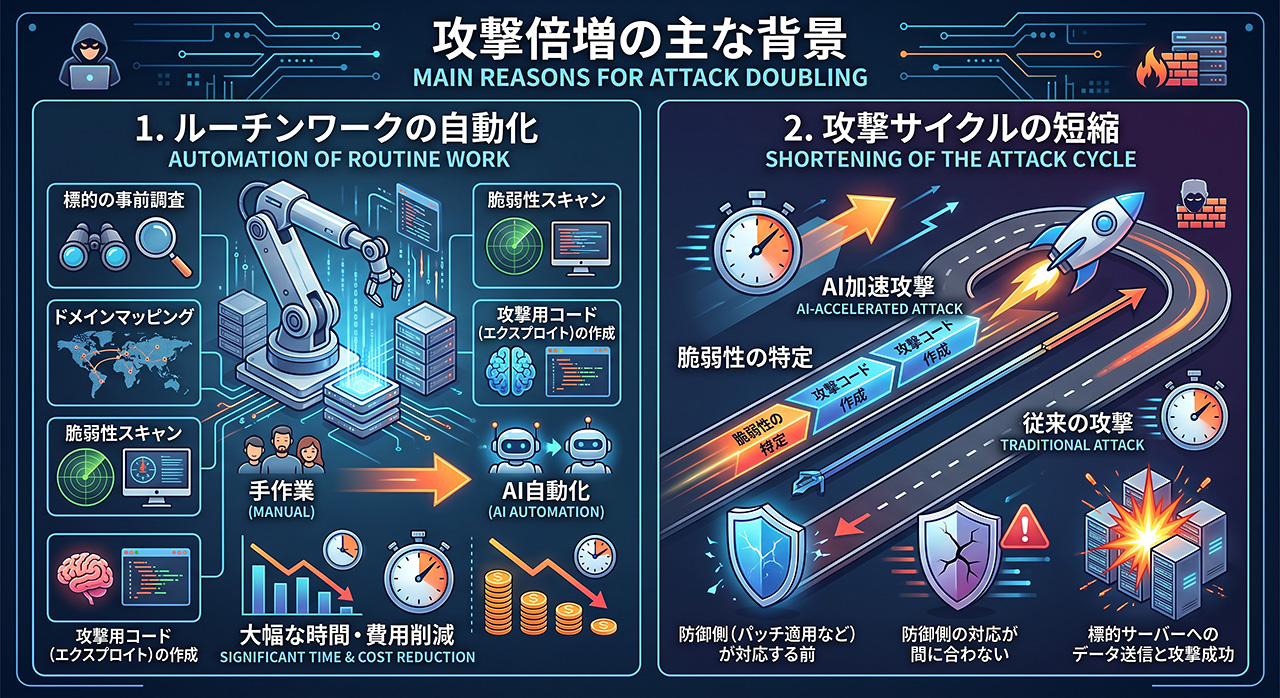
• ルーチンワークの自動化:従来手作業で行っていた標的の事前調査、ドメインマッピング、脆弱性スキャン、攻撃用コード(エクスプロイト)の作成などにAIを活用することで、1件あたりの時間と費用を大幅に削減している。
• 攻撃サイクルの短縮:脆弱性の特定から実際の攻撃コード作成までのタイムラグが圧縮され、防御側(パッチ適用など)が対応する前に高速で攻撃を展開できるようになっている。
🔷悪用されるAIツールと選定理由
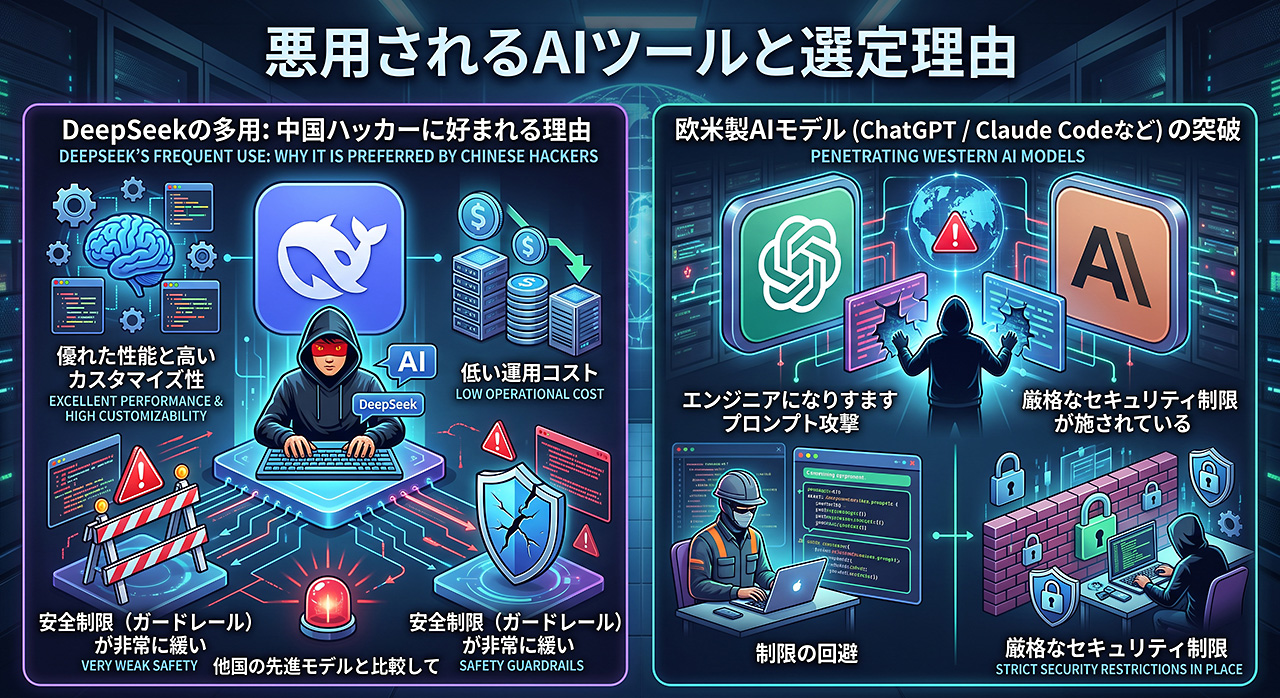
• DeepSeekの多用:中国のハッカー組織間で最も好んで利用されている。他国・他社の先進モデルと比較して性能とカスタマイズ性に優れ、運用コストが低い点に加え、サイバー攻撃を防ぐガードレール(安全制限)が非常に緩いことが主な理由と分析されている。
• 欧米製AIモデル(ChatGPT / Claude Codeなど)の突破:厳格なセキュリティ制限が施されている欧米製ツールに対しても、エンジニアになりすますプロンプト攻撃や制限の回避(ジェイルブレイク)を試みることで、特定の攻撃プロセスに悪用している。
🔷具体的に確認された悪用事例
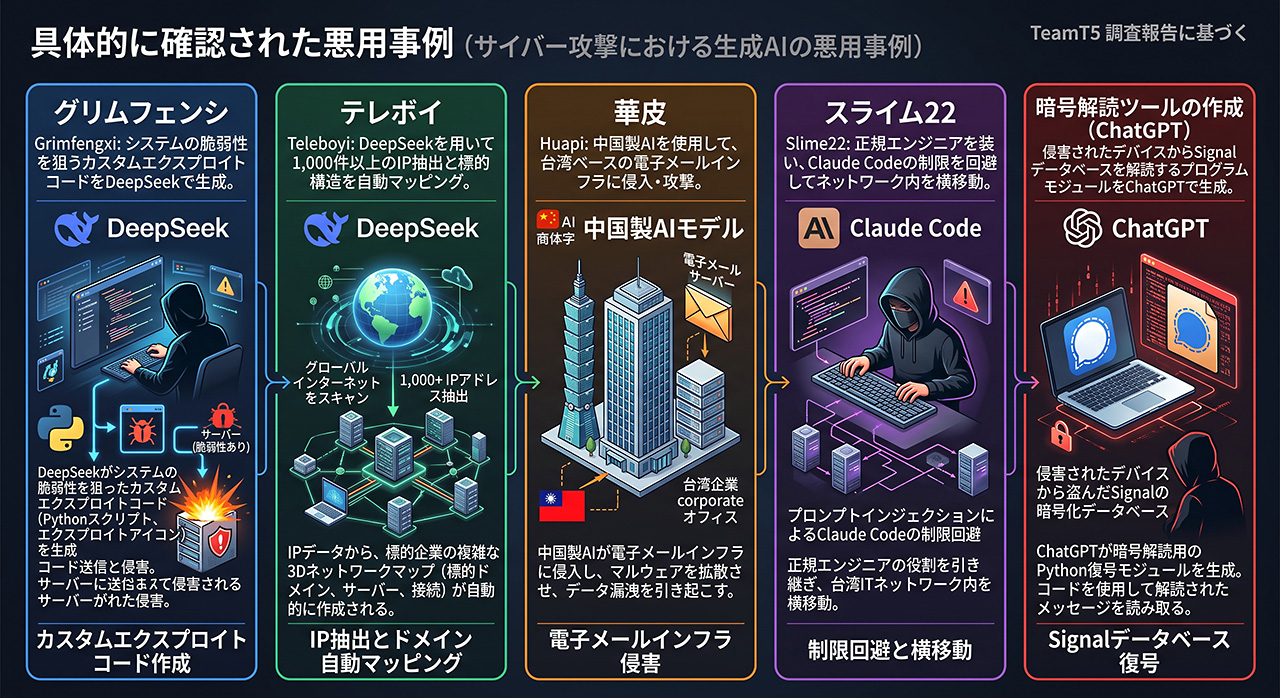
• Grimfengxi:DeepSeekを使用して、システムの脆弱性を突くカスタムエクスプロイトコードを作成。
• Teleboy:DeepSeekを活用してインターネット上から1,000件以上のIPアドレスを抽出し、標的企業のドメイン構造を自動マッピング。
• Huapi:中国製AIを用いて台湾企業の電子メールインフラへ侵入・攻撃を展開。
• Slime22:正規のネットワークエンジニアを装いAnthropicの「Claude Code」の制限を回避し、台湾のIT企業ネットワーク内で横移動(ラテラルムーブメント)を実行。
• 暗号解読ツールの作成(ChatGPT):侵入先の端末から奪取した「Signal」メッセージのローカルデータベースを解読するため、ChatGPTにプログラムモジュールを作成させた事例も確認。
現在のところ、AIが完全に自律して攻撃を完結させているわけではなく、ハッカーが手動の指示・ツールと連携させて補佐的に用いている段階だが、攻撃の規模・スピードともにこれまでにない脅威となっていると警告されている。
