2026年10月末から11月にかけて発覚し、11月12日に良品計画の清水智社長らが記者会見を開いて謝罪した大規模な個人情報・クレジットカード情報流出問題の概要と構造は以下の通り。
当初(10月30日)の発表では「カード情報は含まれない」とされていたが、その後の調査で本来削除・非保持化すべきクレジットカード番号(16桁すべて)がマスキングや暗号化もされずにシステム上に残存していたことが判明した。
1. 「クレカ全桁」約109万件の流出詳細
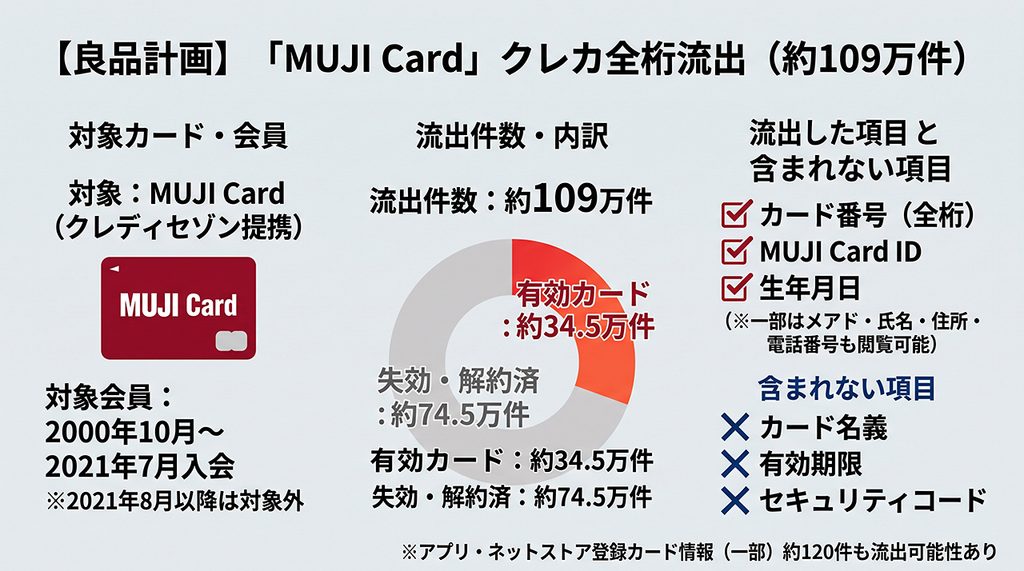
※このほか、MUJIアプリやネットストアに登録していたカード情報(先頭6桁+下2桁とカード名義)約120件にも流出の可能性がある。
2.なぜ「削除すべき全桁の番号」が残っていたのか?(原因と問題点)

• 過去の仕様変更に伴う削除漏れ(運用不備)
2021年7月まで、良品計画はMUJI Card会員向けの独自ポイント付与(顧客識別)のために、クレディセゾンから連携されたカード番号をシステムに保持していた。2021年8月にシステムを切り替えて番号連携を終了した際、古いデータを削除すべきところを運用上の不備により消去せず放置していた。
• マスキング・暗号化の未実施と割賦販売法への抵触懸念
残存していたカード番号はマスキング(一部伏せ字処理)や暗号化が施されていなかった。2018年施行の改正割賦販売法では加盟店に対し「カード情報の非保持化」または国際基準「PCI DSS」準拠を義務付けており、記者会見では法令違反に当たる可能性についても追及された(同社は「抵触していたか否かは確認中」と回答)。
3. 一連の不正アクセス全体の経過(3段階の被害拡大)
今回の事案は単一の攻撃ではなく、複数の異なる手法の攻撃が重なったことで被害が拡大している。
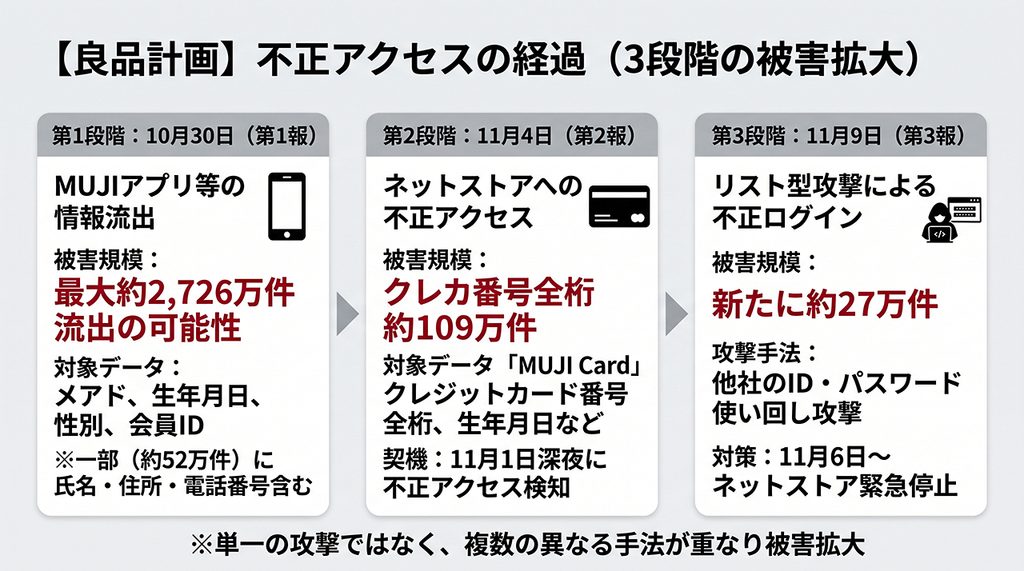
① 10月30日(第1報):「MUJIアプリ」等の会員情報流出
メールアドレス、生年月日、性別、会員IDなどが最大約2,726万件(退会者含む)流出の可能性(うち約52万件は氏名・住所・電話番号も含有)。
② 11月4日(第2報):ネットストアへの不正アクセスと「MUJI Card」109万件
11月1日深夜にネットストアへの不正アクセスを検知。調査の結果、上述のMUJI Card番号全桁(約109万件)の流出可能性が判明。
③ 11月9日(第3報):「リスト型攻撃」による不正ログイン
11月6日からネットストアを緊急停止。外部から入手された他社サービスのID・パスワードを使い回す「リスト型攻撃」により、新たに約27万件のアカウントに不正ログイン(閲覧)された可能性が判明。
4. 利用者への補償・推奨される対策
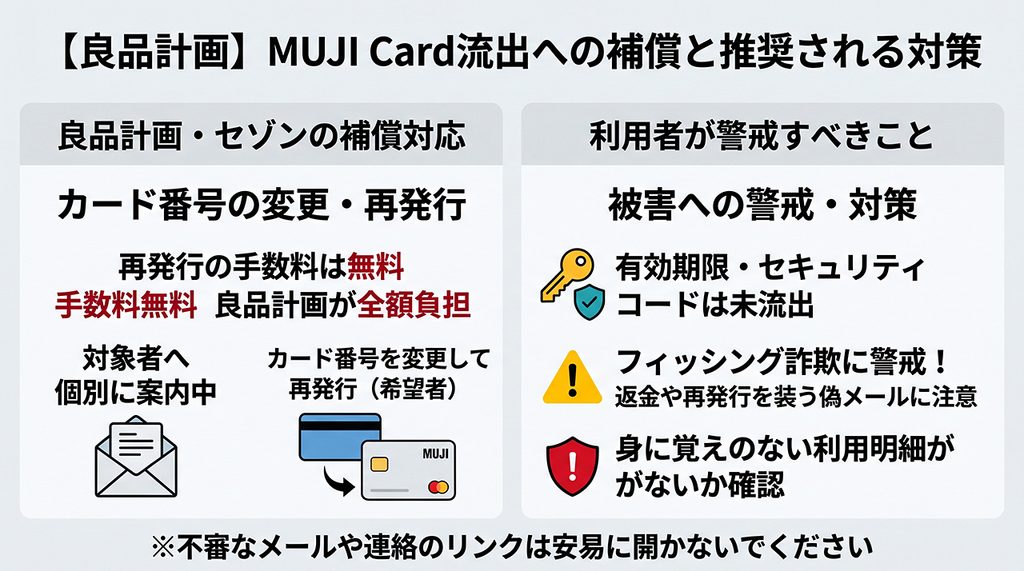
• カード再発行手数料の全額負担
対象となったMUJI Cardの会員に対し、クレディセゾンおよび良品計画から個別に案内が行われており、希望者には手数料無料(良品計画が全額負担)でカード番号を変更した再発行に対応している。
• 有効期限・セキュリティコードは未流出だが警戒は必要
今回、有効期限やセキュリティコードは流出範囲に含まれていないが、カード番号全桁と生年月日・住所等の組み合わせが悪用されたり、今回の事件に便乗したフィッシング詐欺メール(返金手続きやカード再発行を装う偽案内)が急増したりするリスクがある。
• 確認すべきこと
2021年7月以前にMUJI Cardを作った心当たりがある場合(解約済み・休眠カード含む)は、クレディセゾンからの案内や利用明細を確認し、公式窓口以外からのメール内リンクは踏まないよう注意が必要だ。また、無印良品ネットストアと他サイトでパスワードを使い回している場合は変更が推奨される。