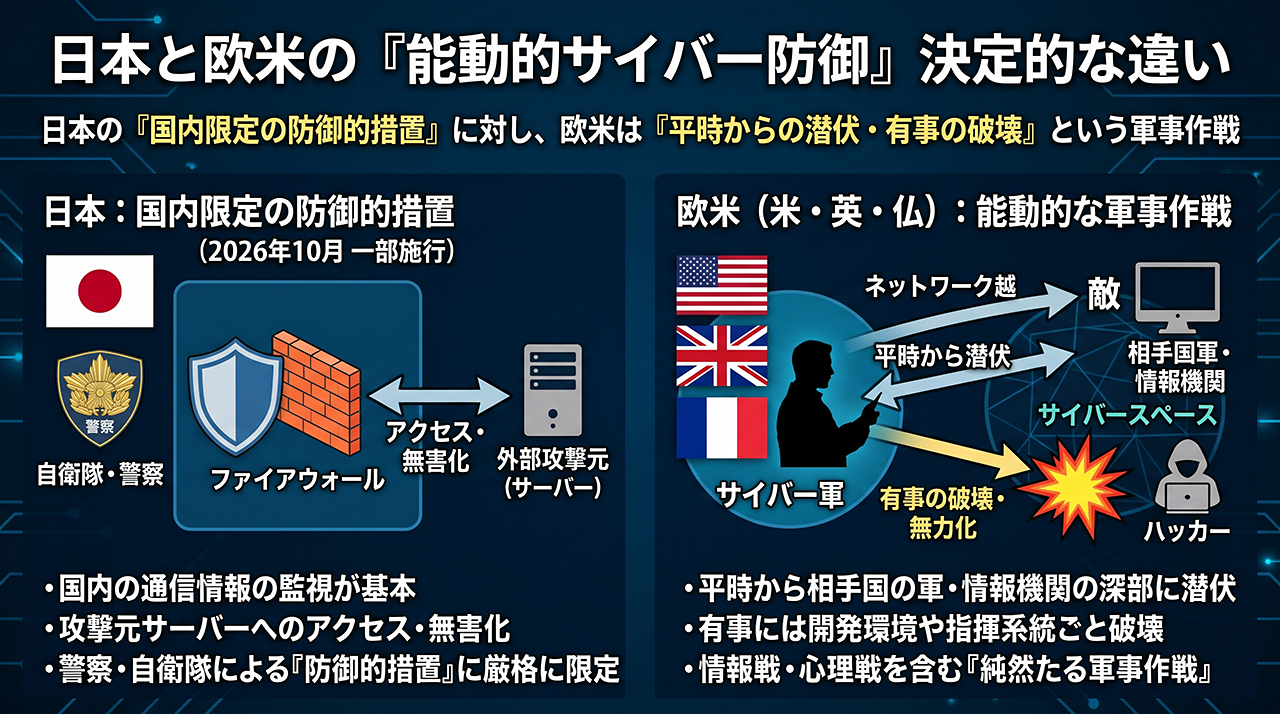
欧米諸国(主に米・英・仏)が水面下で展開する「能動的サイバー反撃(Active Cyber Countermeasures / Offensive Cyber Operations)」は、自国のネットワーク内で攻撃を待ち受ける従来の「受動的防御」とは根本的に異なり、「攻撃者のインフラ(C2サーバーや中継基地)や実行部隊の端末へ直接侵入し、攻撃能力そのものを物理的・論理的に破壊・無力化する」という実力行使だ。

米サイバー軍(USCYBERCOM)の「前方防衛(Defend Forward)」や「持続的関与(Persistent Engagement)」、フランス軍事省の「攻撃的サイバー作戦ドクトリン(LIO)」、英国の「国家サイバー部隊(NCF)」が実際に行っている具体的な技術・戦術手法は、以下の5つのレイヤーで構成されている。
1. C2(指令・制御)インフラの乗っ取りと「シンクホール化・無力化」
攻撃者(今回のIRGC傘下「シャヒード・カーヴェ」など)は、本国の拠点を隠すため、第三国のVPS(仮想専用サーバー)やハッキングしたルーターを多段の中継ノード(プロキシ)として悪用する。欧米のサイバー部隊は、この中間インフラと本国の指令サーバー(C2)へ逆侵入(ハックバック)を行う。

① BGPハイジャックとシンクホール化
通信事業者のルーティング情報(BGP)やDNSを操作し、攻撃者が放ったマルウェアや遠隔操作コマンドの通信経路を、欧米軍の管理下にあるダミーサーバー(シンクホール)へ強制的に誘導して無効化する。
② 設定ファイルの書き換えと自己消去命令
攻撃者のC2サーバーの管理者権限を奪取し、すでに欧州の設備(冷蔵庫や発電所)に植え付けられたバックドアに対して「アンインストール(自己消去)命令」を一斉送信させた上で、C2サーバー自体のOSや暗号鍵を破壊(ブリック化)する。
2. 攻撃者自身の開発環境・武器庫に対する「ワイパー(データ消去)攻撃」

① 深部への潜入プロセス
中継サーバーを潰すだけでは攻撃者は数日で別のサーバーを借りて復活するため、欧米の部隊はC2サーバーを踏み台にして、さらに奥にある「攻撃者の手元にある業務用端末・ソースコード管理サーバー」まで遡って侵入する。
② 攻撃ツールの破壊
攻撃部隊が保有するゼロデイ脆弱性のリスト、カスタムマルウェアのソースコード、標的リスト(FOFA等で収集したOT機器のIPリストなど)のデータベースを、復元不可能な形で暗号化または完全消去(ワイプ)する。実際に米サイバー軍は、イラン革命防衛隊の情報データベースや作戦調整システムに対してこの手法を実行し、作戦能力を数ヶ月単位で麻痺させた実績がある。
3. 「認知戦・心理戦(Cognitive Warfare)」と情報攪乱(スプーフィング)
物理的なサーバー破壊以上に効果を発揮するのが、攻撃部隊の組織内部に疑心暗鬼を生じさせ、指揮系統を麻痺させる手法だ。
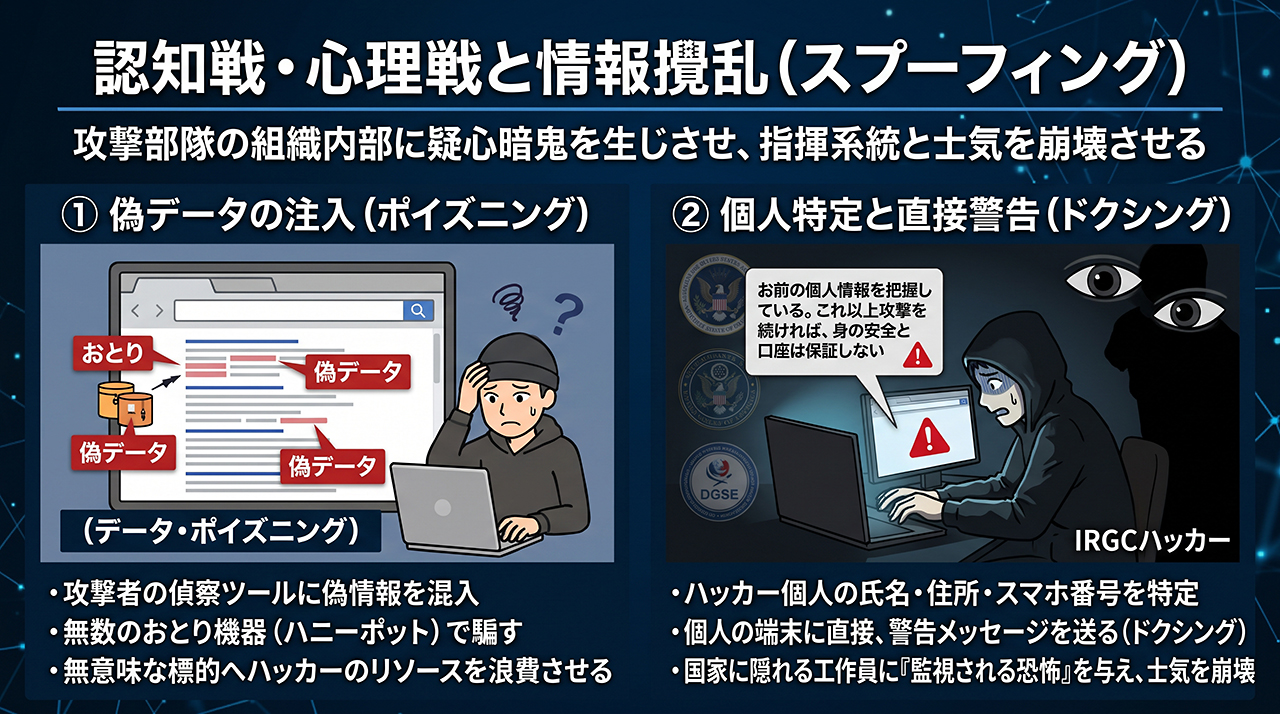
① 偽データの注入(データ・ポイズニング)
攻撃者が使用している偵察ツール(今回の事案で悪用されたFOFAの検索結果やスキャンデータ)に偽の脆弱性情報や無数の「おとり機器(ハニーポット)」の情報を混入させ、攻撃者のリソースを無意味な標的へ浪費させる。
② 個人特定と直接警告(ドクシング・威嚇)
これが最も強力な抑止手段の一つで、欧米の情報機関(NSA、GCHQ、仏DGSEなど)は、画面の向こうにいるIRGCハッカー個人の氏名、自宅住所、家族構成、使用しているスマートフォンの番号を特定する。その上で、ハッカー個人のスマホや業務用PCの画面に直接「お前がシャヒード・カーヴェの〇〇であることは把握している。これ以上キーボードを叩けば、お前の口座と身の安全は保証しない」というペルシャ語の警告メッセージを送りつける。 国家の匿名性に隠れているつもりだった工作員に「個人として監視されている恐怖」を与えることで、現場の士気を崩壊させる。
4. サプライチェーンおよび金融・通信経路の遮断
2026年2月末に米・イスラエルが実施した対イラン大規模作戦「Operation Epic Fury」でも見られたように、現在のイランのサイバー部隊は国内の物理通信網が打撃を受けたため、国外の商用クラウドや衛星通信(Starlink等の不正利用)、暗号資産(仮想通貨)を用いたサーバー契約に依存している。
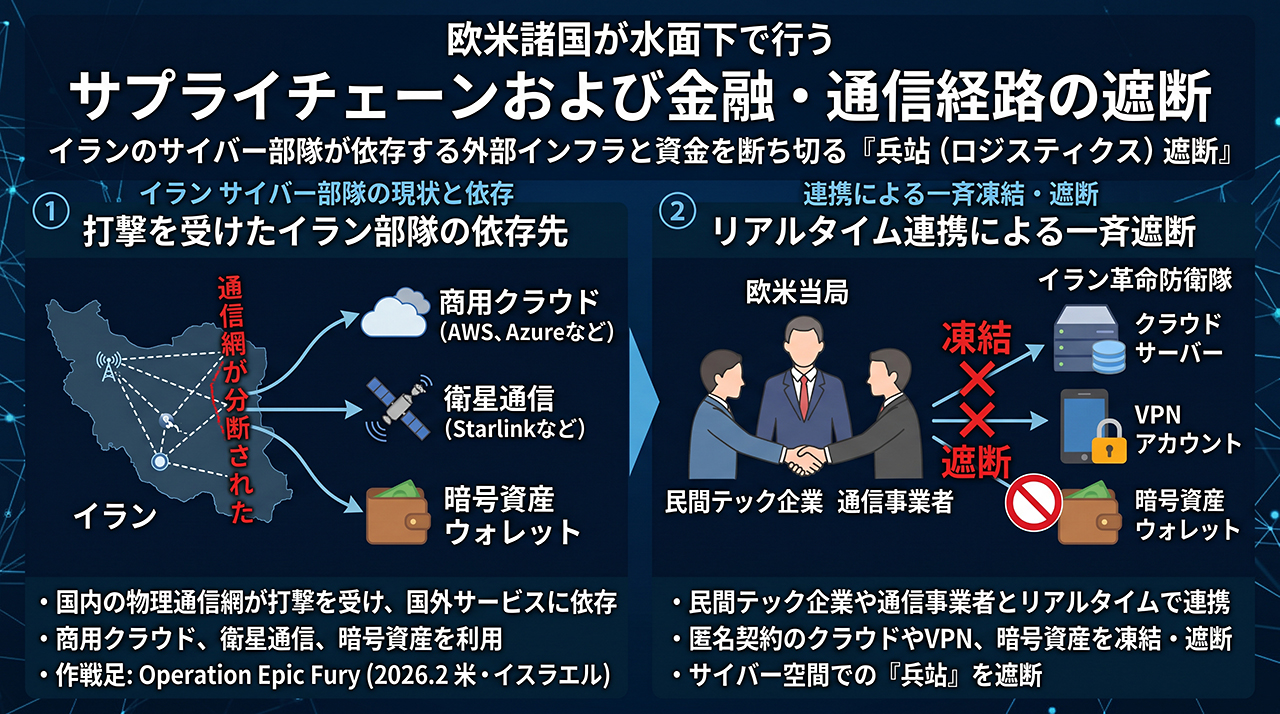
• 欧米当局は民間テック企業や通信事業者とリアルタイムで連携し、IRGCが匿名で契約しているクラウドインスタンス、VPNアカウント、サーバー代金の決済に使われる暗号資産ウォレットを一斉に凍結・遮断し、サイバー空間での「兵站(ロジスティクス)」を断ち切る。
5. なぜ欧米は反撃の事実を「公表」しないのか
フランス政府が今回「必要なあらゆる対抗措置をとる」と宣言しつつも、具体的なサイバー反撃の戦果を公表しないのには明確な軍事的理由がある。

① 手の内(インプラント)の秘匿
反撃が成功したということは、「欧米側がすでにイラン革命防衛隊の内部ネットワークに深く侵入し、監視用マルウェア(インプラント)を仕掛けている」ことを意味する。詳細を公表すれば、イラン側に侵入経路を特定され、せっかく確保した裏口を塞がれてしまう。
② メンツとエスカレーションの制御
公の場で「イランの軍用サーバーを破壊した」と発表すれば、イラン指導部は国内向けのメンツを保つために、さらなる報復を行わざるを得なくなる。水面下で攻撃インフラだけを黙って粉砕することで、イラン側に「攻撃が失敗した(かつ欧米側に筒抜けになっている)」という事実だけを突きつけ、エスカレーションを抑え込む計算が働いている。
なお、日本でも2025年5月に「サイバー対処能力強化法(能動的サイバー防御法)」が成立し、2026年10月から一部施行が始まっているが、日本の制度が「国内の通信情報の監視と、攻撃元サーバーへのアクセス・無害化(主に警察・自衛隊による防御的措置)」に厳格に限定されているのに対し、米・英・仏が行っているのは「平時から相手国の軍・情報機関のネットワーク深部に潜伏し、有事には相手の開発環境や指揮系統ごと破壊する」という純然たる軍事作戦(情報戦・心理戦を含む)である点が決定的な違いと言える。