能動的サイバー防御(Active Cyber Defense: ACD)とは、深刻なサイバー攻撃による被害が発生するのを待つのではなく、平時から攻撃の予兆を早期に把握し、攻撃元のサーバーへの侵入や無害化措置などを先制的に行うことで被害を未然に防ぐ安全保障上の枠組みの事。
なお簡略版は⇒【簡略版】能動的サイバー防御とは
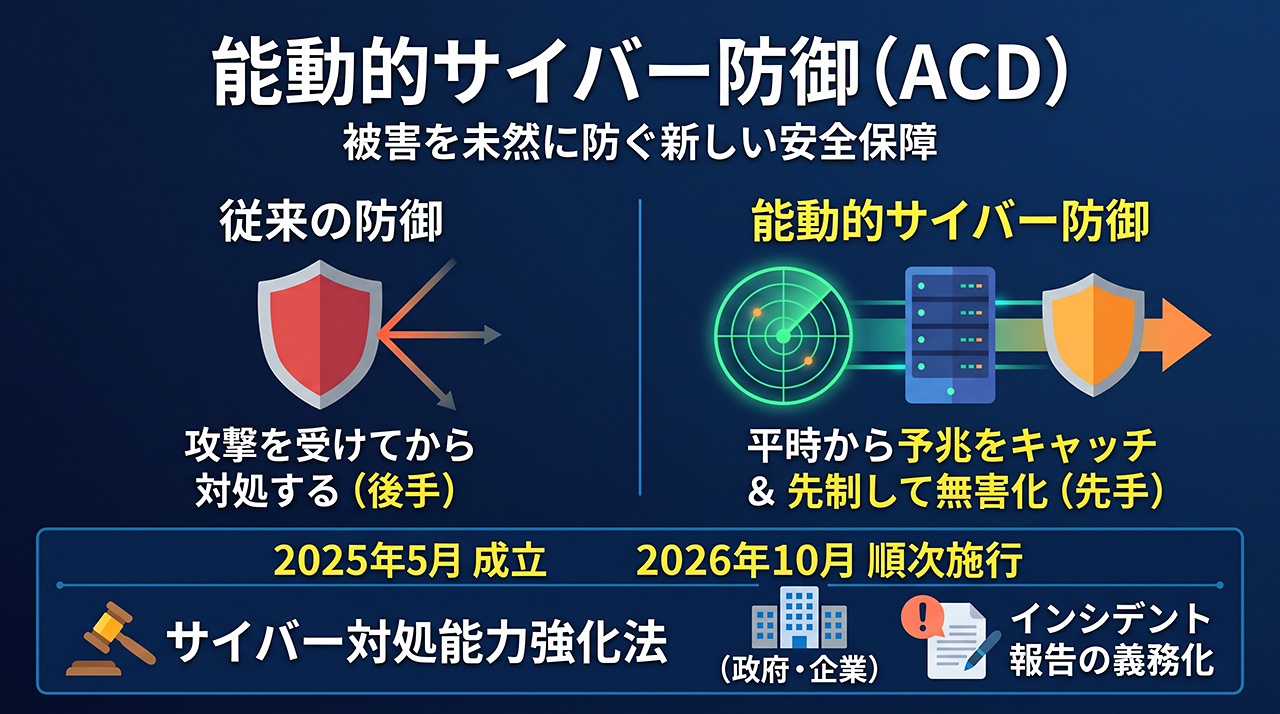
日本においては、2025年5月に「サイバー対処能力強化法(重要電子計算機に対する不正な行為による被害の防止に関する法律)」および同整備法が成立・公布され、2026年10月からインシデント報告義務などの主要規定が順次施行されている。
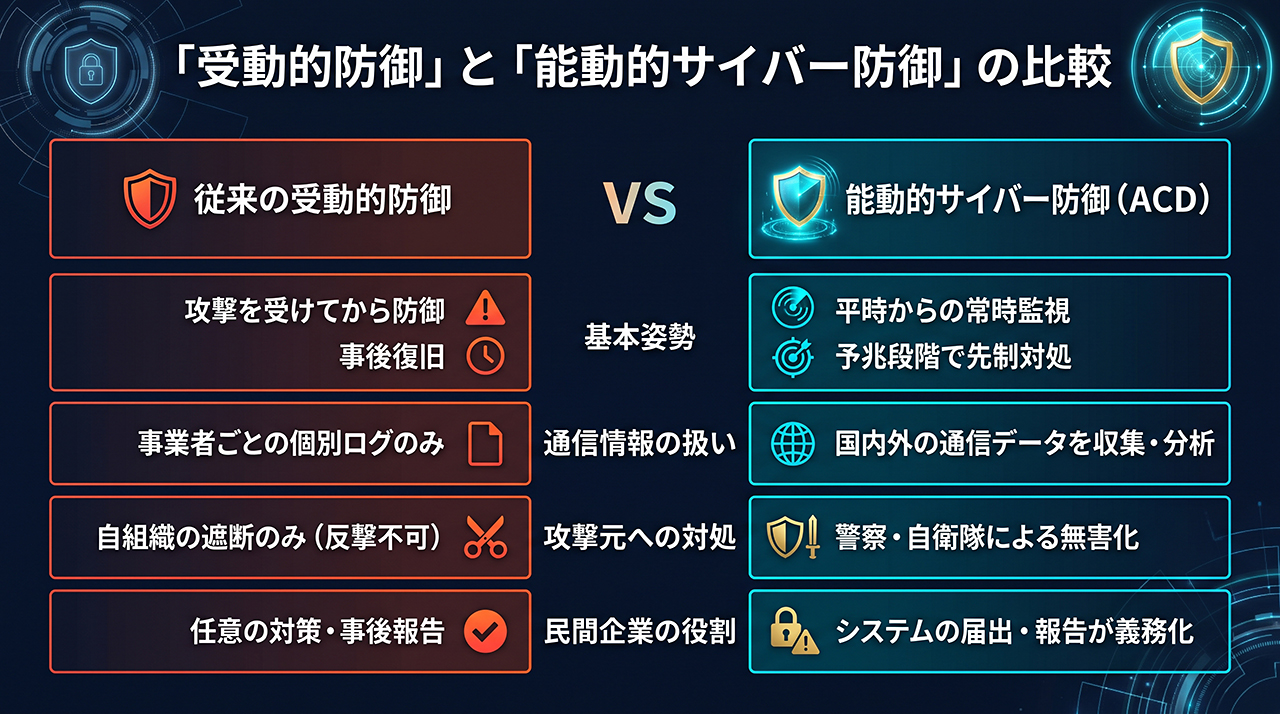
従来の「受動的防御」との決定的な違い
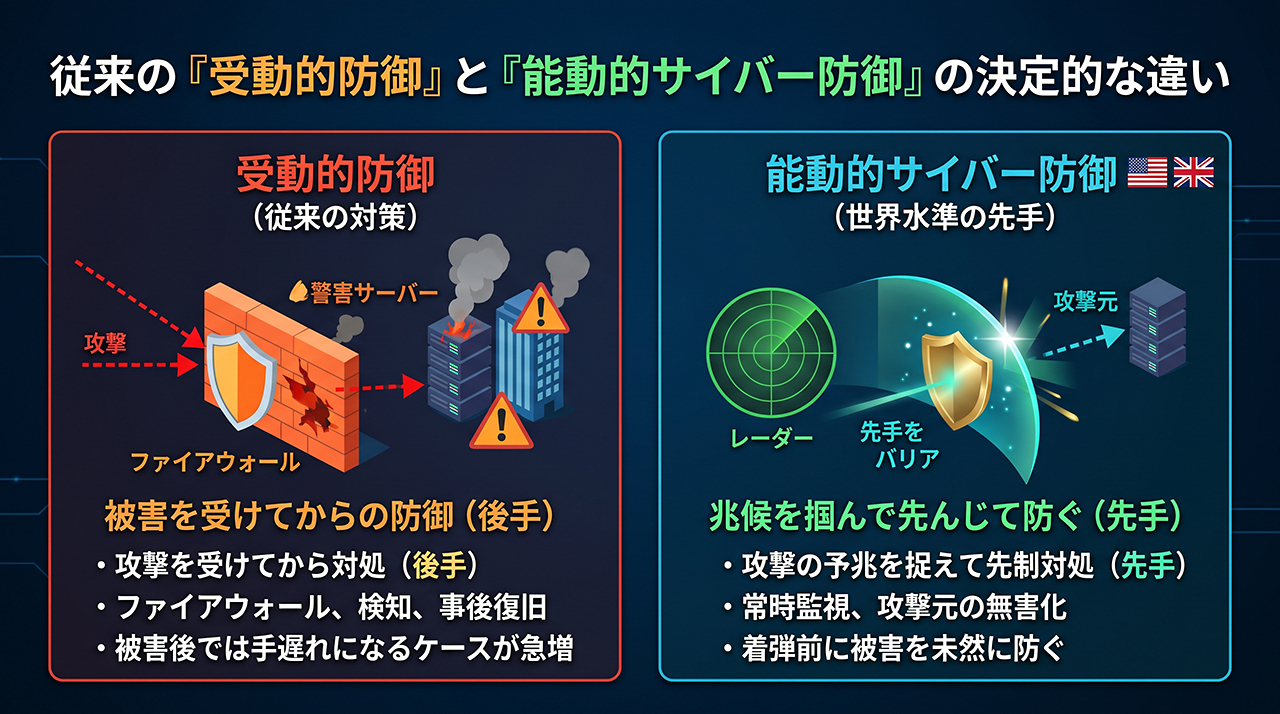
これまでの日本のサイバーセキュリティは、ファイアウォールや不正侵入検知システム(IDS/IPS)の強化、および「被害が発生した後の事後対応(フォレンジックや復旧)」を中心とする受動的防御(Passive Defense)に留まっていた。しかし、国家背景を持つ高度な攻撃グループ(APT)や重要インフラを狙うランサムウェア等に対しては、着弾後の対処では手遅れになるケースが急増したため、欧米主要国(米CISA/NSAや英NCSCなど)と同水準の能動的対処へ舵が切られた。
制度を支える3つの柱
日本の能動的サイバー防御に関する法制度は、大きく以下の3つの柱で構成されている。
1. 官民連携の強化とインシデント報告義務
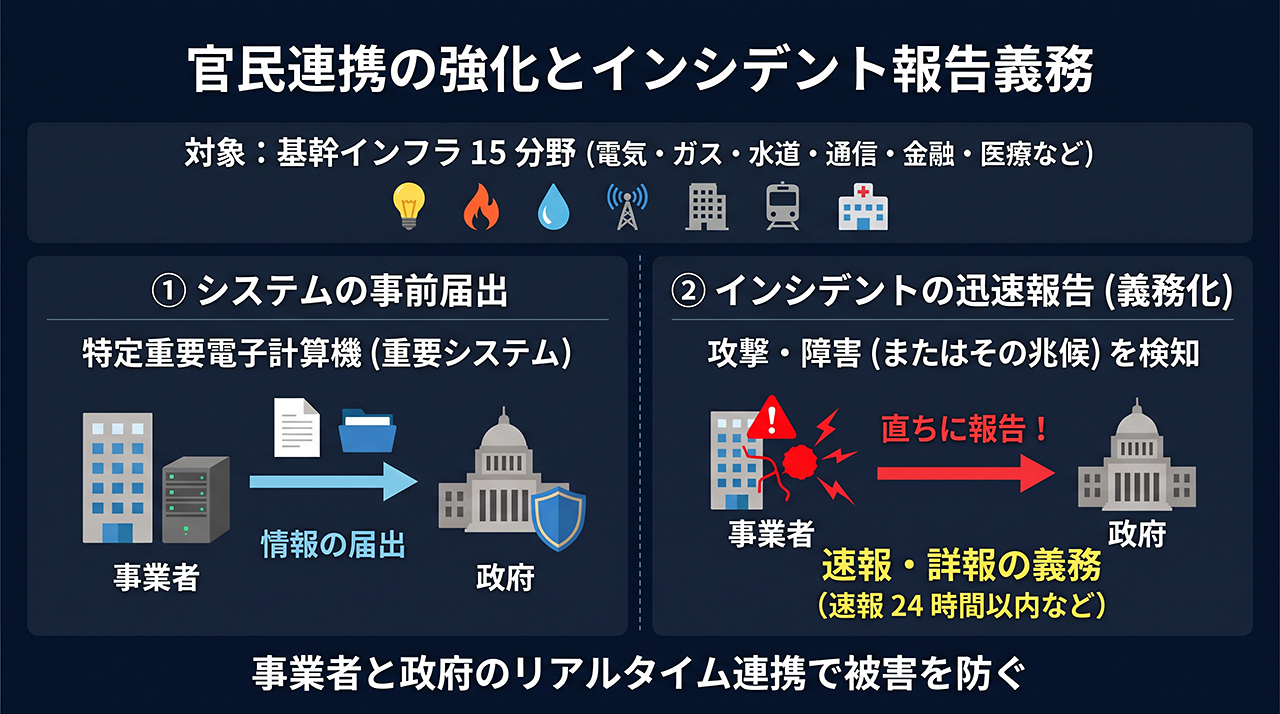
電気、ガス、水道、通信、金融、運輸、医療など基幹インフラ15分野の特定事業者に対し、政府との情報共有が義務付けられた。
• 特定重要電子計算機の届出
基幹インフラ事業者は、業務の中核となるシステム(重要電子計算機)の情報を政府に届け出る義務を負う。
• インシデント報告の厳格化:
重大なサイバー攻撃やシステム障害が発生(またはその恐れを検知)した際、事業者は直ちに(速報24時間以内・詳報72時間以内などの基準で)政府へ報告することが義務化されている。
2. 通信情報の取得・分析と「通信の秘密」の保護
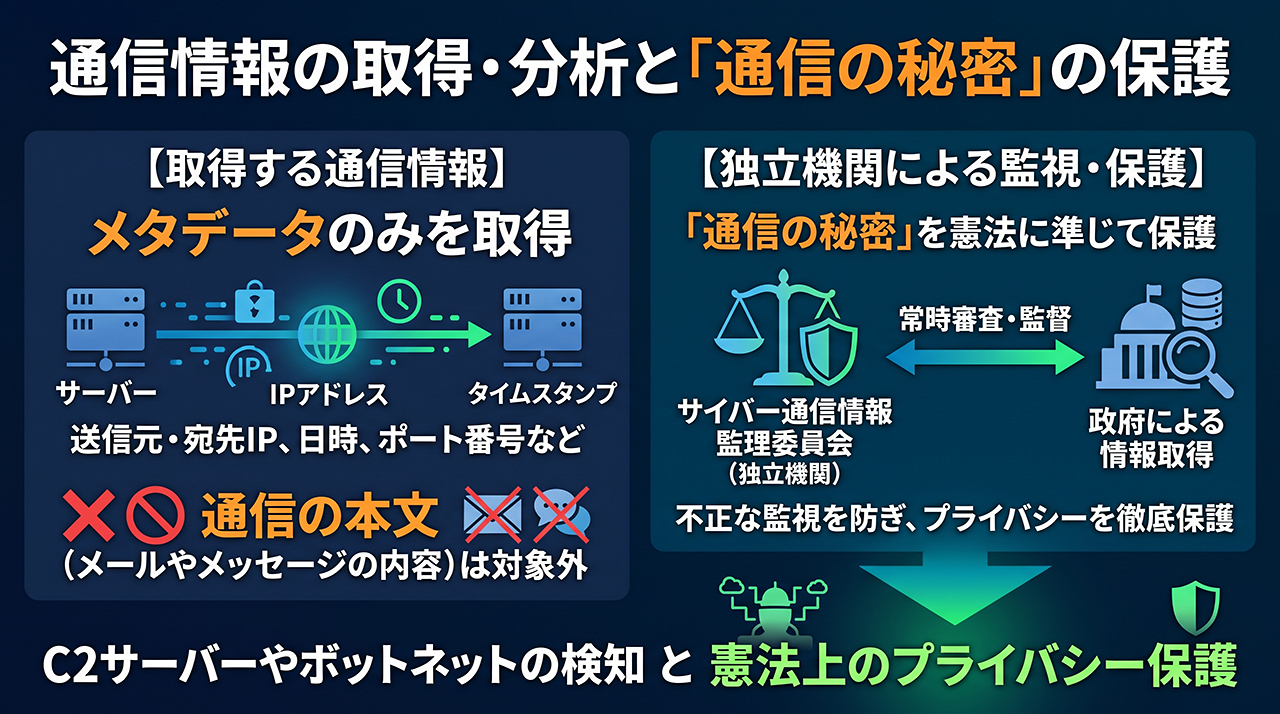
サイバー攻撃の指令サーバー(C2サーバー)やボットネットの動きを把握するため、政府が通信事業者のネットワークを流れる通信情報(送信元・送信先IPアドレス、ポート番号、タイムスタンプ、ヘッダ情報などのメタデータ・機械的情報)を取得・自動分析する権限が設けられた。
• 通信本文の除外
メールやメッセージの「本文・内容」そのものは監視対象外とされています。
• 独立機関による監視
日本国憲法第21条第2項が保障する「通信の秘密」との整合性を担保するため、内閣府に独立性の高い「サイバー通信情報監理委員会」(2026年4月発足)を設置し、政府による情報取得の妥当性を常時審査・監督する仕組みをとっている。
3. 攻撃元へのアクセス・無害化措置
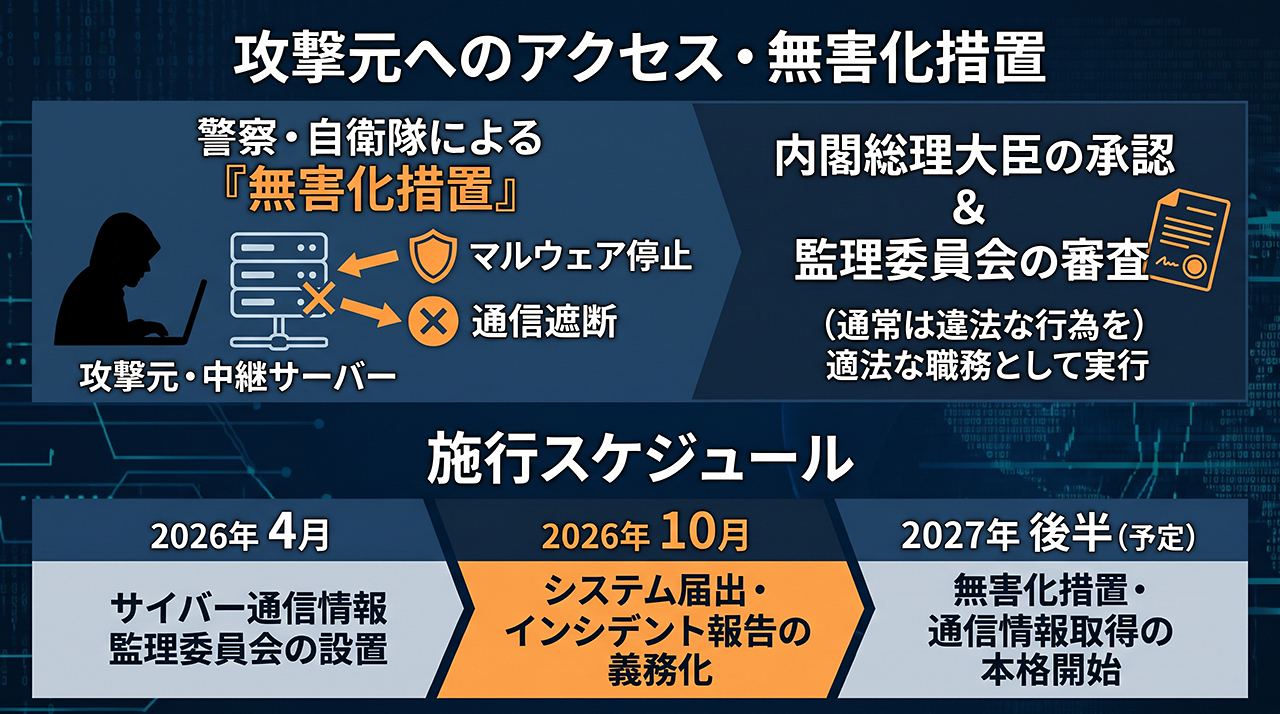
国家や重要インフラに対する重大なサイバー攻撃が差し迫り、他に被害を防ぐ手段がない場合、警察および自衛隊(自衛隊サイバー防衛隊など)が攻撃元のサーバーや中継サーバー(ボット化された国内外の端末を含む)に侵入し、マルウェアの強制停止や通信遮断などの「無害化措置」を実行する。
• 法的免責
通常であれば不正アクセス禁止法や刑法(電磁的記録損壊罪など)に抵触する行為だが、内閣総理大臣の承認および監理委員会の審査を経ることで、適法な職務行為として実施可能となる。
施行スケジュールと実務上の課題
関連法は段階的に施行が進められている。
• 2026年4月: 独立監視機関「サイバー通信情報監理委員会」の設置、基本方針の策定。
• 2026年10月: 基幹インフラ事業者による特定重要電子計算機の届出義務、およびインシデント報告義務の施行。
• 2027年後半(予定): 通信情報の取得・分析および攻撃元へのアクセス・無害化措置の本格運用開始。
実務面においては、直接の対象となる基幹インフラ大企業だけでなく、そこにシステムやクラウド、機器を納入するサプライチェーン企業(委託先や中堅・中小ベンダー)に対しても、ログ保存期間の延長やセキュリティ体制(SOC/CSIRT対応)の厳格な要求が波及している。また、海外サーバーを踏み台にした攻撃に対する国際法上の主権問題(他国領域内のサーバーへの無害化措置をどこまで許容するか)や、無害化措置が正規のシステムに予期せぬ副作用を与えるリスクなど、運用上の高度な技術力と外交的調整が求められている。