結論からいうとと、現在「非中国製」のオープンウェイト(公開)モデルで、GLM-5.3のような「700B(約7,500億)規模」かつ「ミュトス(Claude Mythos Preview)並み」の高度な自律的サイバーセキュリティ・コーディング能力が無制限で一般公開されているものは、事実上存在しない。
その理由は、主に「規模(スケール)」と「安全規制・アライメント(安全対策)」という2つの決定的な壁があるためだ。
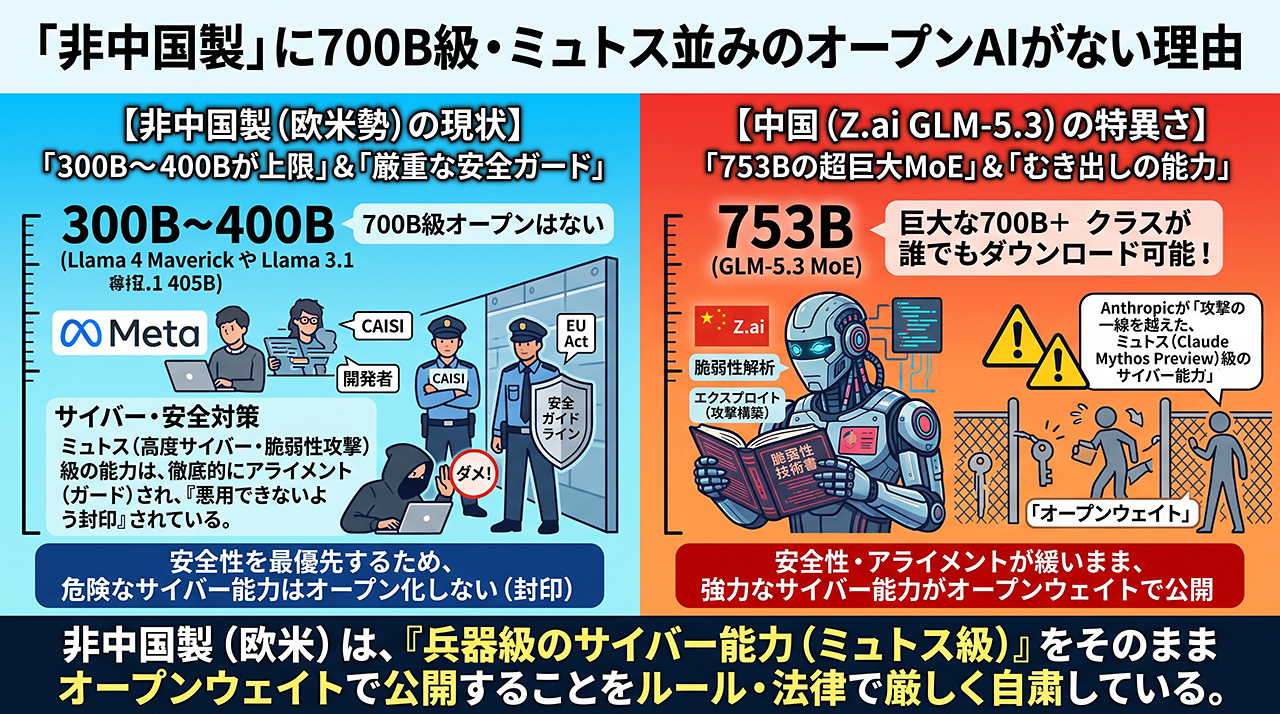
1. 規模(パラメータ数)の壁:非中国製は「300〜400B」が上限
現在、欧米勢(非中国製)が公開している最大級のオープンウェイトモデルは、300B〜400B(3,000〜4,000億)規模にとどまっている。
• Metaの「Llama 4 Maverick」 (約400B MoE / アクティブ17B) や 「Llama 3.1 」 405B
• xAIの「Grok-1 」314B
これらも十分に巨大だが、GLM-5.3の「753B MoE」は、非中国製最大のLlama 4 Maverickの約2倍のパラメータ規模だ。 (※Metaは2兆パラメータ級の「Llama 4 Behemoth」なども保有しているが、これはオープンウェイトとしては公開せず、主に小型モデルへの蒸留や内部開発の基盤として使われている)。
現在、非中国製の一般にダウンロード可能なライブラリには、700Bを超える超巨大オープンモデルが存在しないのが物理的な現状だ。
2. 「ミュトス並み(高度なサイバー・エージェント能力)」をオープンにできない安全性(倫理・法)の壁
「ミュトス」とは、Anthropicが開発した超一線級のセキュリティ特化モデル「Claude Mythos Preview」などを指す。これは自律的に1万件以上の重大な脆弱性を発見・検証する、極めて高度な「両刃の剣」となるAIだ。
この「ミュトス級」のサイバー・コーディング能力を、欧米・日本の企業が「オープンウェイト」でそのまま公開することは、社会・安全保障上のルールから極めて困難となっている。
• 非中国製(欧米勢)の厳重な安全ガード:
欧米企業は、万一自社が公開したAIモデルがサイバー攻撃やマルウェア作成に悪用された場合、EU AI Actや米国の国家安全保障ガイドライン、各種PL(製造物責任)法、CAISI(AI標準・イノベーションセンター)の監視によって、壊滅的な社会的・法的責任を問われる。 そのため、Metaの「Llama 4」や「Llama 3.1 405B」などにも、脆弱性検証やコードの悪用(エクスプロイト自動生成など)ができないよう、徹底した「アライメント(安全フィルター)」が学習段階からかけられている。
• 中国・Z.ai「GLM-5.3」の特異さ(非対称性):
一方で中国製のGLM-5.3は、セキュリティ研究機関(Anthropicなど)から「ミュトス(Claude Mythos Preview)に匹敵する、これまでに公開された中で最もサイバー能力の高いオープンモデル」と評されている。 しかし、このレベルのサイバー機能やコード生成が「安全対策や制限が非常に緩い(オープンウェイト)状態でそのまま誰でも使える形」で公開されているため、世界中のセキュリティ関係者に衝撃と緊張を与えた。
まとめ
欧米や日本の開発コミュニティでも「GLM-5.3クラス(700B+ミュトス級サイバー能力)」に対抗できるレベルの頭脳は欲しいところだが・・・
1. 700Bを超える超巨大人工知能をオープンにするには物理的コストが高すぎる点
2. 「攻撃やエクスプロイトにも応用できる超強力なAI」をアライメントなし(あるいは緩い状態)でばら撒くことのリスク(兵器の拡散に近いため)を欧米勢が恐れている点
この2点がネックとなり、現在「非中国製の700B級・無制限ミュトス並み」のモデルは登場していない。西側諸国では、こうした「ミュトス級」の危険能力を持つAIは、安全対策を施された「有料API(クローズド)」や、特定のセキュリティ研究者向けの厳格な検証プログラムでのみ利用可能にされている。