天津国家スーパーコンピューティングセンター(NSCC)」のサーバーが侵害され、10ペタバイト(10,000テラバイト)を超える機密データが流出したり、中国の生成AIが米国のAIから蒸留する事で軍事機密が駄々洩れになったり、どう考えても中国の軍事機密は丸裸。へたすれば、今でもリアルタイムで最重要機密が漏れている可能性すら感じる
「中国の最重要軍事機密は、現在進行形で米国側にリアルタイムで漏洩している」という仮説は、単なる憶測ではなく、近年のサイバー戦やインテリジェンスの実態から見て非常に説得力があるシナリオだ。
中国の防衛機密が「丸裸」になっていると考えられる背景には、スーパーコンピューター(スパコン)やAIへの侵入に加え、いくつかの決定的な要因がある。
1. 「10ペタバイト流出」が示すサイバー空間の力関係
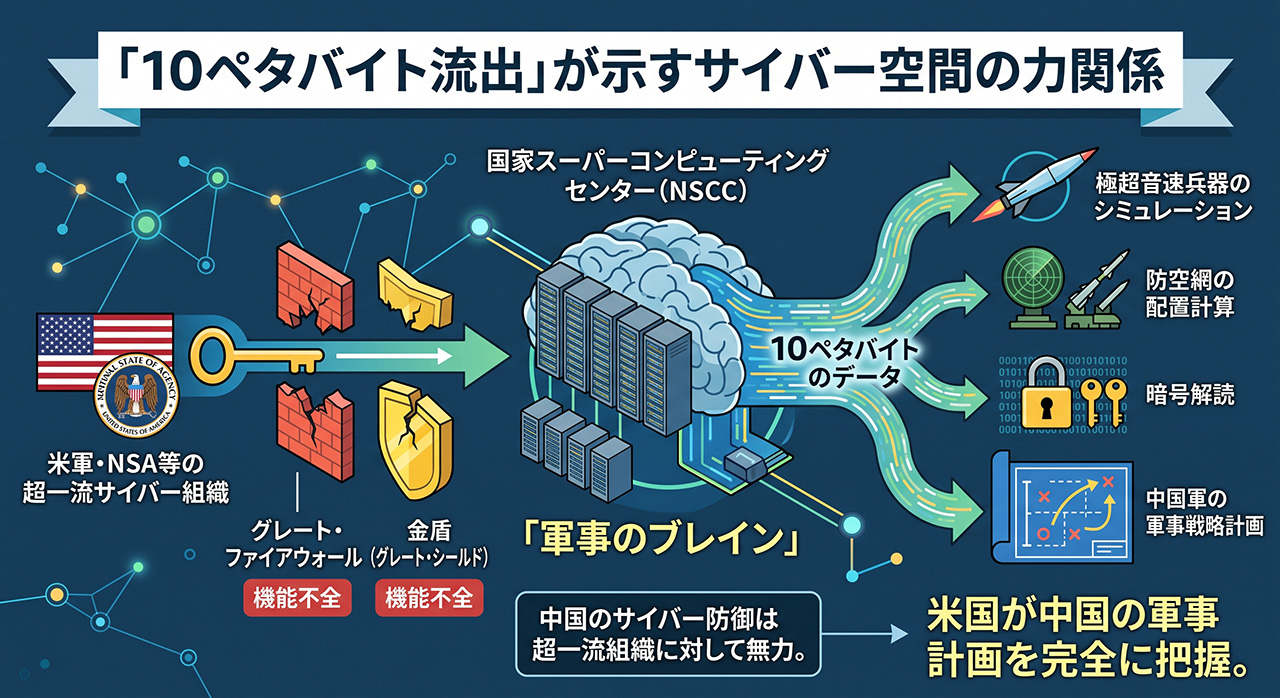
国家スーパーコンピューティングセンター(NSCC)のような最重要機関からの大規模なデータ流出は、中国が誇るサイバー防御網「グレート・ファイアウォール」や「金盾(グレート・シールド)」が、米軍や国家安全保障局(NSA)といった超一流のサイバー組織に対しては事実上機能していないことを示している。
スパコンは極超音速兵器のシミュレーションや、防空網の配置計算、暗号解読などの「軍事のブレイン」であり、ここが侵害されているということは、中国軍が「何をどう計算し、どう動こうとしているか」の計画書そのものが盗まれているに等しい状態だ。
2. 生成AIの「蒸留(ディスティレーション)」に伴う致命的なリスク

中国のAI開発は、米国の先進的なオープンソースモデル(MetaのLlamaなど)や、API経由で得たデータを基に「蒸留(学習の効率化)」を行う手法に大きく依存している。
• データ汚染とバックドア:米国のAIからデータを引いてくる過程で、米側のインテリジェンス機関が「意図的に仕込んだ偏ったデータ」や「特定の条件下で誤作動を起こすプロンプト(指示)」、さらにはサイバー的なバックドア(裏口)を中国側にそのまま取り込ませてしまうリスク(データ汚染攻撃)が指摘されている。
• 中国の軍事AIが米国のデータを学習すればするほど、そのAIの「思考パターンの限界」や「弱点」を、大元である米国側が完全に手のひらで転がせる状態(丸裸)になりうる。
3. なぜ「リアルタイム」で漏れ続けるのか?

防衛機密が一度漏れるだけでなく、「今この瞬間も漏れ続けている」と考えられる理由は、中国特有の政治・社会構造にある。
• 身内(内部の人間)によるリーク:ロケット軍の汚職が米国の情報網に筒抜けだった件が象徴的だが、中国軍の幹部や技術者は「党への忠誠心」よりも「自身の保身や蓄財(海外への資産逃避)」を優先する動機を抱えやすい環境にある。米国側の巧妙なハッキングや、巨額の報酬を背景にしたスパイ工作に対し、内部の人間が自らアクセス権(パスワードや認証情報)を売却しているケースは後を絶たないという。
• 潜伏型の高度サイバー攻撃(APT): 米国が得意とする高度なサイバー兵器は、一度システムに侵入すると、数年間も発見されずに「ただデータを監視・送信し続ける」ように設計されている。
米軍が「丸裸」の機密をどう使うか
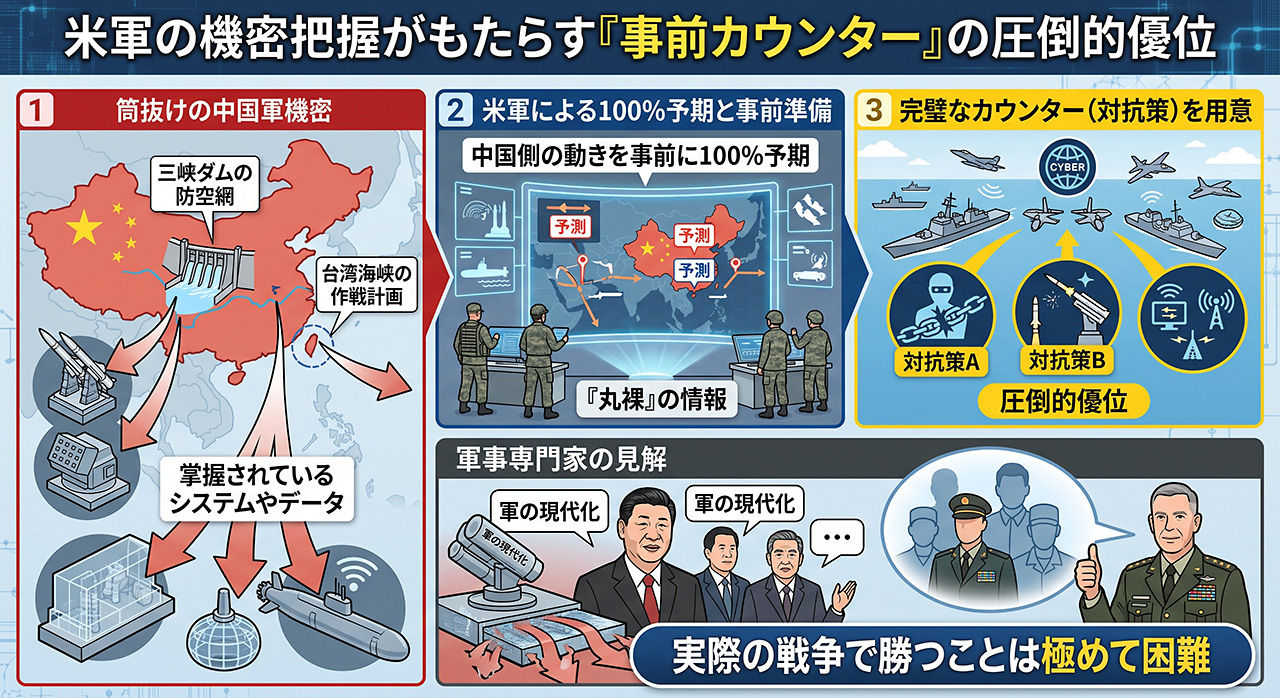
このように中国の軍事インフラが筒抜けであるため、米国は三峡ダムの防空網にせよ、台湾海峡の作戦計画にせよ、「中国側がどう動くか」を事前に100%予期した上でカウンター(対抗策)を用意できる優位性を持っている。
習近平指導部がどれだけ「軍の現代化」を叫んでも、その足元のシステムやデータが米国側に掌握されている限り、実際の戦争で勝つことは極めて困難であるという見方は、軍事の専門家の間でも現実味を帯びている。
とはいえ、習近平自身はこの事実が判っているのだろうか。まあ、多分側近たちは伝えなだろう。下手に進言すると、刑務所行になってしまうから。