古謝玄太氏や家族に対し知事就任の辞退を要求するなどの極めて悪質な脅迫メールが届いた事件は、第三者のメールアドレスが無断で悪用(なりすまし)されるなど悪質な手口が使われているという事だが、警察のサイバー捜査能力で犯人を特定するのは可能なのだろうか。
実はメールアドレスの偽装(スプーフィング)自体は技術的に容易だが、警察が犯人を迅速に特定できるかどうかは犯行に使われた「匿名化のレベル」と「経由地の法制度・国際協力体制」に大きく左右さる。
1. 比較的早期に特定できるケース
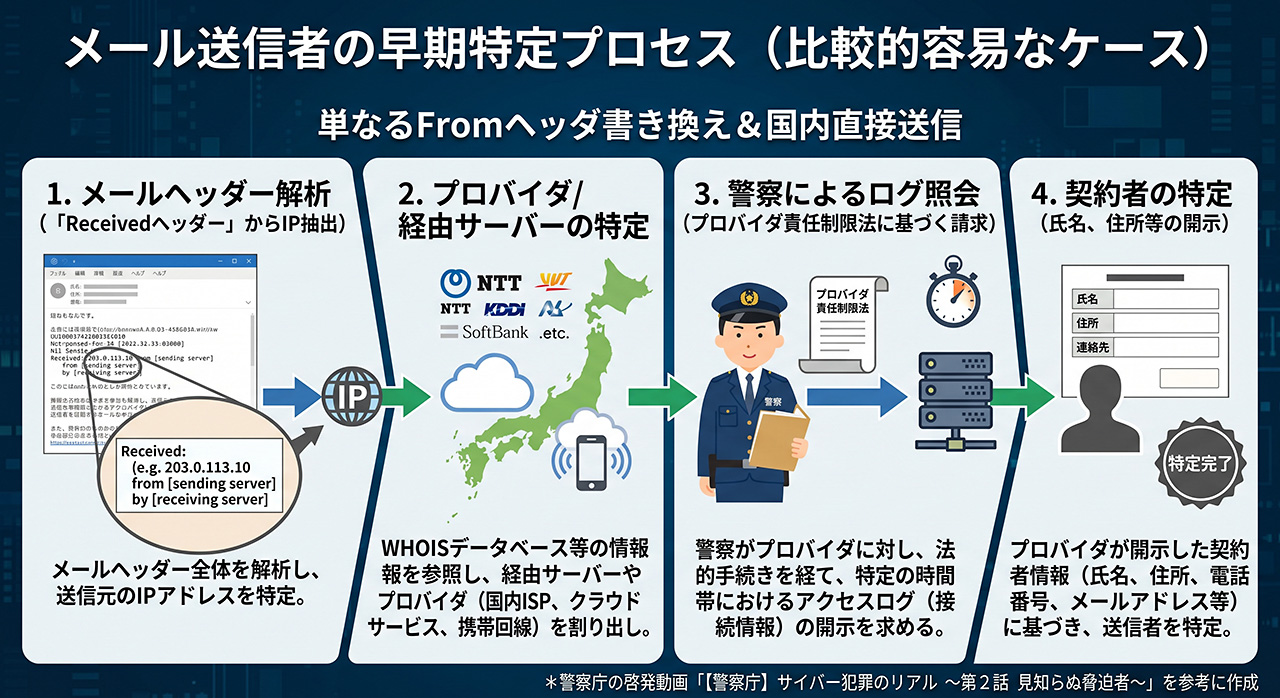
単に送信者名(Fromヘッダ)を書き換えただけで、国内のプロバイダや一般的なクラウドサービス、携帯回線から直接送信されている場合は、警察の捜査により早期特定が可能となる。
• ヘッダー解析とログ開示:メールヘッダーに記録される送信元IPアドレス(Receivedヘッダ等)から経由サーバーやプロバイダを割り出し、プロバイダ責任制限法等に基づくログ照会を通じて契約者を特定する。
2. 捜査が長期化・難航する技術的・法的な壁

犯人が一定のIT知識を持ち、意図的に痕跡を消去・遮断する手口を用いている場合、警察の能力をもってしても特定には相当な時間とハードルが存在する。
• ノーログVPNやTor(暗号化通信)の利用:アクセスログを保持しない国外のVPNサービスや、複数のノードを経由して経路を暗号化・難読化するTorネットワークを利用している場合、通信経路の追跡が途中で遮断される。
• 海外サーバーと国際司法共助(MLAT)の壁:海外の暗号化メールサービス(ProtonMail等)や、日本の警察権が及ばない国のサーバーが使われている場合、ICPO(国際刑事警察機構)や国際刑事司法共助条約(MLAT)を経由した捜査要請が必要となる。回答までに数ヶ月〜数年を要するケースや、現地の法令やプライバシー保護方針により開示を拒否されるケースもある。
• 第三者端末(ボットネット)の踏み台利用:マルウェアに感染させた第三者のPCやIoT機器を経由して送信している場合、まず「被害者である踏み台端末」に行き着くため、真犯人に辿り着くには段階的な解析が必要となる。
3. 警察(サイバー捜査隊)による追跡のアプローチ

警察庁のサイバー特別捜査隊などは、単一の通信ログ追跡だけでなく、複合的な手法で犯行元を絞り込む。
• 事前準備・設定時のミス(OPSECエラー)の抽出:メール送信時だけでなく、アカウント作成時や設定変更時に犯人が不注意で残した素のIPアドレスや決済情報、アクセス痕跡の解析。
• 文脈・行動分析(プロファイリング):投稿や送信のタイミング、文面の癖、過去の類似事例との関連性の分析。
現代のサイバー捜査能力は大幅に向上しているというが、高度に匿名化された海外ルートが使われている場合、「技術的・制度的制約」によって即座の特定が容易ではないのが現実のようだ。
犯人が某国に関連する国家レベルの高度なサイバー犯罪者だったら、特定はかなり難しいだろう。