高度なサイバー攻撃コードの自律生成が指摘される中国製 AI、GLM-5.3をフルに使って犯罪をしようとしても、743Bもの巨大システムを動かすには10億円単位のハードウェアが必要となると、そう簡単には実現しないのでは、という気がする。
しかし結論から言うと、「自前で10億円かけてサーバーを買う」必要は一切なく、数千円〜数万円程度(場合によってはタダ)で動かせてしまうのが現実だった。
巨大モデルであっても犯罪者やハッカーが容易に実行できてしまう理由は、主に以下の4点にある。
1. 「学習(Training)」と「推論(Inference)」のコストの違い

10億円単位の超大型GPUクラスタが必要になるのは、AIをゼロから作ったり再学習させたりする「学習」のプロセスにおいてであり、 一度完成したモデルに指示を与えて回答を出力させる「推論(実行)」だけであれば、必要な計算資源は学習時の何百分の一〜何千分の一に下がる。
2. 「量子化(Quantization)」技術による劇的な軽量化

743B(約7,430億パラメータ)もの超巨大モデルであっても、精度をほぼ保ったままデータを圧縮する量子化(4ビット/INT4など)という技術を使うことで、実行に必要なVRAM(GPUメモリ)容量を数分の1(約190GB〜400GB程度)まで圧縮できる。
これにより、大型データセンター並みの設備がなくても、数枚の高性能GPUで動作するようになる。
3. クラウドGPUの従量課金(時間借り)の利用

犯罪者がハードウェアを10億円で購入する必要はない。現在のクラウドGPUレンタルサービス(RunPodやLambda Labsなど)を利用すれば、圧縮した700B級モデルを動かせるGPU環境を1時間あたり10〜20ドル程度(約1,500円〜3,000円)で借りることができる。
ターゲットのシステムを分析し、攻撃用コード(エクスプロイト)を自律生成させる処理は数分〜数時間で完了するため、たった数千円〜数万円のコストでサイバー攻撃ツールとしてフル稼働させることができるのだった。
4. 盗難クラウド・ハッキングによる「タダ乗り」
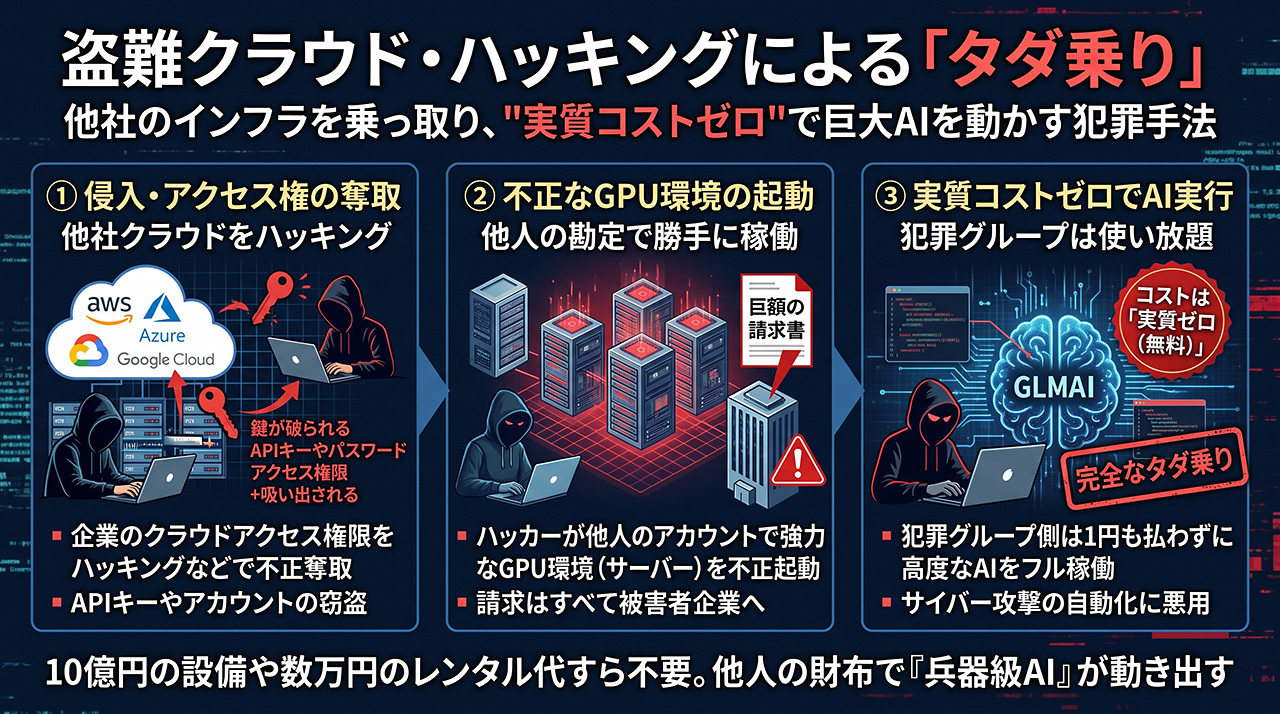
高度なサイバー犯罪グループは、他社のクラウドインフラ(AWSやAzureなど)のアクセス権限をハッキングなどで奪取し、他人の勘定で強力なGPU環境を立ち上げてAIを実行するケースが多発している。この場合、犯罪側のコストは実質ゼロになる。
国家支援型ハッカー(APT)の存在

さらに、問題視されている最大の脅威対象は「個人の単独犯」だけではない。国家が裏で資金提供しているハッカー集団(APT)や、身代金で巨額の資金を得ている国際的ランサムウェア組織が存在する。 彼らにとっては、数千万円〜数億円程度のGPU設備投資は現実的な予算範囲内であり、GLM-5.3のような高性能モデルがオープン化されることは、「巨額のAI開発費をかけずに最強の自動攻撃兵器を手に入れた」ことを意味する。
このように、「オープンウェイト化された巨大モデル」は、実行コストを圧縮する技術やクラウドの仕組みによって、悪意のある者へ極めて低コスト(あるいは無料)で届いてしまうため、国際的な安全保障上の脅威として強く警戒されている。
最近、日本でも大規模なサイバー攻撃による被害が続出しているが、その理由こそAI化によるハッキング技術の向上だ。何しろ素人ハッカーでも数千円の資金で最新のサーバー攻撃ができるという、何とも危険な事になってしまった。