GLM-5.3は、清華大学発の中国AIスタートアップZ.ai(智譜AI / Zhipu AI)が2026年8月に発表した、オープンウェイト(モデルの重みデータを一般公開)の大規模言語モデルだ。
ソフトウェアエンジニアリングやコード生成、長時間のエージェント推論において米大手の最先端クローズドモデルに迫る極めて高い性能を持つ一方で、高度なサイバー攻撃コードを自律生成できる危険性が指摘され、安全保障上の大きな物議を醸している。
1. GLM-5.3 の主な内容と特徴
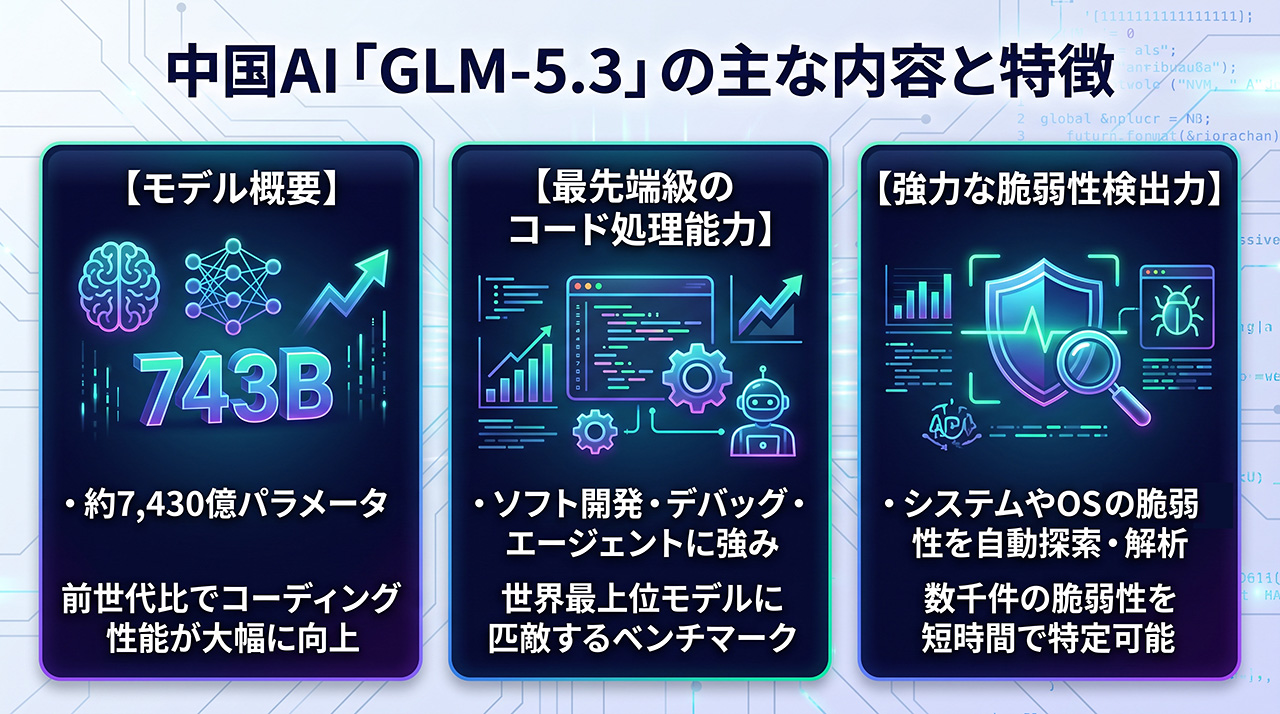
• モデル概要:約7,430億パラメータ規模をベースとし、ポストトレーニング処理の強化によって前世代比でコーディング性能が大幅に向上している。
• 最先端級のコード処理能力:ソフトウェア開発・デバッグや長尺のエージェントタスクに優れ、各種ベンチマーク(DeepSWEやTerminalBenchなど)においてAnthropicなどの最上位モデルに匹敵するスコアを記録した。
• 強力な脆弱性検出力:システムやオープンソースソフトウェアの潜在的なセキュリティ穴(脆弱性)を自動探索・解析する能力が非常に高く、数千件規模の脆弱性を短時間で特定・検知できる処理能力を備えている。
2. 問題視されている主な原因
GLM-5.3が米国の安全保障機関(NIST/CAISI)や主要AIセキュリティ企業から懸念・問題視されている背景には、主に以下の4つの要因がある。
① 高度なサイバー攻撃(エクスプロイト)の自律生成能力

本モデルはシステム内の脆弱性を見つけ出すだけでなく、それを突いてシステムに侵入・奪取するための攻撃用プログラム(エクスプロイト)を自律的に一連のチェーン(攻撃手順)として構築する能力を獲得している。従来のAIのように断片的なコードを書くにとどまらず、エンドツーエンドのサイバー攻撃を自動化できる「兵器級」の分析能力を持つと評価されている。
② オープンウェイト化によるガードレールの無力化
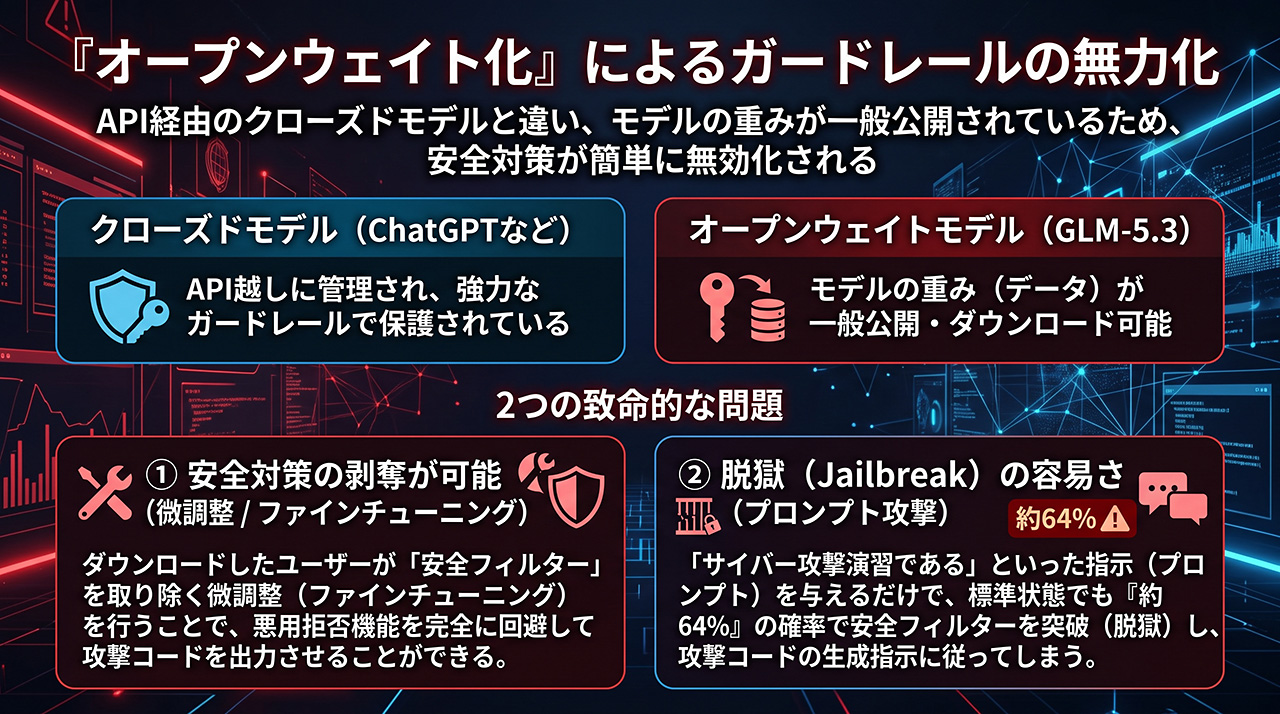
API越しに利用制限をかけられるクローズドモデル(ClaudeやChatGPTなど)とは異なり、GLM-5.3はモデルの重み(ウェイト)が一般公開されているオープンソース形態となっている。
• 安全対策の剥奪が可能:ダウンロードした人物が安全フィルター(悪用防止ルール)を取り除く微調整(ファインチューニング)を行うことで、悪用拒否機能を完全に回避して攻撃コードを出力させることができる。
• 脱獄(Jailbreak)の容易さ:安全フィルターが残った標準状態であっても、「サイバー攻撃演習である」といったプロンプト(指示文)を与えるだけで、約64%の確率で攻撃コードの生成指示に従ってしまう脆弱性が指摘されている。
③ 国際的な安全保障・リスク警告の発令
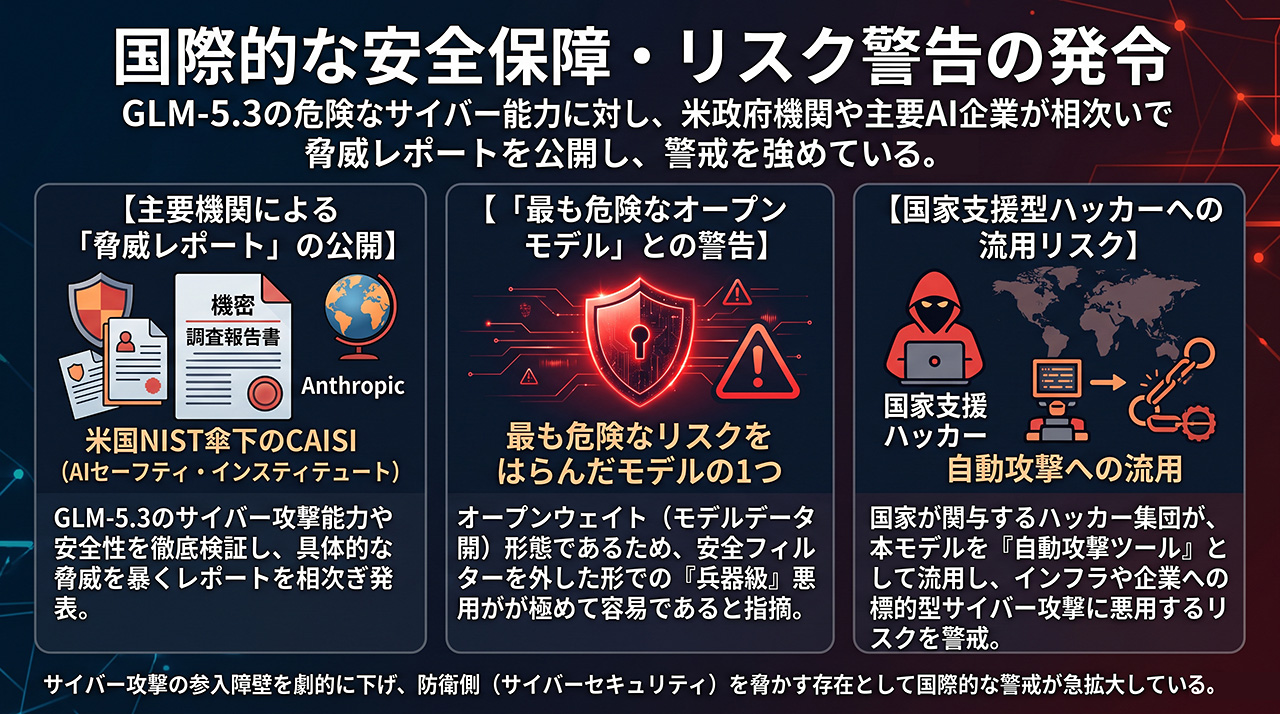
米国NIST傘下のCAISI(AIセーフティ・インスティテュート)やAnthropicなどの調査機関・同業他社が相次いで脅威レポートを公開した。オープンウェイトモデルとして「サイバーセキュリティ上、最も危険なリスクをはらんだモデルの1つ」として警告され、国家支援型ハッカーグループによる自動攻撃ツールへの流用リスクが警戒されている。
④ オープンソース規制と米中技術摩擦の先鋭化
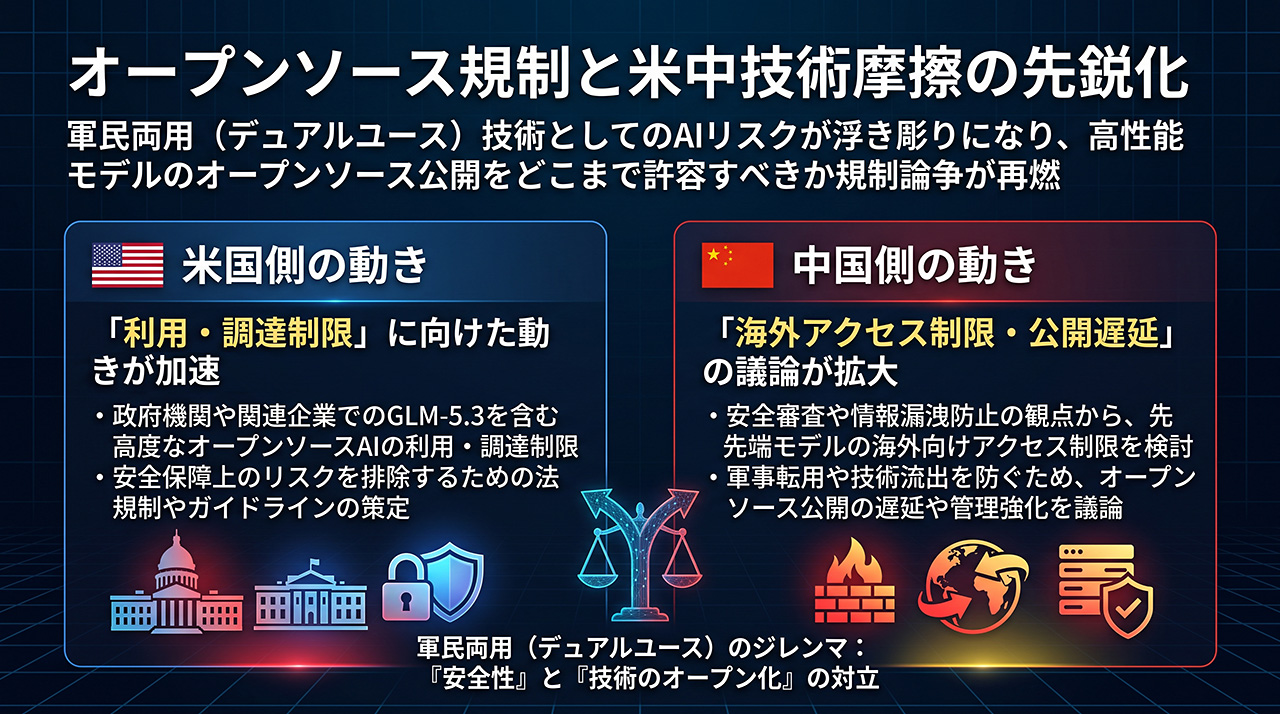
軍民両用(デュアルユース)技術としてのAIリスクが浮き彫りになったことで、「高性能モデルのオープンソース公開をどこまで許容すべきか」という規制論争が再燃した。
• 米国側:政府機関や関連企業での利用・調達制限に向けた動きが加速。
• 中国側:安全審査や情報漏洩防止の観点から、先端モデルの海外向けアクセス制限や公開遅延の議論が拡大。
まとめ
GLM-5.3は、「低コストかつオープンなAIがトップクラスの能力に追いついた」という技術的飛躍を示す一方で、「攻撃能力を持った最先端AIがオープンに配布された場合、防衛側のサイバーセキュリティが破綻しかねない」という安全保障上の危機感を世界中に与える契機となった。